



Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Более 20 тыс. систем управления дата-центрами доступны атакующим извне

Эксперты обнаружили более 20 тысяч публично доступных систем для управления дата-центрами и контроля отопления, вентиляции и кондиционирования (ОВиК), которые могут использоваться для различных деструктивных атак с очень серьёзными последствиями.

Годы в погоне за наилучшей эффективностью производства привели к появлению полностью автоматизированных дата-центров, которые управляются удалённо и действуют, как правило, без «живого» штата.

Тем не менее не всегда конфигурация таких систем является оптимальной. В результате сами серверы могут быть хорошо защищены от физического доступа, а вот системы, обеспечивающие эту защищённость, — не всегда.

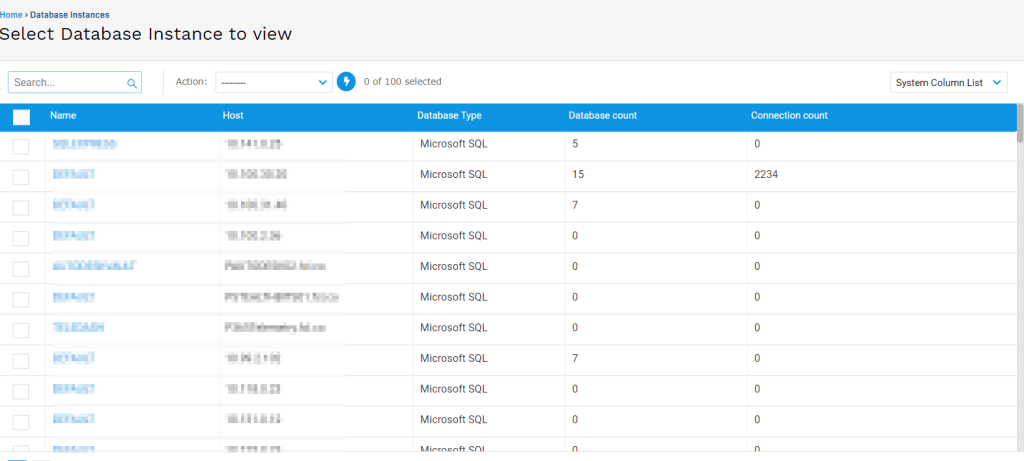
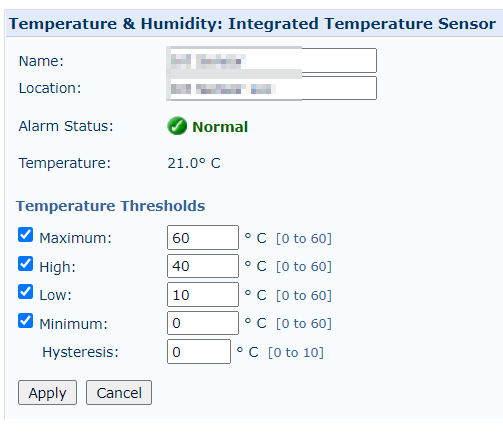
В ходе исследования Cyble специалисты обнаружили более 20 тысяч открытых систем для управления дата-центрами, среди которых были панели управления температурой и охлаждением, контроллеры источников бесперебойного питания, различные переключатели и т. п.


Помимо этого, исследователи смогли извлечь пароли из панелей, которые в дальнейшем можно использовать для доступа к реальным базам данных, хранящимся в дата-центре.


Такое положение дел может привести к тому, что условный злоумышленник сможет менять температуру и пределы влажности, настраивать параметры напряжения до опасных уровней, отключать охлаждающие устройства, переводить ИБП в спящий режим, пускать ложную тревогу и изменять временные интервалы для резервного копирования.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru