



Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Кибервымогатели взламывают крупные Instagram-аккаунты и требуют выкуп

Новая фишинговая кампания, на которую наткнулись эксперты Secureworks, нацелена на Instagram-аккаунты крупных компаний и значимых персонажей. Злоумышленники специально выбирают инфлюенсеров с большим количеством подписчиков, чтобы взломать учётные записи, а затем потребовать выкуп за возврат аккаунта.

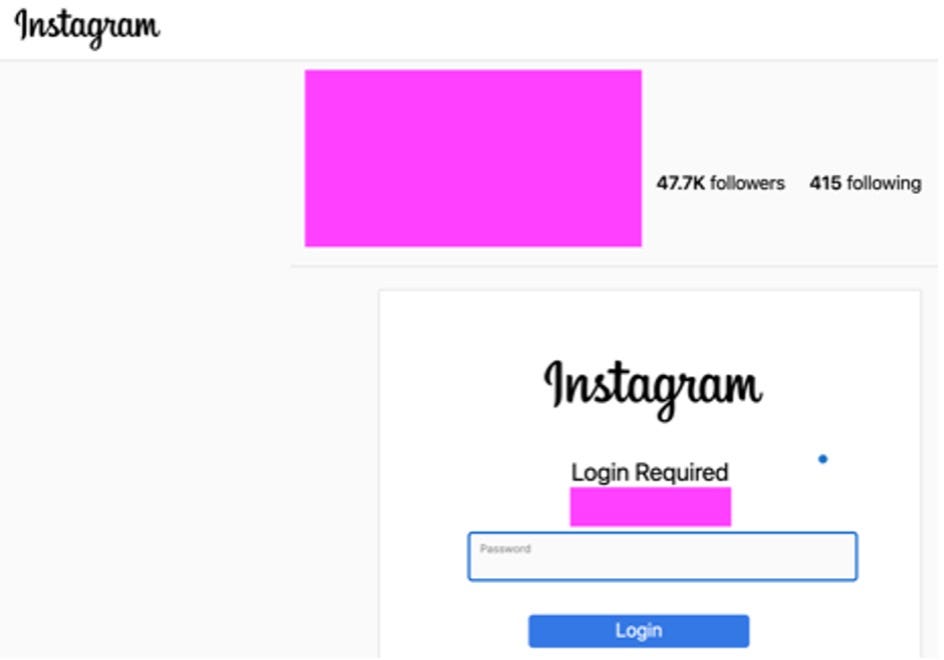
Согласно отчёту исследователей, атака фишеров начинается с отправки сообщения от лица самой социальной сети Instagram, уведомляющем о нарушении авторских прав. В этом сообщении есть ссылка, которая отправляет пользователей на вредоносный сайт, находящийся под контролем операторов кампании.

Уже там владельца аккаунта просят ввести логин и пароль, чтобы аутентифицироваться для проверки информации о возможном нарушении авторских прав. Если пользователь вводит учётные данные, они тут же отправляются в руки злоумышленников.


Далее атакующие максимально оперативно меняют пароль и имя пользователя. Юзернейм после смены будет представлять собой вариации словосочетания «pharabenfarway», после которого будет стоять число подписчиков угнанного аккаунта.

Затем в профиле появляется комментарий: «эта учётная запись предназначена для продажи владельцу». В послании также есть сокращённая WhatsApp ссылка (wa . me) и контактный номер злоумышленника. При клике по ссылке запускается мессенджер с соответствующим чатом.

Кроме того, фишеры отправляют жертве текстовое сообщение на тот номер, который указан в профиле Instagram. После этого следует заключительный этап — обсуждение суммы выкупа, которую законный владелец аккаунта должен заплатить.

По словам Secureworks, телефонные номера злоумышленников говорят о том, что они базируются в России и Турции. В некоторых случаях фишеры требовали 40 тысяч долларов за возврат учётной записи.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru