



Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Киберпартизаны зашифровали серверы БелЖД из-за российских военных

Знаменитые белорусские киберпартизаны заявили, что им удалось взломать и зашифровать серверы государственной организации «Белорусская железная дорога» (БелЖД), управляющей сетью железных дорог. Причиной атаки, по словам киберпартизан, стало использование железнодорожного полотна для переброски российских военных и соответствующей техники в страну.

В Twitter-аккаунте Belarusian Cyber-Partisans (@cpartisans) появилась пара записей, объясняющих проведение атаки и несогласие с действиями властей во главе с Лукашенко.

«БелЖД позволяет иностранным оккупационным войскам проникать на нашу землю. Мы зашифровали серверы, рабочие станции и базы данных БелЖД, однако не стали трогать системы безопасности и автоматизации, чтобы избежать экстренных ситуаций», — пишет кибергруппа в Twitter.

Киберпартизаны отметили, что у них есть ключ для расшифровки всех затронутых данных, однако вернуть всё в прежнее состояние они готовы только при определённых условиях: кибергруппировка просит освободить 50 политических заключённых, нуждающихся в квалифицированной медицинской помощи, а также вывести из Белоруссии российских военных.

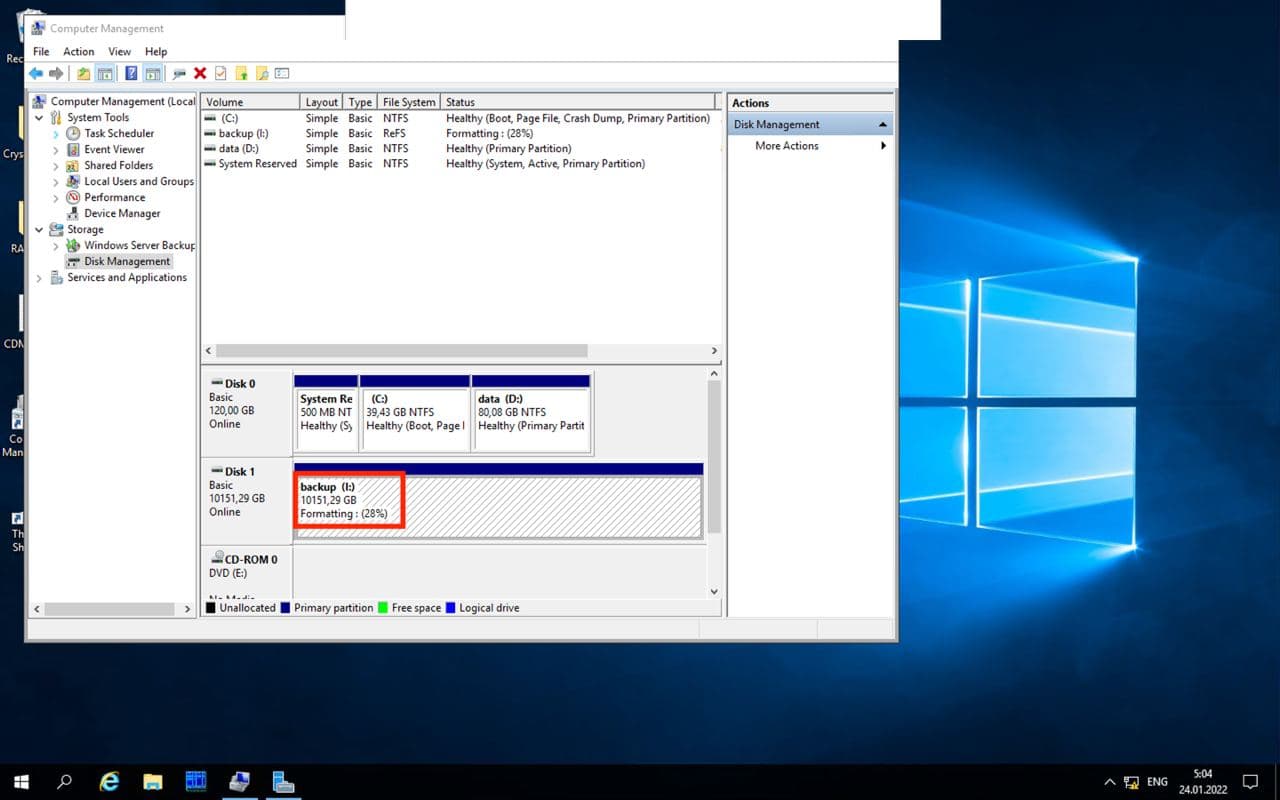
В Telegram-канале хакеры также поделились скриншотами. Судя по всему, группа получила доступ к внутренним системам БелЖД, резервным серверам и контроллеру домена Windows.


Вчера представители БелЖД опубликовали официальное заявление, в котором пассажиров предупреждают о неких «технических причинах», по которым временно недоступен ряд веб-сервисов госорганизации.

Напомним, что летом прошлого года белорусские киберпартизаны сообщили о взломе баз данных, принадлежащих Министерству внутренних дел Белоруссии. После этого группировка угрожала Лукашенко опубликовать украденную информацию.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru