



RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

RCE-баг в Dark Souls 3 позволяет получить контроль над компьютером геймера

В популярной видеоигре Dark Souls 3 нашли опасную уязвимость, способную привести к удалённому выполнению кода на компьютерах геймеров. По словам специалистов, эксплуатация бреши позволит атакующим получить полный контроль над устройствами пользователей.

Согласно сообщению Dexerto, уязвимость опасна только для онлайн-игроков, но при этом она может также затрагивать Dark Souls, Dark Souls 2 и даже готовящуюся к выходу Elden Ring.

Судя по всему, для бреши уже есть рабочий эксплойт, который можно было наблюдать в действии на стриме одного из пользователей Twitch — The__Grim__Sleeper. На отметке в 1:20:22 игра вылетает, а The__Grim__Sleeper слышит голос программы Microsoft, переводящей текст в речь, критикующий его стиль игры.

Позже стример сообщил о несанкционированном запуске оболочки Microsoft PowerShell, что может указывать на то, что некий «хакер» выполнил скрипт, который и привёл к активации софта для перевода текста в речь.

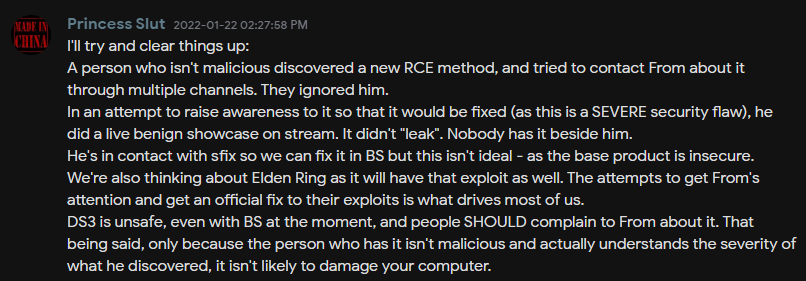
К счастью, у этого «хакера» не было намерения использовать уязвимость в злонамеренных целях, судя по опубликованному скриншоту в Discord-канале SpeedSouls. По словам самого «хакера», он пытался связаться с представителями компании FromSoftware, разрабатывающей Dark Souls, и сообщить им об уязвимости, но столкнулся с полным игнором.


Тогда, чтобы как-то привлечь внимание к проблеме, находчивый исследователь начал эксплуатировать брешь на стримах популярных геймеров. Если бы это был реальный киберпреступник, компьютеры многих игроков могли оказаться в опасности. Пока любителям серии Dark Souls остаётся ждать официального патча. Возможно, стоит каждый раз взвешивать необходимость выхода в онлайн.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru