



Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Баг Microsoft Defender позволяет вычислить защищённые от сканирования папки

Уязвимость встроенного в Windows антивируса Microsoft Defender позволяет потенциальным злоумышленникам вычислить, какие директории исключены из сканирования. Далее атакующим остаётся просто положить вредонос в одну из таких папок, что поможет обойти сканер защитного продукта.

По словам ряда пользователей, эта проблема существует как минимум восемь лет и затрагивает Windows 10 21H1 и Windows 10 21H2.

Как и любой другой антивирус, Microsoft Defender позволяет пользователям добавлять определённые директории, которые программа будет обходить при сканировании на наличие вредоносных программ. Как правило, такие исключения используются в случае ложноположительных срабатываний на какой-либо софт.

Поскольку от пользователя к пользователю защищённые каталоги будут отличаться, для киберпреступника это крайне ценная информация. Узнав, какие папки Microsoft Defender обходит при сканировании, атакующий может положить вредоносную программу именно туда.

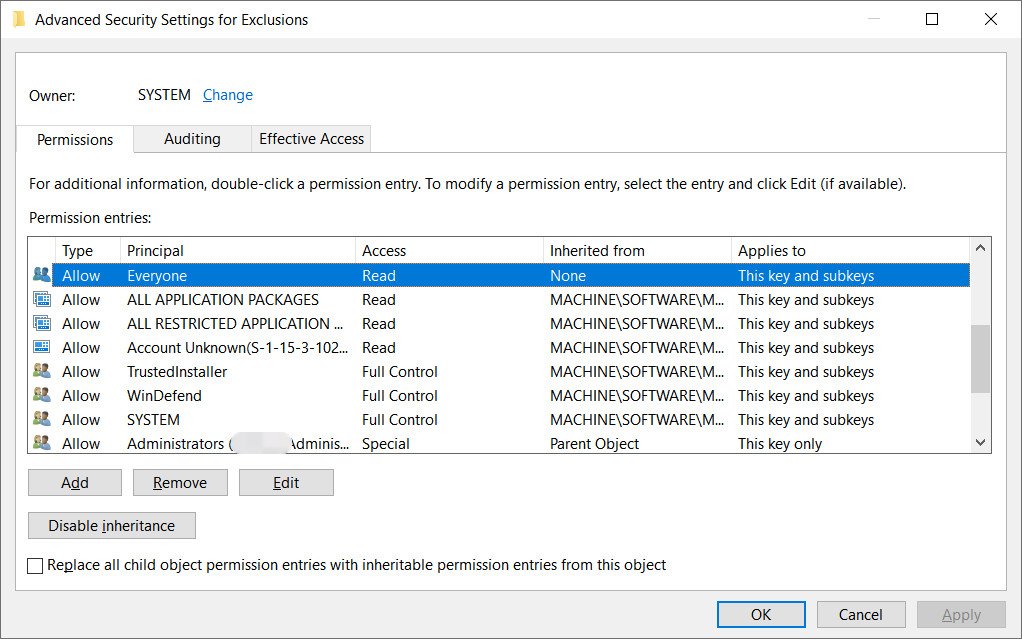
Независимо от привилегий, которыми обладает пользователь, он может запросить в системном реестре Windows всю необходимую информацию о путях-исключениях в Microsoft Defender.


Антонио Кокомаци из SentinelOne считает, что такая информация должна быть защищена в операционной системе. Тем не менее она открыта любому в Windows 10 версий 21H1 и 21H2. А вот Windows 11 эта проблема уже не затрагивает.

Специалисты BleepingComputer провели тесты, которые подтвердили, что вредоносная программа из исключённой директории запускается безо всяких препятствий со стороны встроенного антивируса. Исследователи использовали в ходе тестирования семейство программ-вымогателей Conti, которое легко детектируется Microsoft Defender в любой нормальной папке.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru