



Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы запустили новый бэкдор, атакующий Windows, Linux и macOS

Кибершпионы начали использовать в атаках новый кросс-платформенный бэкдор «SysJoker», который способен скомпрометировать не только Windows, но и Linux с macOS. Исследователи обнаружили вредонос в декабре 2021 года, когда злоумышленники активно атаковали Linux-сервер одного из образовательных учреждений.

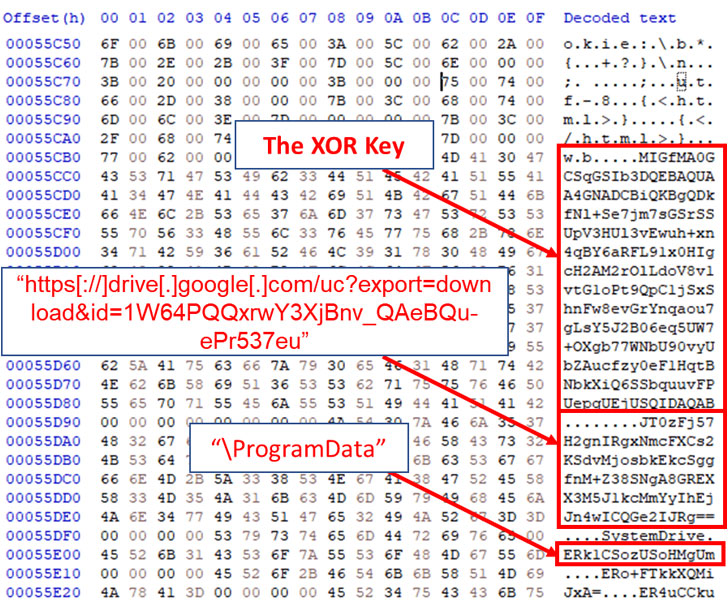
По словам специалистов компании Intezer, SysJoker маскируется под обновления операционной системы и получает адрес командного сервера (C2), расшифровывая строку в текстовом файле, который хранится на Google Диске.

Сам бэкдор написан на C++, киберпреступники доставляют его на компьютеры жертв с помощью дроппера (с удалённого сервера). Попав в систему, SysJoker начинает собирать информацию: MAC-адрес, имя пользователя, серийный номер и IP-адрес. Всё это шифруется и передаётся на сервер злоумышленников.

Зловред подключается к C2-серверу, извлекая его URL из жёстко заданной в коде ссылки Google Drive. Для этого в облаке размещается файл «domain.txt», хранящий всю необходимую информацию.

Сервер отправляет бэкдору инструкции, позволяющие ему запускать на компьютере определённые команды и исполняемые файлы.

«Поскольку код SysJoker был написан с нуля и ранее не фигурировал в других кибератаках, можно предположить, что за этим бэкдором стоит хорошо подготовленная киберпреступная группировка, промышляющая целевыми атаками», — подчеркнули исследователи.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru