



Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

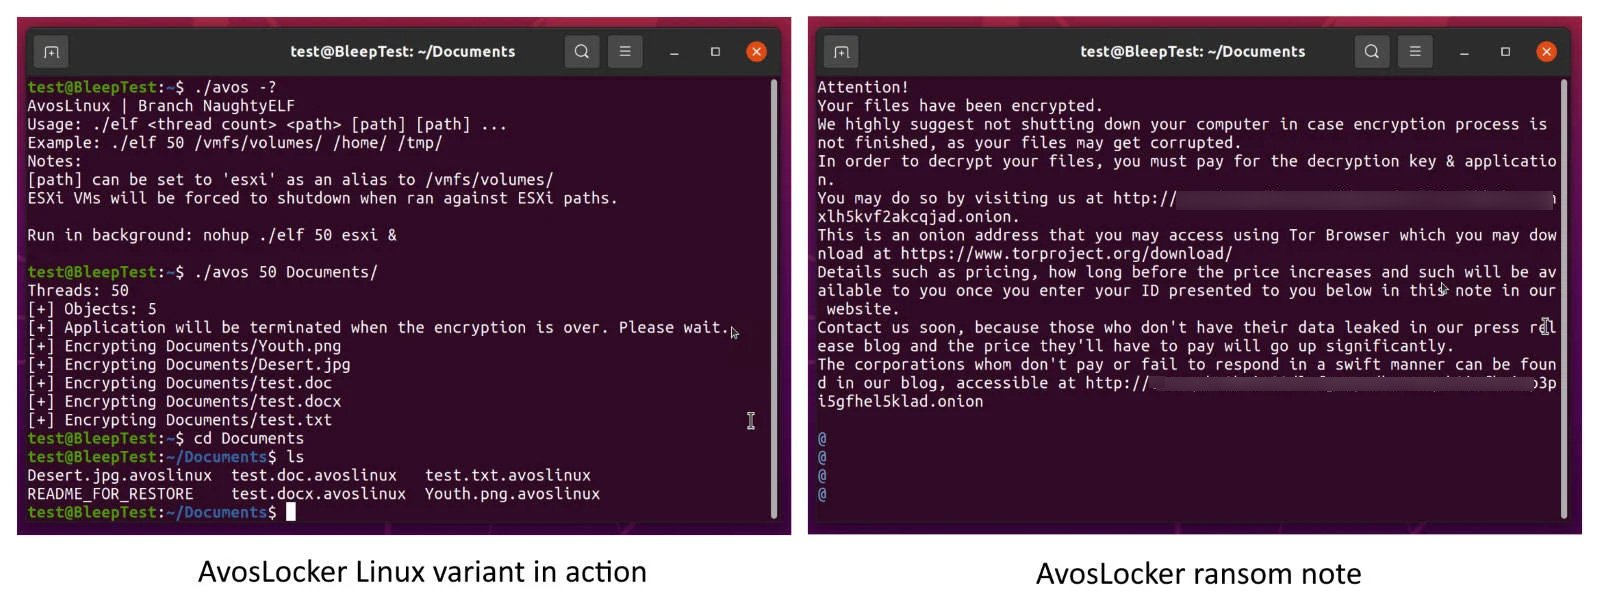
Авторы программы-вымогателя AvosLocker в последних версиях вредоноса добавили поддержку систем Linux, став таким образом в один ряд с PYSA, RansomExx и Tycoon. Основной целью шифровальщика являются виртуальные машины VMware ESXi.

О Linux-версии AvosLocker сообщил Кристиан Бик, ведущий исследователь в области кибербезопасности из McAfee Enterprise. Полный список организаций, атакованных этим вариантов вымогателя, пока не удалось получить, однако изданию BleepingComputer известна как минимум одна жертва, у которой злоумышленники затребовали выкуп в размере одного миллиона долларов.

Несколько месяцев назад операторы AvosLocker запустили рекламную кампанию по продвижению новых версий своей вредоносной программы: Avos2 (для систем Windows) и AvosLinux. Примечательно, что киберпреступники просили своих партнёров не атаковать страны постсоветского пространства и СНГ.

«Новые варианты вымогателя — avos2 / avoslinux — обладают лучшими показателями в обеих системах. В сравнении с конкурентами наша программа предлагает отличную производительность и высокие показатели шифрования», — так продвигали своё детище злоумышленники.

Как только AvosLocker запускается в системе Linux, он сразу завершает работу всех ESXi-машин на сервере. Для этого используется следующая команда:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}’

Далее вымогатель шифрует файлы и добавляет к ним расширение .avoslinux, параллельно копируя на диск записку с требованиями выкупа. В ней злоумышленники предупреждают жертву, что выключать компьютер не стоит, поскольку это может привести к повреждению пострадавших файлов. Также администратор должен посетить сайт в «луковой» сети, чтобы узнать подробности оплаты.


Напомним, что в октябре прошлого года мы рассказывали об атаках шифровальщика RansomEXX, который грозил Linux повреждением файлов. А в сентябре стало известно, что вымогатель PYSA перепрофилировался на атаки систем Linux.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru