



Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Оказалось, что Norton 360 — не единственный антивирус, который теперь поставляется со встроенным криптомайнером. Теперь тем же путём пошёл бесплатный продукт Avira, насчитывающий 500 миллионов пользователей по всему миру. Функция майнинга получила имя Avira Crypto.

Компанию Avira, основанную в 2006 году, чаще всего ассоциируют именно с бесплатным антивирусом Avira Free Security (или Avira Free Antivirus). Однако в январе 2021 года Avira ушла под крыло NortonLifeLock — той же компании, которая теперь владеет продуктом Norton 360.

Именно поэтому практике использования криптомайнеров в обоих антивирусах удивляться не приходится, ведь инициатором выступает общий владелец — NortonLifeLock. Если с Norton 360 всё более-менее понятно, хотя и остался ряд претензий, то FAQ Avira выглядит достаточно скудно. Например, там не указывается, сколько процентов от добытой цифровой валюты забирает себе текущий разработчик антивируса.

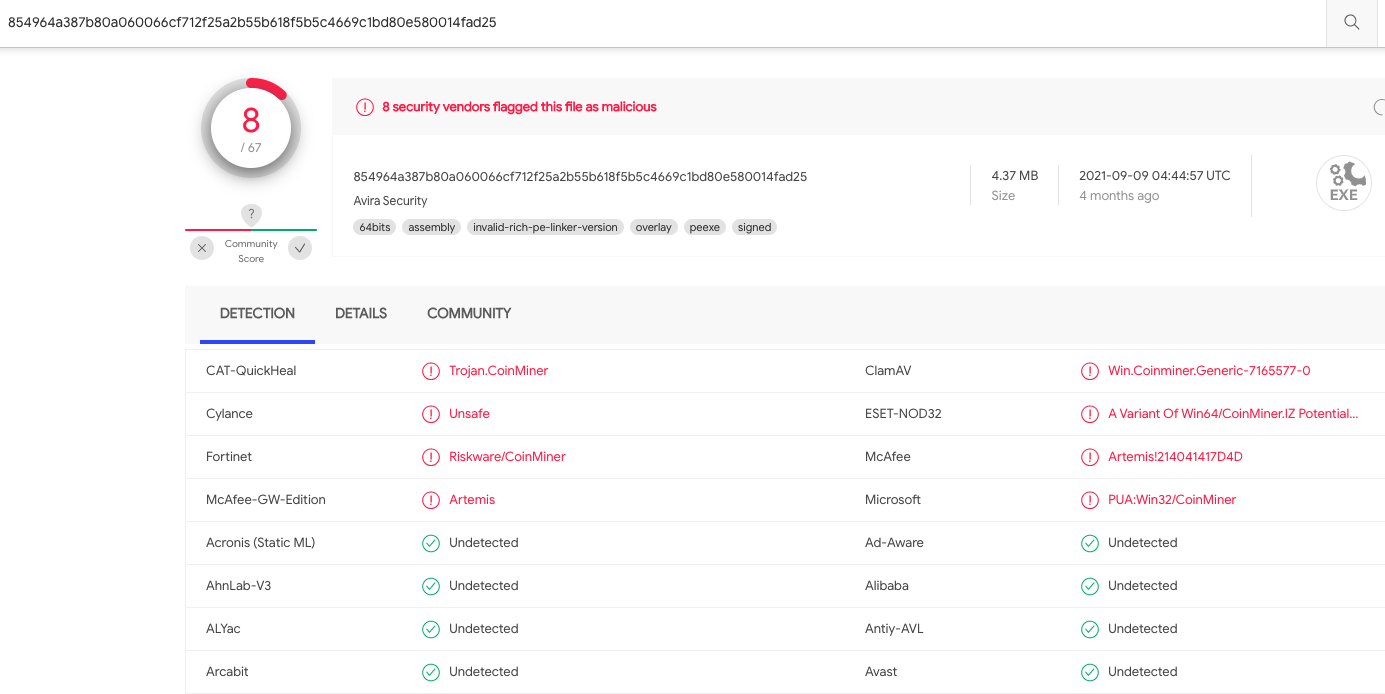
На данный момент не совсем понятно, используют ли Norton Crypto и Avira Crypto один код для майнинга, но в прошлом году Avira уже столкнулась с проблемами. Речь идёт о детектировании установочного файла антивируса множеством движков на VirusTotal.


Позже стало понятно, что причиной ложноположительного срабатывания стала функция ANvOptimusEnablementCuda, которая включена в компонент Norton Crypto — Ncrypt.exe. Несколько давних пользователей антивируса выразили своё недоумение на форуме технической поддержки NortonLifeLock: почему криптомайнер устанавливается автоматом, даже если он отключён?

Сама компания пока никак не прокомментировала претензии к Norton Crypto и Avira Crypto, однако что-то подсказывает, что реакция вскоре должна последовать, поскольку возмущение даже лояльных пользователей слишком велико.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru