



Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Фишеры используют комментарии в Google Документах для отправки ссылок

Эксперты сообщают о новом тренде фишинговых атак — использовании функции комментирования в «Google Документах» (Google Docs) для отправки электронных писем, которые будут казаться легитимными и заслуживающими доверия.

Поскольку сотрудники многих организаций используют «Google Документы» для совместной работы, уведомления от этого сервиса уже стали чем-то привычным. Именно поэтому новые фишинговые кампании могут стать по-настоящему масштабными.

Помимо большого охвата потенциальных жертв, киберпреступники с помощью «Google Документов» добиваются обхода средств защиты электронной почты. В этих атаках фишинговые письма по факту отправляются именно Google, а это значит, что шанс их детектирования практически равен нулю.

По словам специалистов, фишеры используют этот метод с октября прошлого года. Несмотря на то что Google ранее уже пыталась решить эту проблему, уязвимость до сих пор присутствует и позволяет преступникам атаковать организации.

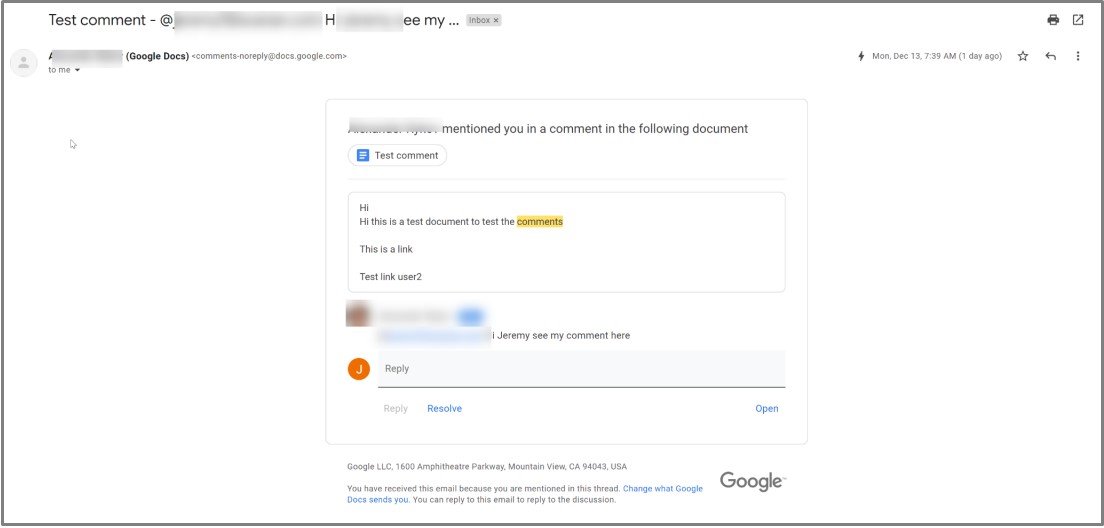
На последние кибератаки такого рода обратили внимание исследователи из Avanan. Пример потенциально опасного письма, сгенерированного и отправленного Google, эксперты привели на скриншоте:


В комментарии злоумышленники могут указать что угодно: от вредоносных ссылок, по которым на компьютер пользователя загружаются вредоносы, до URL, ведущих на фишинговые сайты, собирающие учётные данные.

Также исследователи обращают внимание на интересную особенность: электронная почта киберпреступников не отображается в уведомлении, получатель видит только имя. Именно поэтому фишерам удаётся качественно имитировать легитимное письмо.


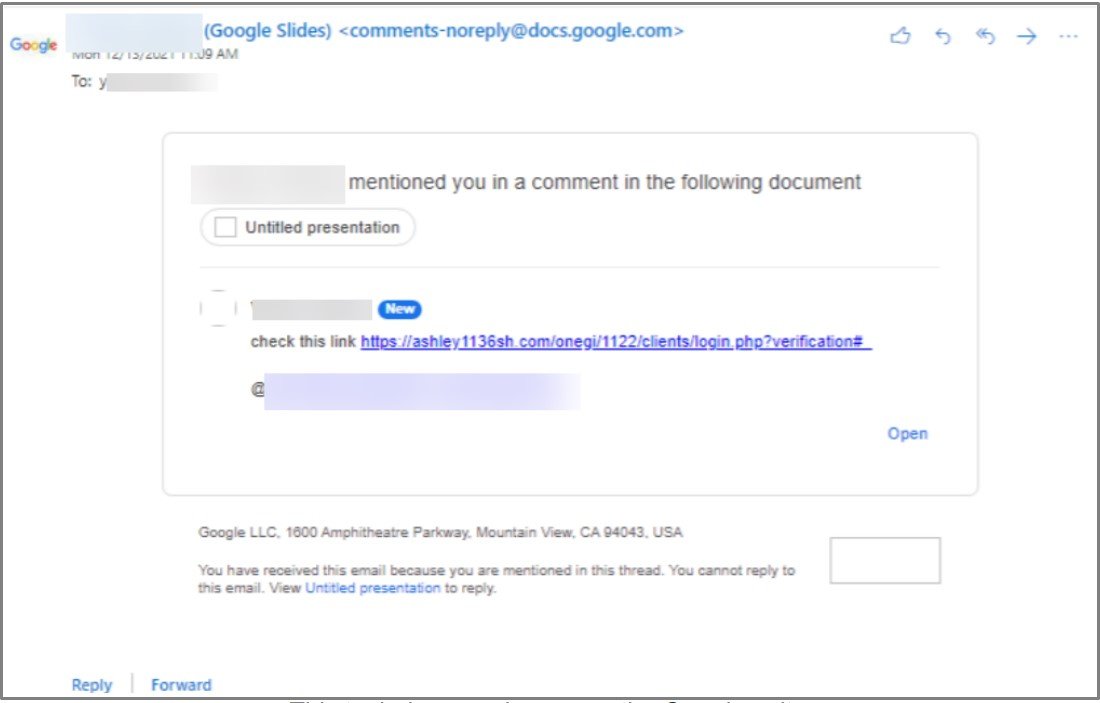
В Avanan предупредили, что та же техника работает и с «Google Презентациями», поэтому сотрудникам компаний стоит быть особенно бдительными при работе с этими двумя сервисами.

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru