



На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

На GitHub опубликовали код для загрузки видео из Disney+, Amazon и Netflix

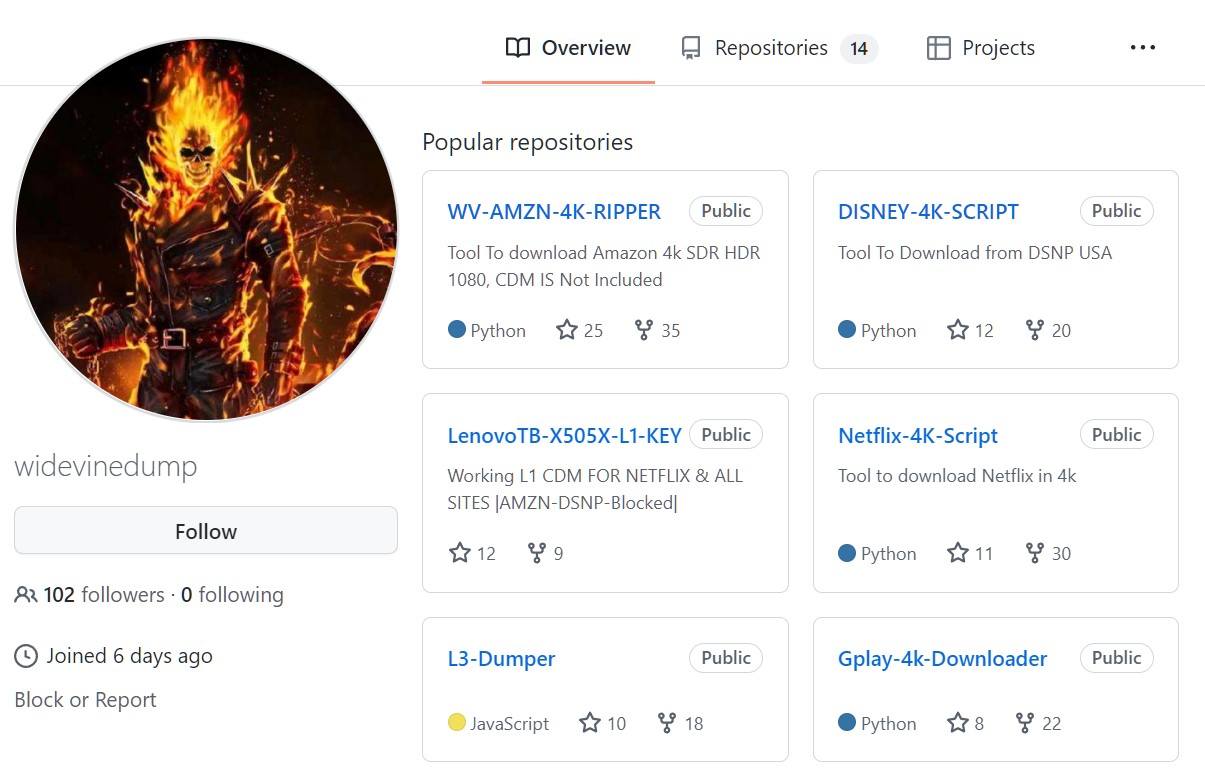
Пользователь GitHub с онлайн-псевдонимом «Widevinedump» опубликовал несколько репозиториев, позволяющих людям загрузить HD-видео из популярных стриминговых платформ: Disney+, Amazon, Netflix и др. Судя по всему, «бесплатное» использование кода Widevinedump лимитировано и может быть небезопасно в целом.

Поскольку авторы сегодня прекрасно понимают, что контент нужно максимально защищать от нелегального использования, большой популярностью пользуется антипиратский инструмент Digital Rights Management (DRM).

Ключевым игроком на этом рынке является Widevine DRM. Именно эту технологию от Google используют известные стриминговые сервисы вроде Amazon, Netflix и Disney+.

Widevine DRM поставляется с разными уровнями безопасности: L1, L2 и L3. Из них L1 обеспечивает максимальную степень защищённости. Тем не менее хакеры не раз демонстрировали способы взлома DRM и обхода защиты от пиратства.

Разработчик с ником Widevinedump опубликовал на GitHub целый набор инструментов для загрузки защищённого контента. В архиве можно найти DISNEY-4K-SCRIPT, Netflix-4K-Script, WV-AMZN-4K-RIPPER, HBO-MAX-BLIM-TV-Paramount-4k-Downloader, APPLE-TV-4K-Downloader и несколько других инструментов.


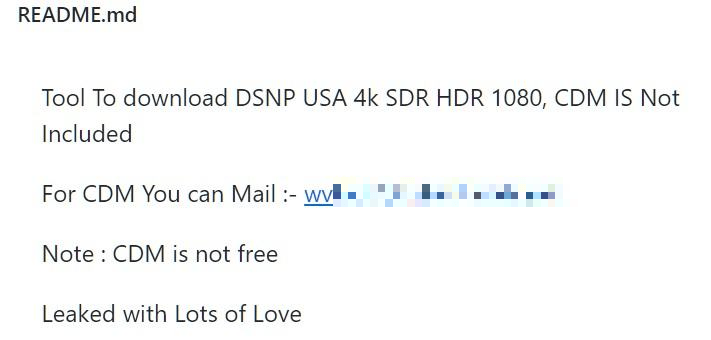
Если есть бесплатный сыр, то где же мышеловка? На самом деле, всё куда проще: Widevinedump не включил в большинство инструментов Content Decryption Module (CDM), который необходим для загрузки видео в формате 4K. Чтобы получить доступ к этой опции, пользователи должны заплатить разработчику. Сам Widevinedump даже привёл свой имейл для связи.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru