



Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Калифорнийская компания Shutterfly, известный поставщик услуг по изготовлению фотоподарков, расследует атаку шифровальщика Conti, нарушившего работу ряда ее сервисов, в том числе в корпоративной сети и на производстве. Злоумышленники уверяют, что им удалось заразить свыше 4 тыс. устройств и 120 серверов с установленным софтом VMware ESXi.

По данным BleepingComputer, вредоносная атака на сети Shutterfly произошла две недели назад. Взломщики украли важные документы и учетные данные и потребовали многомиллионный выкуп за дешифратор.

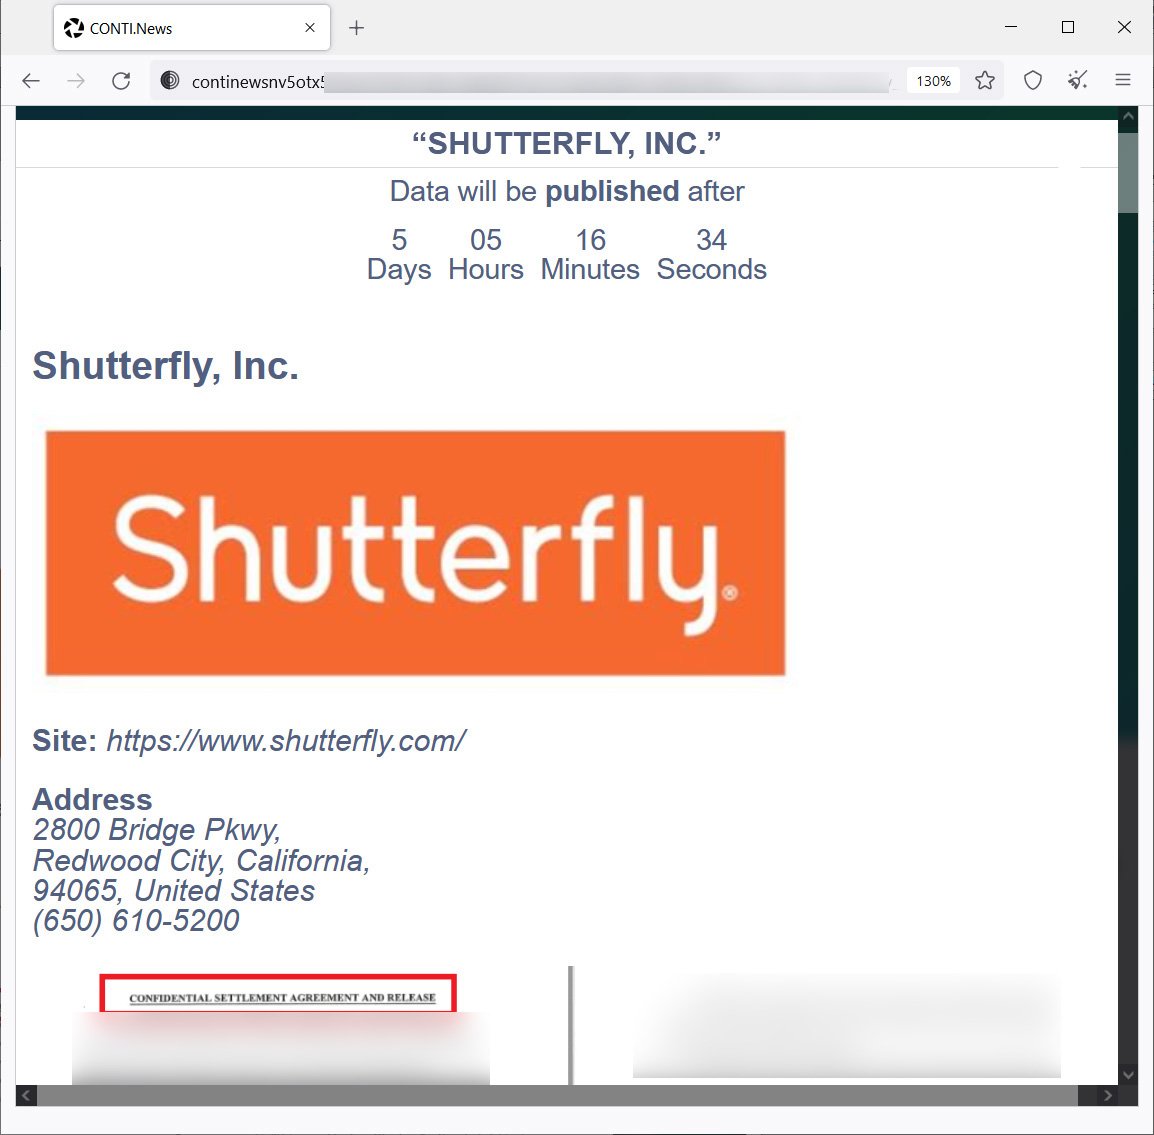
Операторы Conti также создали персональную страницу Shutterfly со скриншотами содержимого файлов, якобы украденных у жертвы, и пригрозили публикацией в случае неуплаты выкупа.


На скриншотах, по слухам, представлены заключенные договоры, информация о банковских счетах, логины и пароли к корпоративным сервисам, расчетные документы и записи, похожие на клиентские данные. Авторы атаки также утверждают, что заполучили исходный код интернет-магазина Shutterfly — только непонятно, которого: компания ведет бизнес под разными брендами.

В ответ на запрос BleepingComputer представитель Shutterfly подтвердил факт атаки с использованием шифровальщика, подчеркнув, что она затронула только сайты Lifetouch, BorrowLeneses и Groovebook, а также производственные и некоторые корпоративные системы. Основной сайт, Shutterfly.com, и сервисы Snapfish, TinyPrints и Spoonflower не пострадали.

К расследованию привлечены сторонние эксперты, правоохранительные органы уже поставлены в известность. Примечательно, что в своем заявлении Shutterfly отметила, что не хранит финансовую информацию клиентов, поэтому такие данные не могли попасть в руки хакеров. В то же время источник BleepingComputer сообщил, что на одном из скриншотов, приготовленных для публикации, видны последние четыре цифры номера платежной карты.

Владельцы Conti предоставляют его в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Засев зловреда зачастую осуществляется с помощью трояна TrickBot или загрузчика BazarLoader.

В прошлом году операторы шифровальщика провели атаку на ИТ-компанию Advantech, в этом — на Министерство здравоохранения Ирландии и компанию SAC Wireless (дочку Nokia). В настоящее время Conti, по оценке Group-IB, превосходит всех своих собратьев по агрессивности.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru