



Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Шифровальщик Conti поразил 120 серверов VMware ESXi в сетях Shutterfly

Калифорнийская компания Shutterfly, известный поставщик услуг по изготовлению фотоподарков, расследует атаку шифровальщика Conti, нарушившего работу ряда ее сервисов, в том числе в корпоративной сети и на производстве. Злоумышленники уверяют, что им удалось заразить свыше 4 тыс. устройств и 120 серверов с установленным софтом VMware ESXi.

По данным BleepingComputer, вредоносная атака на сети Shutterfly произошла две недели назад. Взломщики украли важные документы и учетные данные и потребовали многомиллионный выкуп за дешифратор.

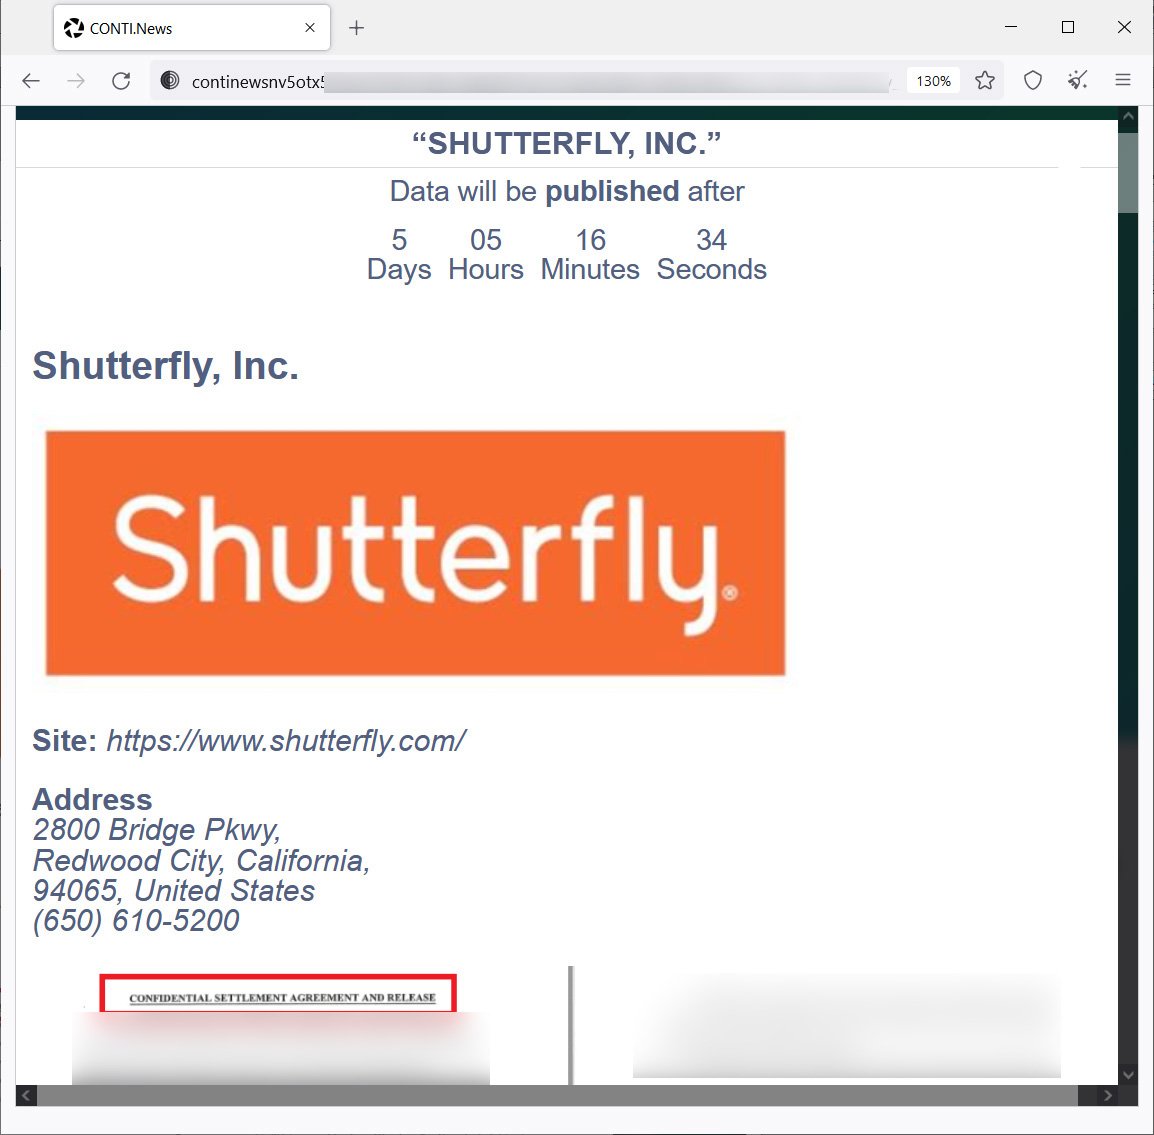
Операторы Conti также создали персональную страницу Shutterfly со скриншотами содержимого файлов, якобы украденных у жертвы, и пригрозили публикацией в случае неуплаты выкупа.


На скриншотах, по слухам, представлены заключенные договоры, информация о банковских счетах, логины и пароли к корпоративным сервисам, расчетные документы и записи, похожие на клиентские данные. Авторы атаки также утверждают, что заполучили исходный код интернет-магазина Shutterfly — только непонятно, которого: компания ведет бизнес под разными брендами.

В ответ на запрос BleepingComputer представитель Shutterfly подтвердил факт атаки с использованием шифровальщика, подчеркнув, что она затронула только сайты Lifetouch, BorrowLeneses и Groovebook, а также производственные и некоторые корпоративные системы. Основной сайт, Shutterfly.com, и сервисы Snapfish, TinyPrints и Spoonflower не пострадали.

К расследованию привлечены сторонние эксперты, правоохранительные органы уже поставлены в известность. Примечательно, что в своем заявлении Shutterfly отметила, что не хранит финансовую информацию клиентов, поэтому такие данные не могли попасть в руки хакеров. В то же время источник BleepingComputer сообщил, что на одном из скриншотов, приготовленных для публикации, видны последние четыре цифры номера платежной карты.

Владельцы Conti предоставляют его в пользование по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга). Засев зловреда зачастую осуществляется с помощью трояна TrickBot или загрузчика BazarLoader.

В прошлом году операторы шифровальщика провели атаку на ИТ-компанию Advantech, в этом — на Министерство здравоохранения Ирландии и компанию SAC Wireless (дочку Nokia). В настоящее время Conti, по оценке Group-IB, превосходит всех своих собратьев по агрессивности.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru