



Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

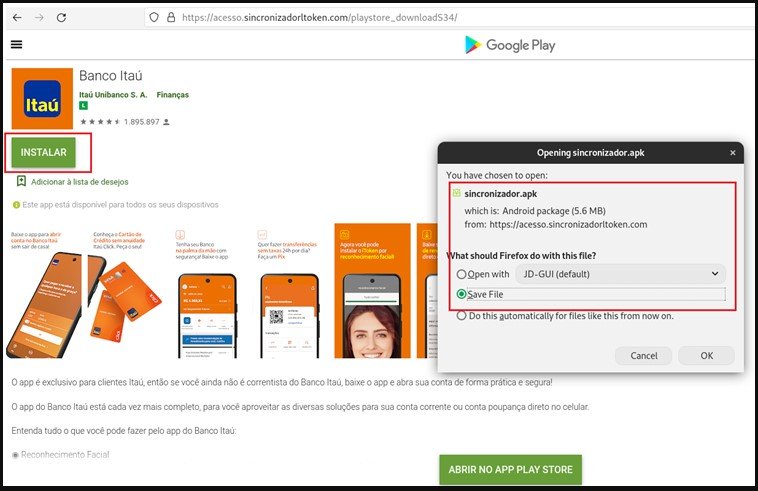
Исследователи обратили внимание на интересный банковский троян для Android, который использует необычную уловку для установки на мобильные устройства пользователей. Операторы вредоноса разместили веб-страницу, почти полностью копирующую официальный магазин приложений Google Play.

Таким образом, при скачивании зловреда потенциальная жертва будет думать, что устанавливает софт из проверенного и надёжного источника. Троян маскируется под официальное банковское приложение Itaú Unibanco (иконка вообще идентична).

Если пользователь нажимает кнопку «Установить», ему предлагают загрузить APK — это, кстати, является первым явным признаком нелегитимной программы. Стоит всегда помнить, что в настоящем Google Play Store софт устанавливается через интерфейс магазина, пользователя никогда не будут просить скачать и установить приложение вручную.

Исследователи из Cyble проанализировали эту киберугрозу и отметили интересную особенность Android-трояна. При запуске программа пытается открыть легитимное банковское приложение из Google Play Store.

Если вредоносу удаётся это сделать, он использует официальный софт для мошеннических транзакций, меняя введённые в поля данные. Примечательно, что троян не запрашивает подозрительных разрешений в системе, поэтому ему удаётся избежать детектирования антивирусными программами.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru