



Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

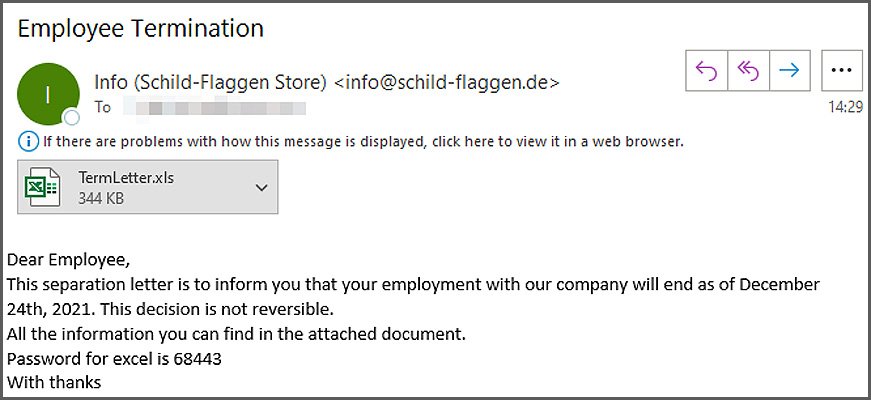
Новая спам-кампания, нацеленная на засев трояна Dridex, использует форму уведомления о расторжении трудового договора. Злоумышленники, по всей видимости, надеются, что шок заставит получателя открыть приаттаченный вредоносный документ Excel.

Банковский троян Dridex давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Распространяется он, как правило, через вложения в спам — обычно это документы Microsoft Office со специальным макросом.

Новые зловредные письма, обнаруженные экспертами, сообщают получателю о скоропалительном увольнении. Автор поддельного уведомления подчеркивает, что принятое решение — окончательное, и отмены приказа не будет.


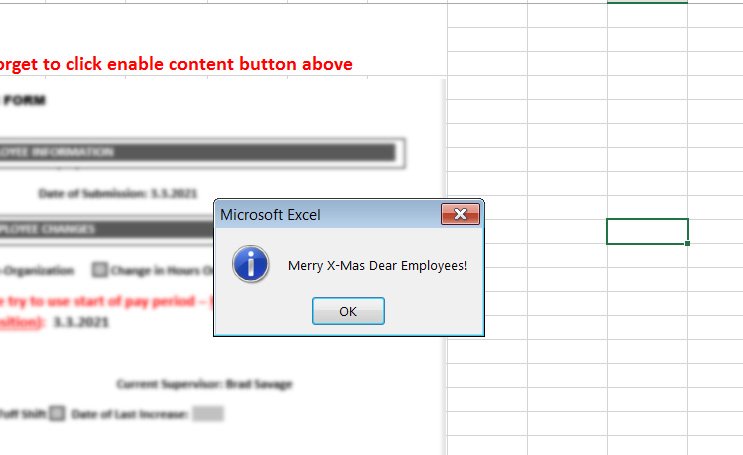
При открытии вложенного файла пользователю выводится размытая, нечитаемая форма с подсказкой включить активный контент — якобы для получения четкого изображения. Клик по вставленной кнопке выбрасывает издевательское поздравление с Рождеством.


Пока жертва переваривает это неуместное приветствие, активированный макрос создает в C:\ProgramData вредоносный HTA-файл с произвольным именем и запускает его на исполнение. Зловред замаскирован под RTF, но содержит VBScript, который загружает с Discord файл с шутливым именем jesusismyfriend.bin — трояна Dridex.

На этой неделе также стало известно о попытках распространения Dridex через эксплойт CVE-2021-44228 (Log4Shell), злоумышленники при этом используют отличный от PoC инструмент атаки.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru