



Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

Бэкдор и Chrome-аддон распространяются под видом Viber и Battlefield

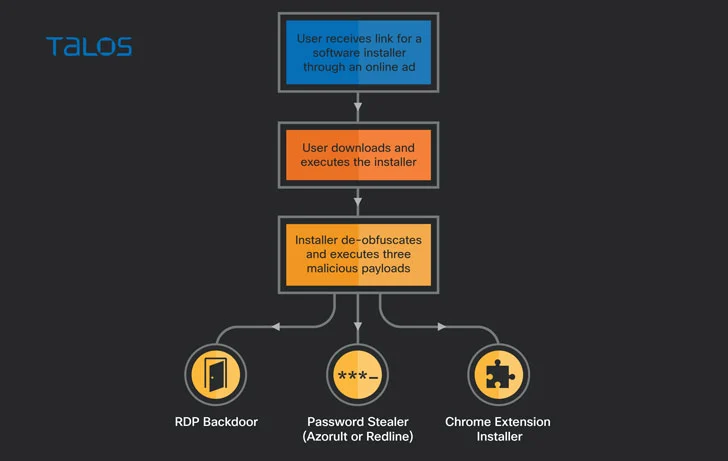
Специалисты обратили внимание на несколько новых вредоносных кампаний, в ходе которых злодеи используют фейковые установочные файлы популярных программ и игр: Viber, WeChat, NoxPlayer и Battlefield. Вместо легитимного софта пользователи получают бэкдор и вредоносное расширение для браузера Chrome.

Операторы этих вредоносов хотят выкрасть учётные данные жертвы, а также обеспечить себе удалённый доступ к скомпрометированному устройству. Эксперты Cisco Talos, зафиксировавшие эти атаки, дали имя киберпреступной группировке — «magnat».

Активность этой группы развивалась скачкообразно: атаки стартовали в конце 2018 года, потом было затишье, прервавшееся кампаниями в конце 2019 года, а затем скачок был зафиксирован в апреле 2021-го.

Как отмечают исследователи, преступники атакуют тех пользователей, кто ищет популярный софт в поисковиках. Подсовывая свои ссылки, злоумышленники отправляют потенциальных жертв на загрузку фейковых установщиков вредоноса RedLine Stealer и аддона «MagnatExtension».

Расширение для браузера пытается записывать нажатия клавиш и снимать скриншоты, в то время как бэкдор, написанный на AutoIt, обеспечивает удалённый доступ к компьютеру.


MagnatExtension маскируется под Safe browsing от Google, но при этом располагает рядом злонамеренных функций: собирает файлы cookie, крадёт разные данные, запускает JavaScript-код.

Адрес командного сервера (C2) жёстко задан в коде бэкдора, но есть и запасной способ подключения к нему — с помощью площадки Twitter. Вредоносная программа ищет хештеги #aquamamba2019 и #ololo2019 для получения нового адреса C2.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru