



Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы TrickBot проверяют разрешение экрана, чтобы избежать анализа

Операторы вредоносной программы TrickBot начали использовать новый способ, позволяющий установить разрешение экрана жертвы, а также обойти детектирование антивирусными продуктами и анализ со стороны ИБ-специалистов.

Авторы TrickBot ещё в прошлом году добавили новую функцию, дающую вредоносу возможность моментально прекращать работу, если он зафиксирует нестандартные разрешения экрана — 800x600 и 1024x768. Теперь исследователи наткнулись на новую вариацию атак TrickBot, в которых злоумышленники добавили HTML-вложениям код верификации.

Как отметил специалист, скрывающийся за псевдонимом TheAnalyst, новые вложения ведут себя иначе при открытии в виртуальной среде. Например, в реальную систему загружается ZIP-архив, а вот пользователя виртуальной машины аттач просто перенаправляет на официальный сайт ABC (American Broadcasting Company).

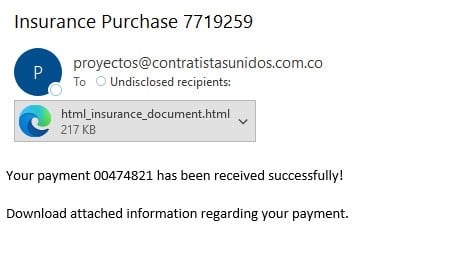
Письма операторов TrickBot замаскированы под уведомления о приобретении страховки. Если жертва клюнет на уловку и откроет HTML-вложение в браузере, запустится встроенный вредоносный скрипт и в систему установится пейлоад.


Помимо этого, на злонамеренной странице пользователя встречает сообщение, в котором отправитель просит дождаться загрузки документа. Также в HTML-коде есть пароль, который необходимо ввести для доступа к упомянутому документу.

Атакующие используют метод HTML smuggling («контрабанда HTML»), позволяющий обойти фильтрацию контента в браузере и поместить вредоносный файл в систему жертвы. Эта техника встречается впервые у TrickBot, однако в целом она не новая.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru