



Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Поклонникам блокчейна в Discord раздают троянов с помощью нового криптора

Эксперты Morphisec выявили вредоносную кампанию, ориентированную на участников NFT- и DeFi-сообществ в Discord, а также поклонников блокчейн-игр. Для обхода антивирусов злоумышленники используют необычную программу-криптор, которой было присвоено кодовое имя Babadeda — по найденной в коде строке-заполнителе.

Новоявленный Windows-зловред уже засветился в киберкампаниях, нацеленных на засев инфостилеров, RAT-троянов и шифровальщика LockBit. С конца лета его в основном используют для доставки BitRAT и Remcos.

Согласно блог-записи Morphisec, атаки в каналах Discord начинаются с рассылки тизеров с предложением загрузить полезную прогу — например, для игры Mines of Dalarnia. Кликнув по указанной ссылке, получатель попадает на сайт-редиректор, схожий с ожидаемым оригиналом.

Адрес фальшивки тоже правдоподобен: злоумышленники используют тайпсквоттинг либо попросту регистрируют такое же имя домена, но в другой TLD-зоне. Для пущей убедительности маскировочный сайт использует бесплатный SSL-сертификат Let’s Encrypt.

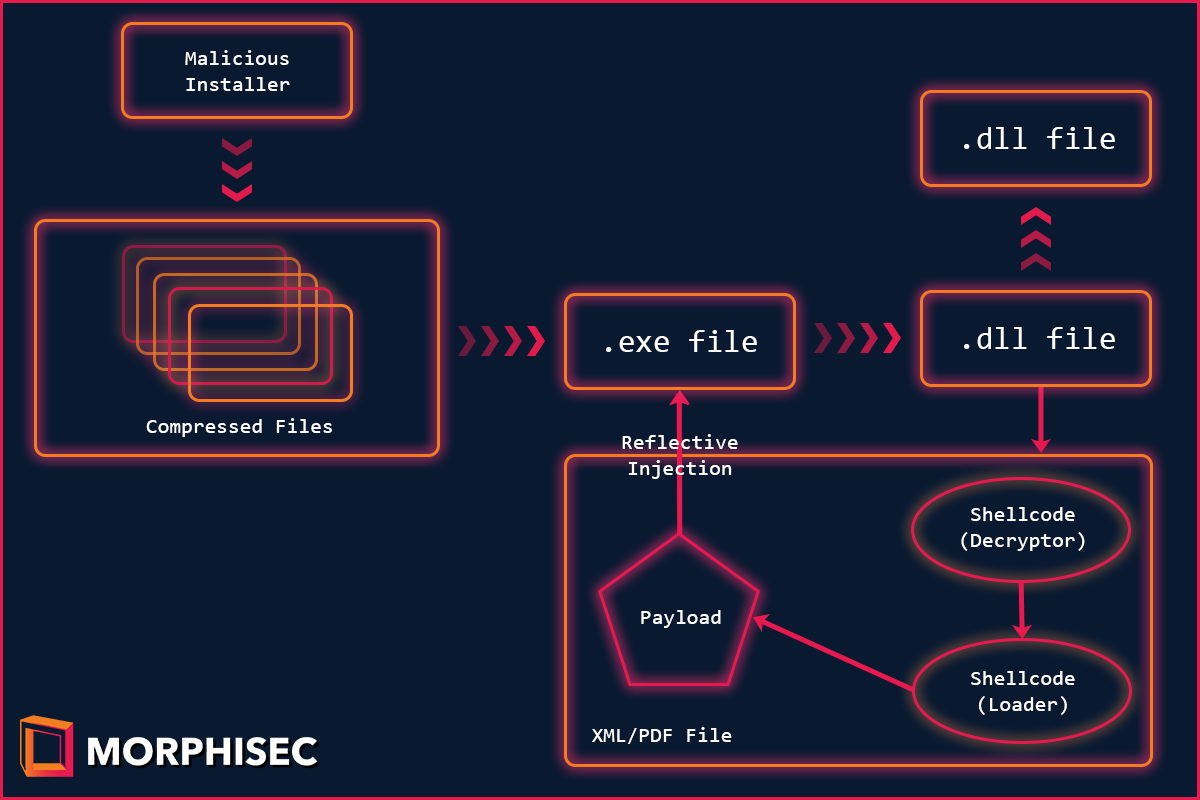
После автоматического перенаправления браузера на машину жертвы загружается фейковый инсталлятор для Windows, запускающий цепочку заражения.


В ходе исследования было выявлено 82 вредоносных домена, ассоциируемых с Babadeda-кампанией. Все они созданы в период с 24 июля по 17 ноября этого года. Один сайт был оформлен на русском языке.

Обнаружены также различные варианты криптора. Некоторые из них при исполнении выводят интерактивное окно с сообщением об ошибке (отказе приложения) — по всей видимости, это еще один маскировочный трюк.

Первые загруженные на VirusTotal образцы Babadeda (LarvaLabs-App_v2.1.1-setup.exe) плохо детектились — 1-2 антивируса из 60+. По состоянию на 26 ноября его распознают 15 сканеров в коллекции.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru