



Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Операторы шифровальщика Conti стали жертвами взлома и утечки данных

Банда кибервымогателей, использующая в атаках шифровальщик Conti, стала жертвой утечки данных. Специалистам по кибербезопасности удалось выявить реальный IP-адрес одного из главных серверов преступников, в результате чего эксперты больше месяца держали под контролем систему злоумышленников.

Группировка использовала взломанный сервер в качестве площадки для оплаты выкупа. Именно туда атакующие направляли жертв после очередной успешной кибератаки.

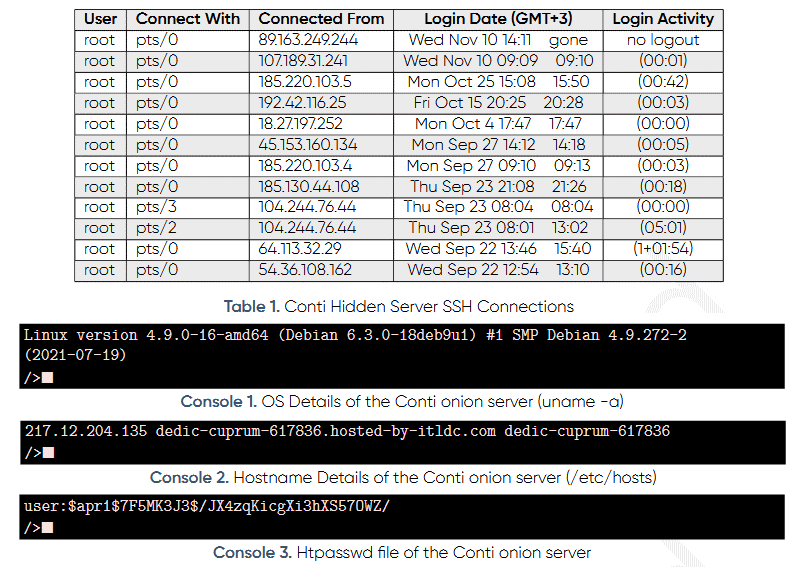
«Наша команда обнаружила уязвимость в серверах Conti и использовала её для идентификации реальных IP-адресов скрытых серверов кибергруппы. Оказалось, что настоящий IP — 217.12.204.135 — находится под контролем украинского хостера ITL LLC», — пишет в своём отчёте компания Prodaft.

Исследователи на протяжении нескольких недель сохраняли доступ к серверу преступников и параллельно мониторили сетевой трафик, пытаясь найти в нём другие IP-адреса, связанные с сервером. Помимо этого, специалисты также анализировали SSH-подключения, инициированные непосредственно членами банды.

К сожалению, идентифицировать самих операторов Conti не удалось, поскольку те использовали Tor. Тем не менее эксперты перехватили другую важную информацию: сведения об операционной системе и файл htpasswd, содержащий хешированный пароль от сервера.


После того как о взломе стало известно, злоумышленники оперативно вывели затронутый сервер в офлайн. Команда исследователей MalwareHunterTeam, которая «ведёт» операторов Conti с середины 10-х годов, заявила, что такое поведение группировки можно назвать нетипичным.

Сотрудники Prodaft поделились своими находками с правоохранительными органами, которые должны уже плотнее взяться за киберпреступников, распространяющих программу-вымогатель.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru