



Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

ИБ-специалисты обратили внимание на нетипичную активность участников русскоязычного форума киберпреступной тематики. В частности, эксперты указали на попытки «российских хакеров» связаться со своими коллегами из Китая для совместных киберопераций.

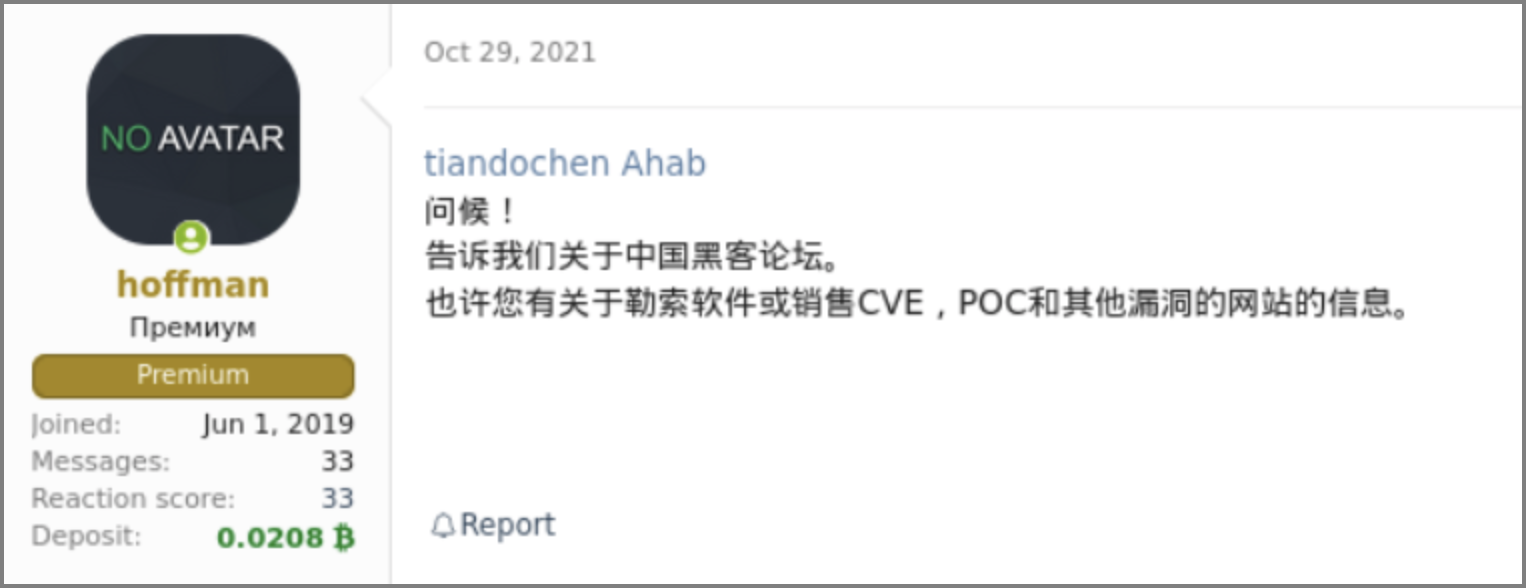
Подобной деятельностью отметился форум RAMP, чьи участники призывают китайских хакеров выйти на связь и провести совместные атаки в цифровом пространстве.

Исследователи из Flashpoint опубликовали отчёт, согласно которому администраторы и модераторы форума RAMP используют машинный перевод на китайский язык, чтобы заинтересовать киберпреступников из КНР совместными кампаниями.

Более того, на площадке уже зафиксированы как минимум 30 новых регистраций пользователей из Китая, поэтому Flashpoint считает, что это может быть началом большой кибероперации. Эксперты также предположили причину, по которой российские хакеры хотят выйти на китайских, — коллаборация в форме атак программ-вымогателей на цели в США.

Помимо этого, киберпреступники могут планировать обмениваться информацией об уязвимостях, вербовать новых толковых специалистов и развивать модель «вымогатель как услуга» (Ransomware-as-a-Service, RaaS).

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru