



Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

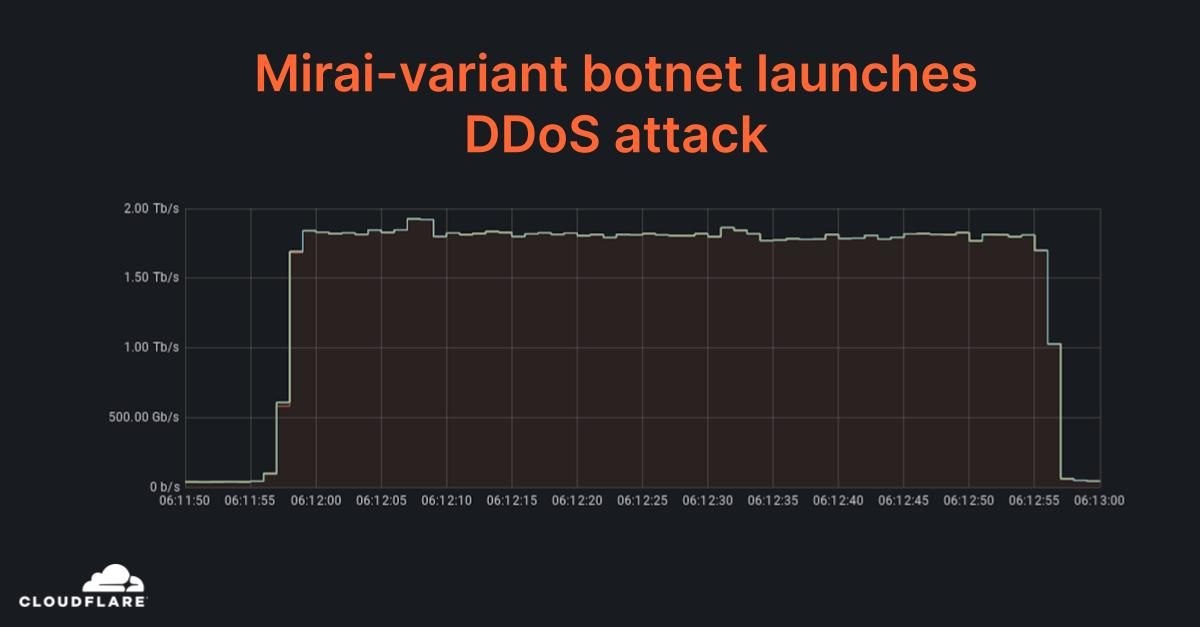
На прошлой неделе в CDN-сети Cloudflare была успешно погашена DDoS-атака, на пике показавшая около 2 Тбит/с. Столь внушительный поток, по данным провайдера, создавали зараженные IoT-устройства и серверы, взломанные через незакрытую дыру в софте GitLab.

Дидосеры пытались сокрушить мишень, применяя две разные техники — отражение / усиление трафика с помощью DNS-резолверов и UDP-флуд. В атаке принимали участие  примерно 15 тыс. Mirai-подобных ботов; благодаря крепкой защите дидосеры отступились после первой же минуты.


Уязвимость в веб-интерфейсе GitLab, о которой идет речь, была устранена еще в апреле. К сожалению, патч, защищающий от эксплойта CVE-2021-22205, установили далеко не все пользователи. По данным Rapid7, в начале текущего месяца спасительная заплатка отсутствовала на половине подключенных к интернету систем управления Git-репозиториями.

Терабитные DDoS для Cloudflare уже не в диковинку. Атаки такой мощности, по словам специалистов, наблюдались и в III квартале, и в октябре-ноябре, но последняя оказалась рекордной. В прошлом квартале также резко увеличилось количество DDoS сетевого уровня (3 и 4) —на 44%.

Бот-сети, по команде генерирующие мусорный поток и направляющие его на мишень, сохраняют актуальность как угроза, и злоумышленники не ленятся создавать новых зловредов, способных массово заражать плохо защищенные сетевые и IoT-устройства. Так недавно в интернете объявились еще два ботнета-дидосера — Mēris и Pink.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru