


Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

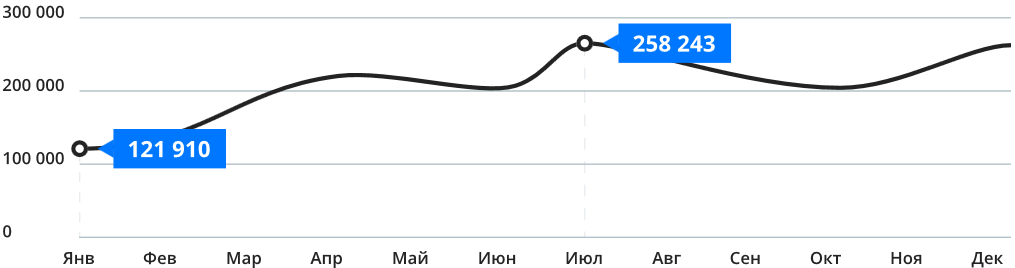
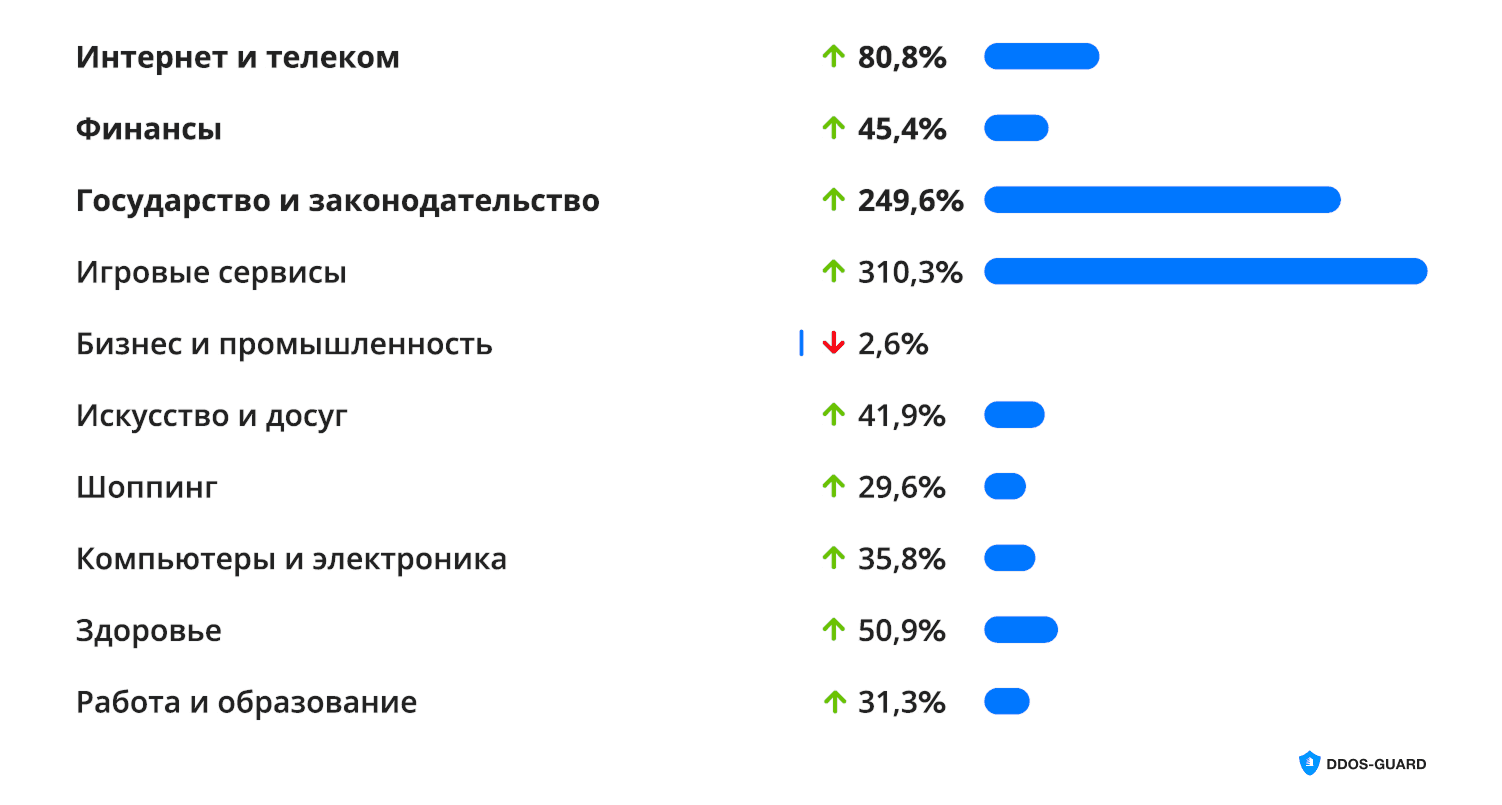
В 2025 году DDoS-Guard зафиксировала 2,5 млн инцидентов на территории России — лишь на 1,6% больше, чем в 2024-м. Особо эксперты отметили учащение DDoS-атак на игровые порталы и серверы (на 310%), а также на госсервисы (почти на 250%).

Незначительный рост общего показателя по DDoS, по словам аналитиков, связан с тем, что они перестали учитывать хактивистские атаки. В статистику также не вошли мелкие, не критичные инциденты и атаки на ресурсы без спецзащиты, которые тоже участились.


Подавляющее большинство (80%) DDoS-атак, как и в 2024 году, пришлось на уровень приложений, однако их плотность заметно увеличилась. В ходе самой мощной атаки L7 эксперты насчитали 859 млн вредоносных запросов.

В разделении по областям хозяйственной деятельности лидерами по числу инцидентов остались телеком и финансы. Бизнес опустился с 3-го на 5-е место, пропустив вперед госсектор и игровые сервисы.


Комментируя новую статистику, Денис Сивцов, возглавляющий в DDoS-Guard направление защиты сети на уровне L3-4, объяснил высокую активность дидосеров в игровой индустрии ростом рынка:

«Мы видим колоссальный прирост атак на игровые сервисы, потому что индустрия развивается, в нее вливаются огромные деньги — за новые игровые серверы часто ведется жесткая конкурентная борьба, где DDoS-атаки часто выступают как оружие, чтобы переманивать аудиторию. Дополнительно следует отметить, что в игровых сервисах часто используются собственные самописные сетевые протоколы, поэтому многие стандартные меры защиты не работают там должным образом».

В отчетный период существенно возросла средняя продолжительность DDoS-атак. Большинство зафиксированных инцидентов длились от 20 минут до 1 часа.

При этом применялись различные тактики. В I квартале наблюдались высокопараллельные атаки: злоумышленники несильно, но настойчиво долбили по множеству мелких ресурсов одного владельца. В других случаях DDoS-удар был очень мощный, но кратковременный, с последующей сменой вектора (видимо, из-за отсутствия искомого эффекта).

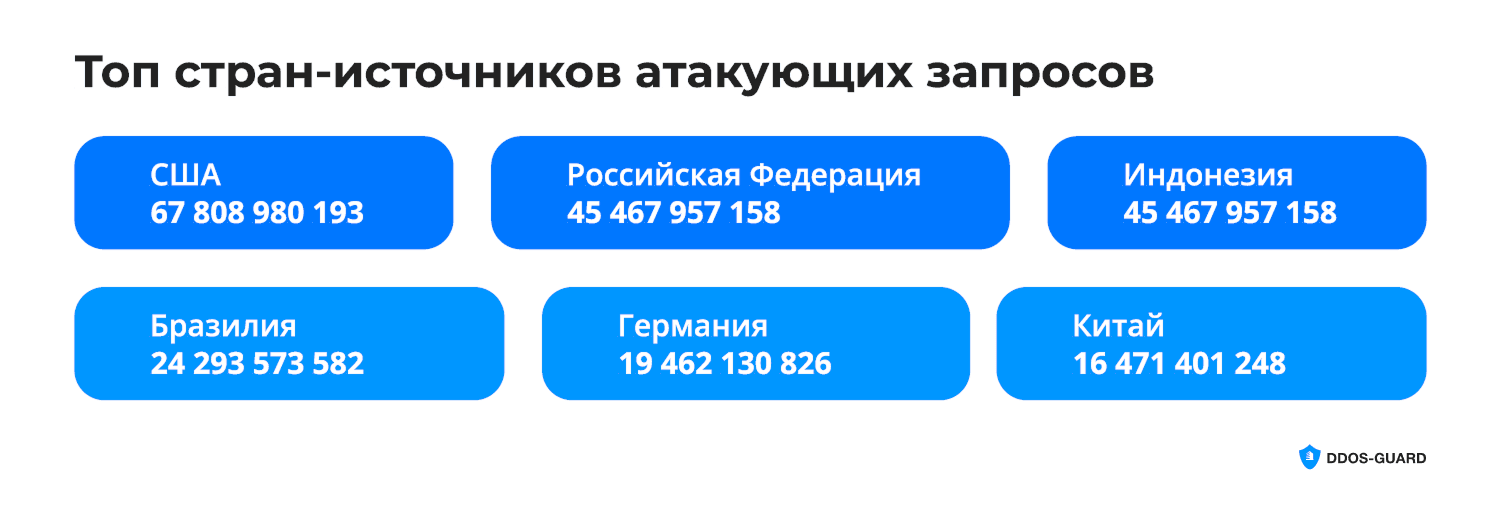
За год также в полтора раза возросла распределенность атак. Рекорд по числу источников мусорного потока поставил крупнейший IoT-ботнет: в проведенной с его участием атаке было задействовано свыше 2 млн уникальных IP. В разделении по странам наибольшее количество источников вредоносного трафика было выявлено в США, России и Индонезии.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru