



Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

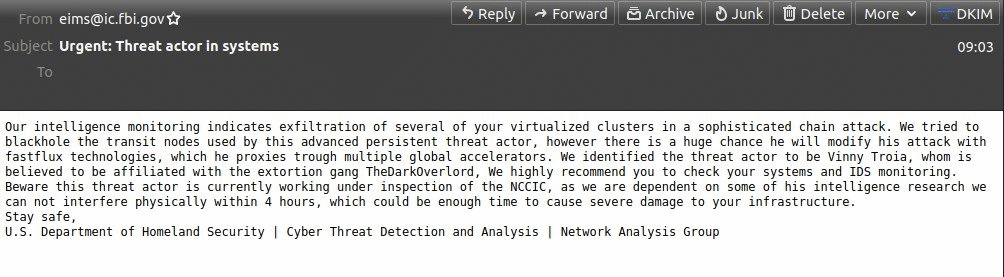
Группа киберпреступников, которых пока не удалось идентифицировать, взломала официальные почтовые серверы ФБР, а затем использовала их рассылки спама. В отправленных письмах шла речь о мифической кибератаке.

Атакованный имейл-сервер сотрудники ФБР использовали для некоей системы оповещения. Об этом сообщил Карел Биттер из Spamhaus, который первым обнаружил факт взлома. Биттер также отметил, что компания сразу отправила ФБР соответствующее уведомление, однако орган внутренней разведки уже знал о киберинциденте.

В результате шквал звонков и писем от обеспокоенных организаций буквально наводнил офисы ФБР — все хотели узнать подробности выдуманной кибератаки, о которой сообщалось в отправленных злоумышленниками имейлах.

Несмотря на очевидно вымышленный повод, мошеннические электронные письма вызвали панику, поскольку смогли пройти проверки SPF и DKIM, а это значило лишь одно: имейлы были отправлены с подлинных серверов ФБР.

Тем не менее содержимое писем представляло собой откровенный вздор, на что указывало, например, большое количество грамматических ошибок, которое бы никогда не допустили сотрудники ФБР в столь важном уведомлении.

Кроме того, в сообщениях упоминался Винни Троя, основатель NightLion Security. Отправленные письма гласили, что именно Троя стоит за «сложной цепочкой кибератак». Стоит отметить, что Троя в своё время написал книгу, в которой есть информация о кибергруппировке TheDarkOverlord.


Как бы то ни было, представители ФБР уже подтвердили факт взлома и отметили, что расследование инцидента идёт полным ходом.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru