



Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

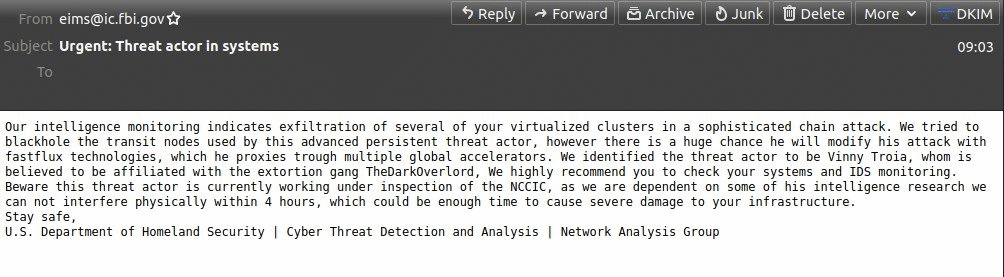
Группа киберпреступников, которых пока не удалось идентифицировать, взломала официальные почтовые серверы ФБР, а затем использовала их рассылки спама. В отправленных письмах шла речь о мифической кибератаке.

Атакованный имейл-сервер сотрудники ФБР использовали для некоей системы оповещения. Об этом сообщил Карел Биттер из Spamhaus, который первым обнаружил факт взлома. Биттер также отметил, что компания сразу отправила ФБР соответствующее уведомление, однако орган внутренней разведки уже знал о киберинциденте.

В результате шквал звонков и писем от обеспокоенных организаций буквально наводнил офисы ФБР — все хотели узнать подробности выдуманной кибератаки, о которой сообщалось в отправленных злоумышленниками имейлах.

Несмотря на очевидно вымышленный повод, мошеннические электронные письма вызвали панику, поскольку смогли пройти проверки SPF и DKIM, а это значило лишь одно: имейлы были отправлены с подлинных серверов ФБР.

Тем не менее содержимое писем представляло собой откровенный вздор, на что указывало, например, большое количество грамматических ошибок, которое бы никогда не допустили сотрудники ФБР в столь важном уведомлении.

Кроме того, в сообщениях упоминался Винни Троя, основатель NightLion Security. Отправленные письма гласили, что именно Троя стоит за «сложной цепочкой кибератак». Стоит отметить, что Троя в своё время написал книгу, в которой есть информация о кибергруппировке TheDarkOverlord.


Как бы то ни было, представители ФБР уже подтвердили факт взлома и отметили, что расследование инцидента идёт полным ходом.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru