



Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

Хакеры взломали почтовый сервер ФБР и разослали страшилку о кибератаке

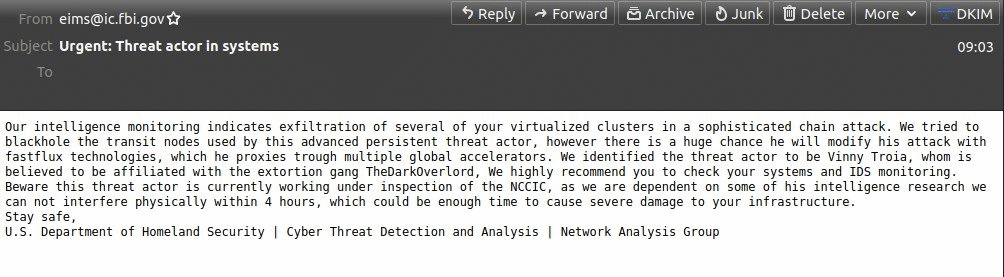
Группа киберпреступников, которых пока не удалось идентифицировать, взломала официальные почтовые серверы ФБР, а затем использовала их рассылки спама. В отправленных письмах шла речь о мифической кибератаке.

Атакованный имейл-сервер сотрудники ФБР использовали для некоей системы оповещения. Об этом сообщил Карел Биттер из Spamhaus, который первым обнаружил факт взлома. Биттер также отметил, что компания сразу отправила ФБР соответствующее уведомление, однако орган внутренней разведки уже знал о киберинциденте.

В результате шквал звонков и писем от обеспокоенных организаций буквально наводнил офисы ФБР — все хотели узнать подробности выдуманной кибератаки, о которой сообщалось в отправленных злоумышленниками имейлах.

Несмотря на очевидно вымышленный повод, мошеннические электронные письма вызвали панику, поскольку смогли пройти проверки SPF и DKIM, а это значило лишь одно: имейлы были отправлены с подлинных серверов ФБР.

Тем не менее содержимое писем представляло собой откровенный вздор, на что указывало, например, большое количество грамматических ошибок, которое бы никогда не допустили сотрудники ФБР в столь важном уведомлении.

Кроме того, в сообщениях упоминался Винни Троя, основатель NightLion Security. Отправленные письма гласили, что именно Троя стоит за «сложной цепочкой кибератак». Стоит отметить, что Троя в своё время написал книгу, в которой есть информация о кибергруппировке TheDarkOverlord.


Как бы то ни было, представители ФБР уже подтвердили факт взлома и отметили, что расследование инцидента идёт полным ходом.

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru