



Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

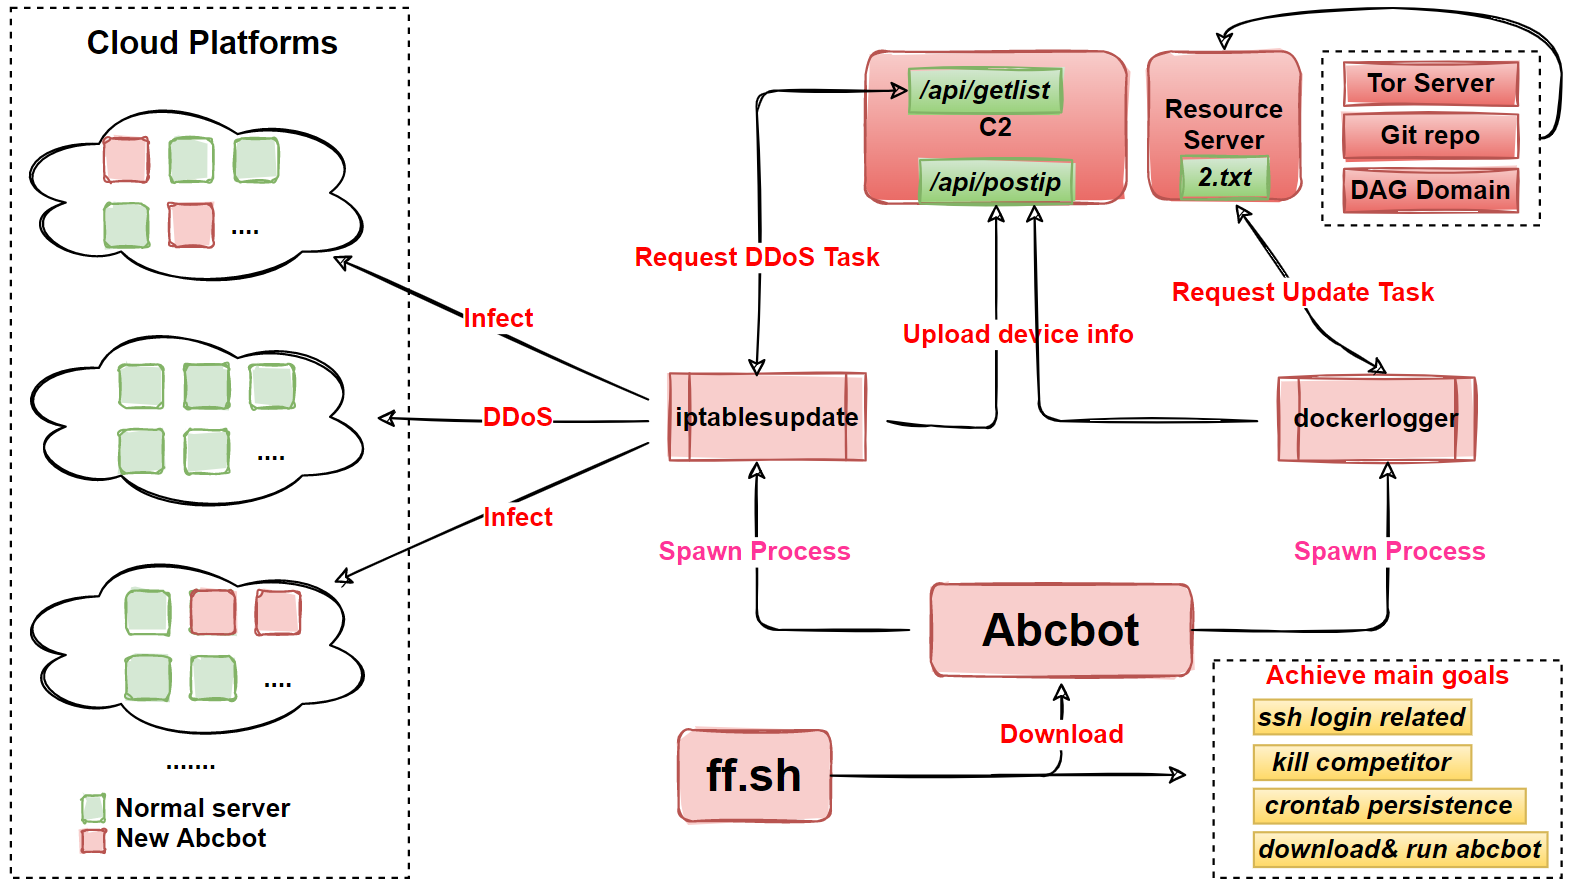
По данным китайской ИБ-компании Qihoo 360, авторы объявившегося в июле Linux-зловреда с функциональностью червя постоянно его совершенствуют. В настоящее время Abcbot, как его именуют эксперты, умеет обновлять себя, использовать генератор доменов (DGA) для связи с C2, настраивать веб-сервер и проводить DDoS-атаки.

Первоначально вредонос представлял собой простенький сканер для проведения атак на серверы подбором паролей или через эксплойт уязвимостей. Используемые с этой целью шелл-скрипты подробно разобрали в прошлом месяце эксперты Trend Micro.

На тот момент Abcbot выступал в роли угонщика чужих мощностей, взламывая серверы в облаках для добычи криптовалюты. Эти атаки были примечательны тем, что зловред прибивал при этом штатные процессы, связанные с мониторингом и выявлением проблем безопасности, а также сбрасывал пароли к аккаунтам Elastic Cloud.

Анализ новейшей (шестой по счету) версии Abcbot показал, что он по-прежнему собирает и отсылает на С2-сервер информацию о зараженной системе, а также проводит сканирование портов в поисках других уязвимых Linux-машин. Кроме этого, зловред запускает на зараженном устройстве веб-сервер и ожидает команд (порт 26800) на проведение DDoS-атак.


Первоначальный вариант реализации DDoS-функциональности в Abcbot был многоступенчатым: бот каждый раз загружал с удаленного сервера исходный код руткита ATK, модифицировал его и перенаправлял полученную команду этому модулю.

В конце прошлого месяца зловред обрел собственный, кастомный компонент для проведения DDoS-атак, который поддерживает следующие техники:

  • tls Attack
  • tcp Attack
  • udp Attack
  • ace Attack
  • hulk Attack
  • httpGet Attack
  • goldenEye Attack
  • slowloris Attack
  • bandwidthDrain Attack

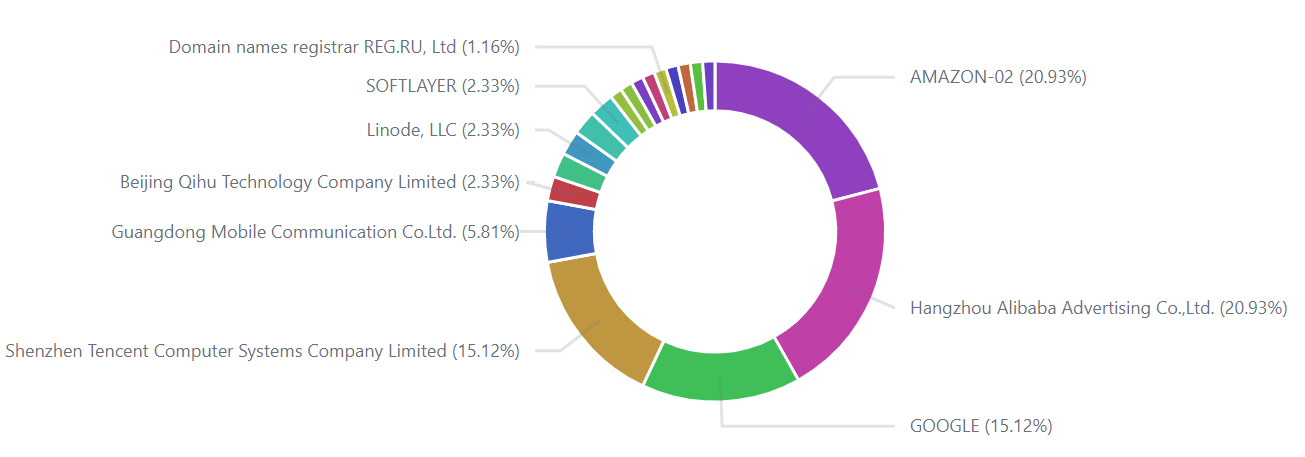
Размеры ботнета, созданного на основе Abcbot, пока невелики. По данным Qihoo 360, в настоящее время он охватывает 260 хостов (IP-адресов).

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru