



Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

Путешествующий в облаках Linux-бот обрел DDoS-функциональность

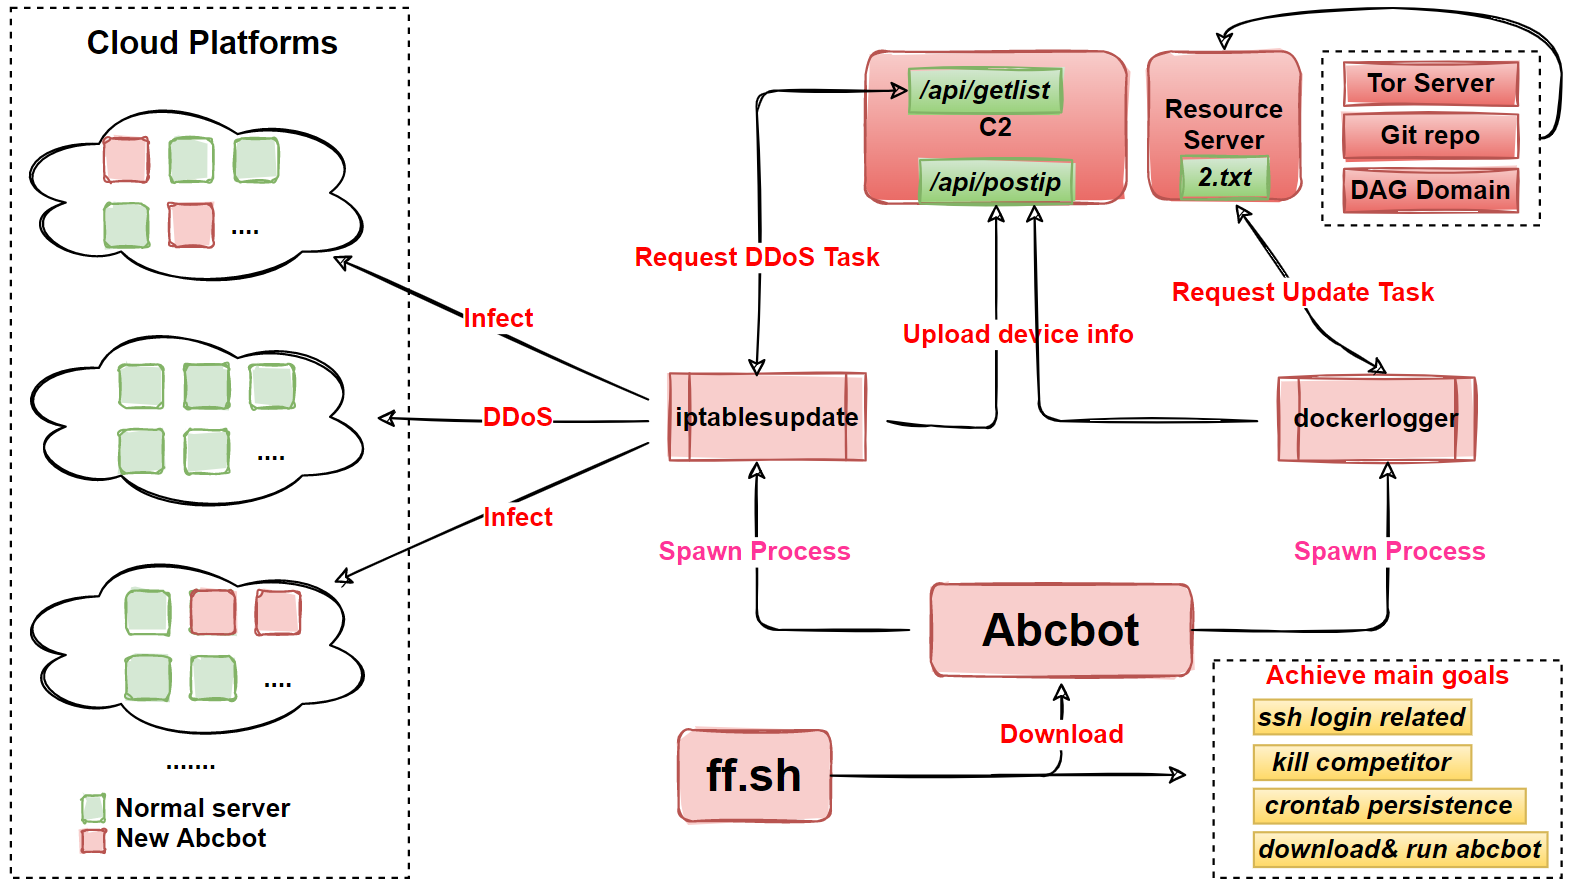
По данным китайской ИБ-компании Qihoo 360, авторы объявившегося в июле Linux-зловреда с функциональностью червя постоянно его совершенствуют. В настоящее время Abcbot, как его именуют эксперты, умеет обновлять себя, использовать генератор доменов (DGA) для связи с C2, настраивать веб-сервер и проводить DDoS-атаки.

Первоначально вредонос представлял собой простенький сканер для проведения атак на серверы подбором паролей или через эксплойт уязвимостей. Используемые с этой целью шелл-скрипты подробно разобрали в прошлом месяце эксперты Trend Micro.

На тот момент Abcbot выступал в роли угонщика чужих мощностей, взламывая серверы в облаках для добычи криптовалюты. Эти атаки были примечательны тем, что зловред прибивал при этом штатные процессы, связанные с мониторингом и выявлением проблем безопасности, а также сбрасывал пароли к аккаунтам Elastic Cloud.

Анализ новейшей (шестой по счету) версии Abcbot показал, что он по-прежнему собирает и отсылает на С2-сервер информацию о зараженной системе, а также проводит сканирование портов в поисках других уязвимых Linux-машин. Кроме этого, зловред запускает на зараженном устройстве веб-сервер и ожидает команд (порт 26800) на проведение DDoS-атак.


Первоначальный вариант реализации DDoS-функциональности в Abcbot был многоступенчатым: бот каждый раз загружал с удаленного сервера исходный код руткита ATK, модифицировал его и перенаправлял полученную команду этому модулю.

В конце прошлого месяца зловред обрел собственный, кастомный компонент для проведения DDoS-атак, который поддерживает следующие техники:

  • tls Attack
  • tcp Attack
  • udp Attack
  • ace Attack
  • hulk Attack
  • httpGet Attack
  • goldenEye Attack
  • slowloris Attack
  • bandwidthDrain Attack

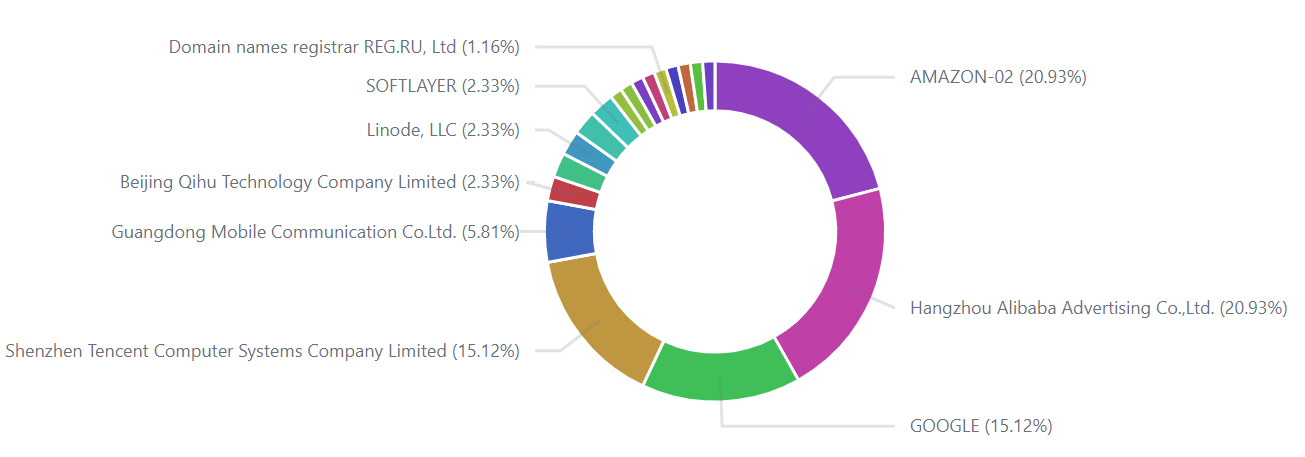
Размеры ботнета, созданного на основе Abcbot, пока невелики. По данным Qihoo 360, в настоящее время он охватывает 260 хостов (IP-адресов).

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru