


На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

На технологической конференции в Петербурге говорили о ключевых рисках ИБ

В Санкт-Петербурге 25 ноября прошла технологическая конференция «Индустрия новых решений: технологический контур», организованная городским Комитетом по промышленной политике, инновациям и торговле. На площадке собрались специалисты ИБ- и ИТ-компаний, представители технологического бизнеса и разработчики.

Конференция стала одной из ключевых для обсуждения тем технологического суверенитета, мер поддержки и практических решений, используемых в российских компаниях.

Здесь говорили о применении искусственного интеллекта, влиянии технологических изменений и механизмах финансирования. Участники также провели соревнование дронов, а молодые предприниматели презентовали свои идеи и прототипы.

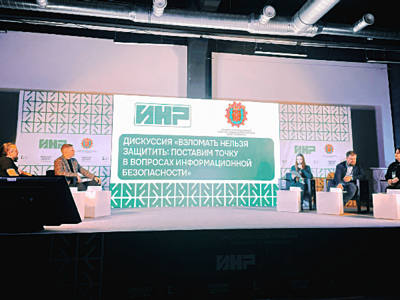
Отдельный интерес вызвала дискуссия «Взломать нельзя защитить: поставим точку в вопросах информационной безопасности», которую организовала компания «Газинформсервис». В обсуждении приняли участие:

  • Екатерина Ангельская, менеджер InfoWatch по работе с клиентами в СЗФО;
  • Дмитрий Коньков, менеджер по работе с партнёрами «Лаборатории Касперского»;
  • Дмитрий Овчинников, и. о. директора по ИБ UserGate;
  • Сергей Полунин, руководитель группы защиты ИТ-инфраструктуры «Газинформсервис».

Эксперты обсуждали, как сегодня действуют злоумышленники, и какие меры нужны, чтобы снизить риски как для компаний, так и для сотрудников.

Екатерина Ангельская отметила, что в 2025 году число инцидентов продолжает расти, включая громкие случаи в транспортных, аптечных и ретейл-компаниях. По данным InfoWatch, большинство утечек, связанных с внутренними нарушителями, носят умышленный характер. Причём в России доля таких инцидентов в десять раз выше, чем в среднем по миру.

Дмитрий Коньков напомнил, что обеспечение кибербезопасности — это процесс, выходящий за рамки корпоративных правил. Людям, по его словам, важно соблюдать цифровую гигиену и применять критическое мышление и дома, и на работе.

Тему человеческого фактора продолжил Дмитрий Овчинников. Он подчеркнул, что основной угрозой ИБ всё чаще становятся когнитивные искажения — ошибки восприятия и оценки ситуации, которыми активно пользуются злоумышленники. Смешение рабочих и личных цифровых пространств, по его словам, усиливает эти риски и требует системной работы с осведомлённостью сотрудников.

Сергей Полунин обратил внимание на то, что баланс удобства и безопасности меняется не в пользу первого. Из-за этого пользователи могут уходить в теневые и полулегальные сервисы, что создаёт дополнительные риски. По его словам, важно искать решения, которые одновременно повышают безопасность и не усложняют работу пользователей.

Конференция завершилась обсуждением практических шагов, которые предприятия могут применять для усиления защиты и стабильной работы в условиях растущих киберугроз.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru