



Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

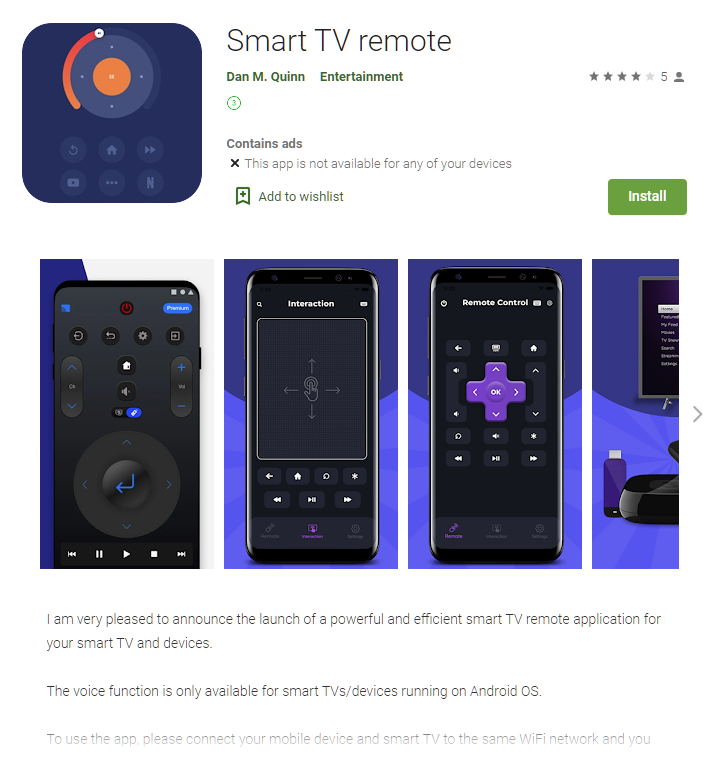
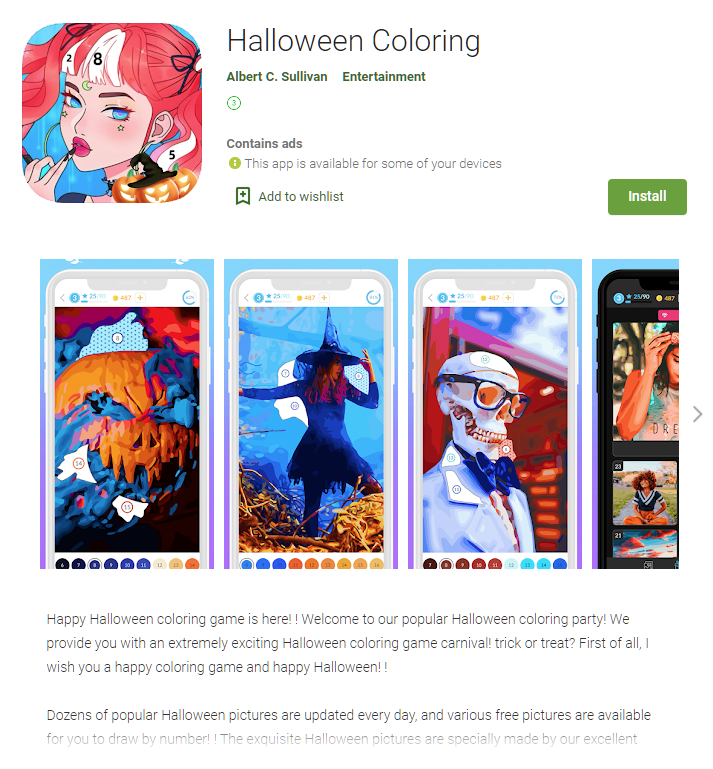
В официальном магазине приложений для Android обнаружили две программы, скрывающие печально известный троян, заточенный под эту мобильную операционную систему. «Smart TV remote» и «Halloween Coloring» скачали по меньшей мере 1000 пользователей.

На возвращение знаменитого «Джокера» обратила внимание Татьяна Шишкова, аналитик вредоносных программ из компании «Лаборатория Касперского». Шишкова сознательно упомянула имена опасных приложений, чтобы пользователи ненароком не скачали их.


Если вы незнакомы с этой киберугрозой, важно отметить, что Android-вредонос Joker успел порядком потрепать нервы пользователям мобильных устройств. Эта программа любит подписывать жертв на платные сервисы без их ведома и согласия.

Например, в прошлом месяце «Джокер» использовал имя популярного веб-сериала «Игра в кальмара» (Squid Game), чтобы пробраться на девайсы как можно большего количества пользователей.

Вредоносная программа также отличается возможностью перехватывать СМС-сообщения, список контактов и другие данные, хранящиеся на устройстве. Само собой, все похищенные сведения передаются оператору.

В середине июля, кстати, «Джокер» совершил очередной налёт на официальный магазин приложений Google Play Store. Разработчики вредоноса использовали целый ряд трюков для обхода сканеров.

Специалисты BleepingComputer изучили последние семплы, скрывающиеся в легитимных приложениях «Smart TV remote» и «Halloween Coloring». Эксперты выяснили, что пейлоад второй ступени загружается из Amazon AWS.

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru