



Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Solar appScreener 3.10 располагает новыми мерами безопасного доступа

Разработчики «Ростелеком-Солар» выпустили новую версию Solar appScreener, получившую номер 3.10. Теперь анализатор кода располагает новыми мерами безопасного доступа, возможностью приостановить сканирования и обновлённой базой правил поиска уязвимостей.

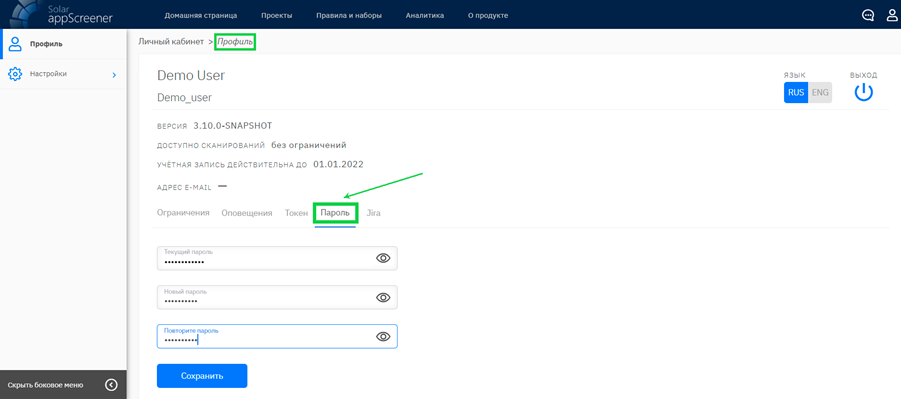
Отныне Solar appScreener 3.10 предусматривает многократные попытки ввода учётных данных — разработчики ввели ограничение их числа. Если выставить настройки по умолчанию, после пятой попытки ввода данных учётная запись автоматически блокируется.

Само собой, администраторы могут увеличить или, наоборот, уменьшить количество неудачных попыток, а то и вовсе отключить эту функцию. Кроме того, разработчики добавили требование регулярной смены пароля.

Дефолтная конфигурация предусматривает, что пользователь может задействовать один пароль три месяца, но администратор волен изменить временной интервал по своему усмотрению (отключение проверки тоже предусмотрено).


Одна из интересных особенностей, которыми отметилась новая версия анализатора кода, — возможность приостановить сканирования. С помощью этого нововведения администраторы могут приоритизировать очередь анализа отдельных проектов и ускорить проверки именно необходимых приложений.

База правил поиска уязвимостей также расширена: в новую версию  Solar appScreener вошли дополнительные правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. А для языка C++ теперь можно создавать паттерны в формате XML. Приложения, написанные на Delphi, поддерживаются ещё лучше за счёт дополнения правил поиска дыр.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru