



Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

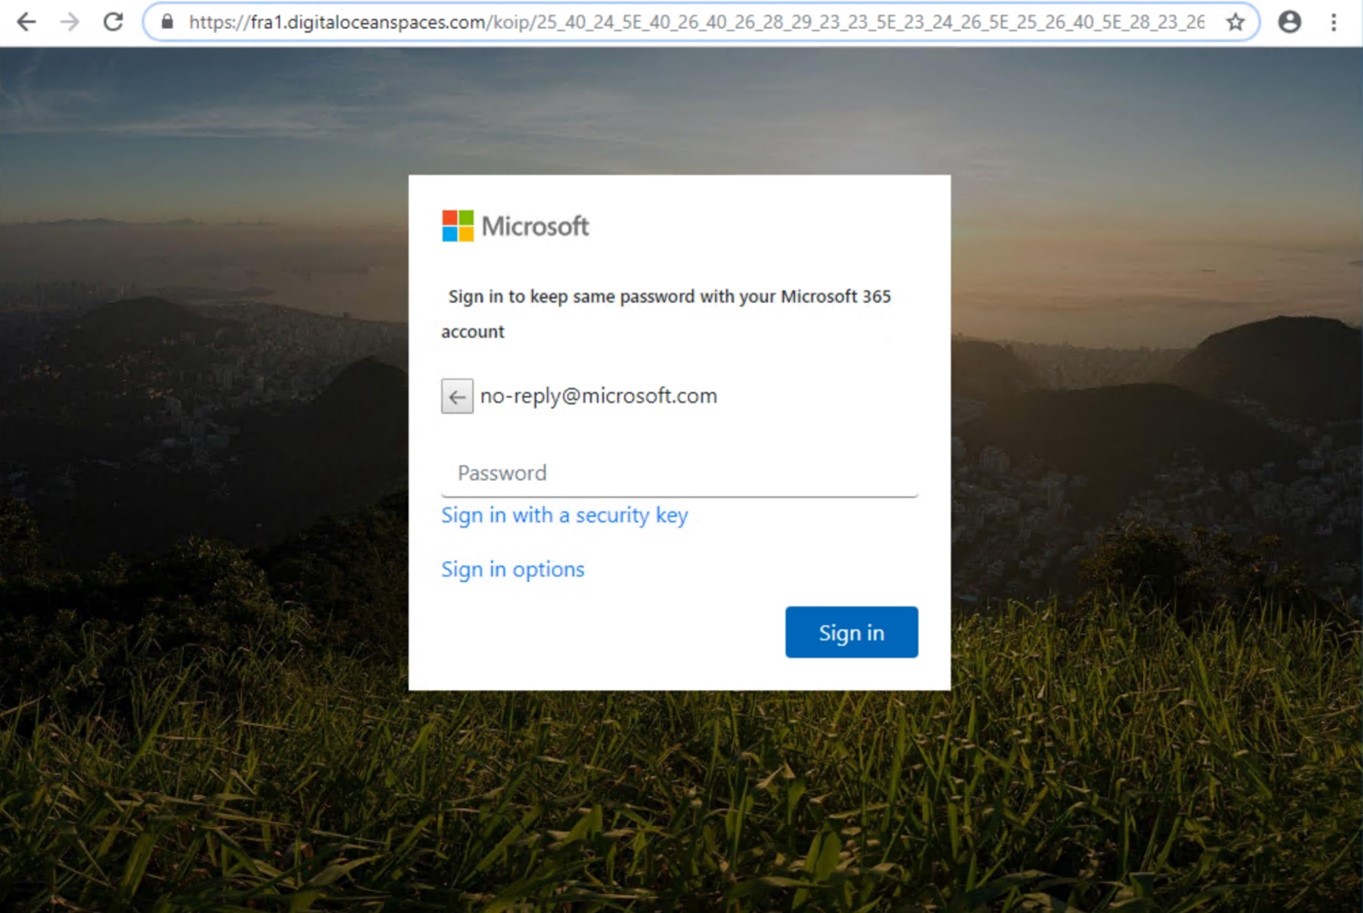
Microsoft предупредила о мощной фишинговой кампании, в ходе которой злоумышленники пытаются добраться до учётных данных сотрудников организаций. Эти атаки отличаются использованием фишингового набора, состоящего из пяти различных компонентов, принадлежащих другим похожим наборам.

На активность фишеров обратила внимание команда Microsoft 365 Defender Threat Intelligence. Впервые новый набор для фишинга попался экспертам на глаза в декабре 2020 года, а позже исследователи присвоили ему имя TodayZoo.

«Злоумышленники могут подобрать для себя наиболее подходящие и эффективные компоненты подобных наборов, поскольку сегодня чёрные онлайн-рынки буквально изобилуют самыми разными вредоносными инструментами. Потом киберпреступники связывают эти тулзы, создавая свой кастомный фишинговый набор. Именно так появился на свет TodayZoo», — пишет команда Microsoft.

Как правило, наборы для фишинга продаются в дарквебе за единовременный платёж. Злоумышленник получает архив, содержащий изображения, скрипты и HTML-страницы. Всё это позволяет ему создать специальные электронные письма, замаскированные под легитимные уведомления, и заманить жертву на веб-страницу, которая соберёт его учётные данные.


В кампании TodayZoo злоумышленники пытаются выдать себя за сотрудников Microsoft. Жертвам объясняют, что им необходимо поменять пароль, так как он может быть скомпрометирован, либо представляют письма как уведомления от факса или сканера.

Интересно, что сам фишинговый набор заимствует код аж у пяти других наборов: Botssoft, FLCFood, Office-RD117, WikiRed и Zenfo. По словам специалистов, этот «монстр Франкенштейна» наглядно демонстрирует развитие инструментов для фишинга.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru