



Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft предупредила о мощной фишинговой кампании, в ходе которой злоумышленники пытаются добраться до учётных данных сотрудников организаций. Эти атаки отличаются использованием фишингового набора, состоящего из пяти различных компонентов, принадлежащих другим похожим наборам.

На активность фишеров обратила внимание команда Microsoft 365 Defender Threat Intelligence. Впервые новый набор для фишинга попался экспертам на глаза в декабре 2020 года, а позже исследователи присвоили ему имя TodayZoo.

«Злоумышленники могут подобрать для себя наиболее подходящие и эффективные компоненты подобных наборов, поскольку сегодня чёрные онлайн-рынки буквально изобилуют самыми разными вредоносными инструментами. Потом киберпреступники связывают эти тулзы, создавая свой кастомный фишинговый набор. Именно так появился на свет TodayZoo», — пишет команда Microsoft.

Как правило, наборы для фишинга продаются в дарквебе за единовременный платёж. Злоумышленник получает архив, содержащий изображения, скрипты и HTML-страницы. Всё это позволяет ему создать специальные электронные письма, замаскированные под легитимные уведомления, и заманить жертву на веб-страницу, которая соберёт его учётные данные.


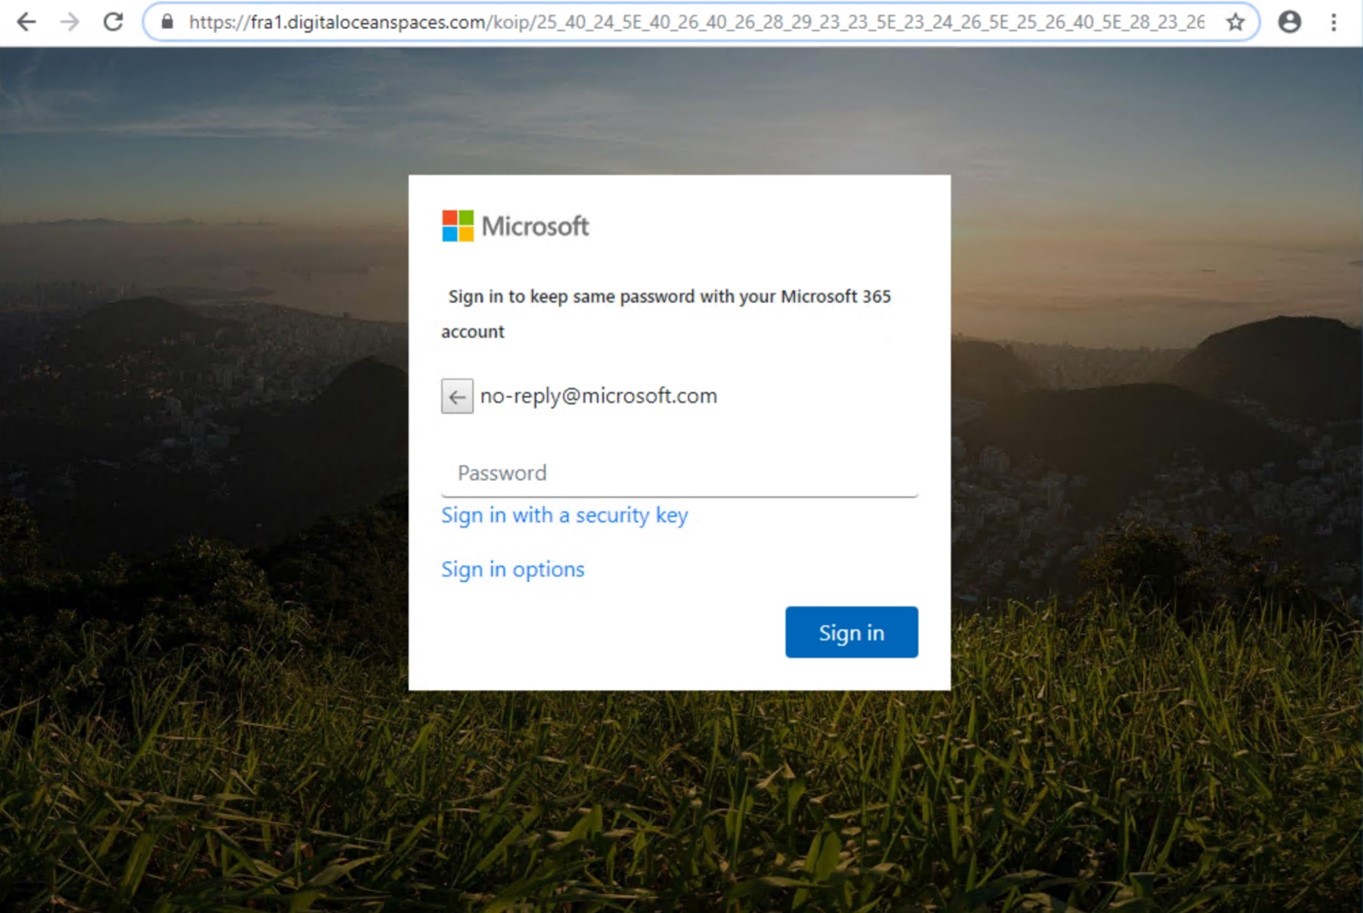
В кампании TodayZoo злоумышленники пытаются выдать себя за сотрудников Microsoft. Жертвам объясняют, что им необходимо поменять пароль, так как он может быть скомпрометирован, либо представляют письма как уведомления от факса или сканера.

Интересно, что сам фишинговый набор заимствует код аж у пяти других наборов: Botssoft, FLCFood, Office-RD117, WikiRed и Zenfo. По словам специалистов, этот «монстр Франкенштейна» наглядно демонстрирует развитие инструментов для фишинга.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru