



В демоверсии программы WinRAR 5.70 выявлена уязвимость, грозящая RCE

В демоверсии программы WinRAR 5.70 выявлена уязвимость, грозящая RCE

В демоверсии программы WinRAR 5.70 выявлена уязвимость, грозящая RCE

Исследователи из Positive Technologies обнаружили в пробной версии WinRAR 5.70 уязвимость, позволяющую перехватывать и видоизменять ответы сервера RarLab, возвращаемые пользователю приложения. Используя этот недочет, удаленный злоумышленник может добиться выполнения своего кода на компьютере жертвы.

Проблема была зарегистрирована под идентификатором CVE-2021-35052. По словам экспертов, они обнаружили ее случайно в ходе использования WinRAR 5.70 (последняя стабильная версия — 6.02, тестируется 6.10).

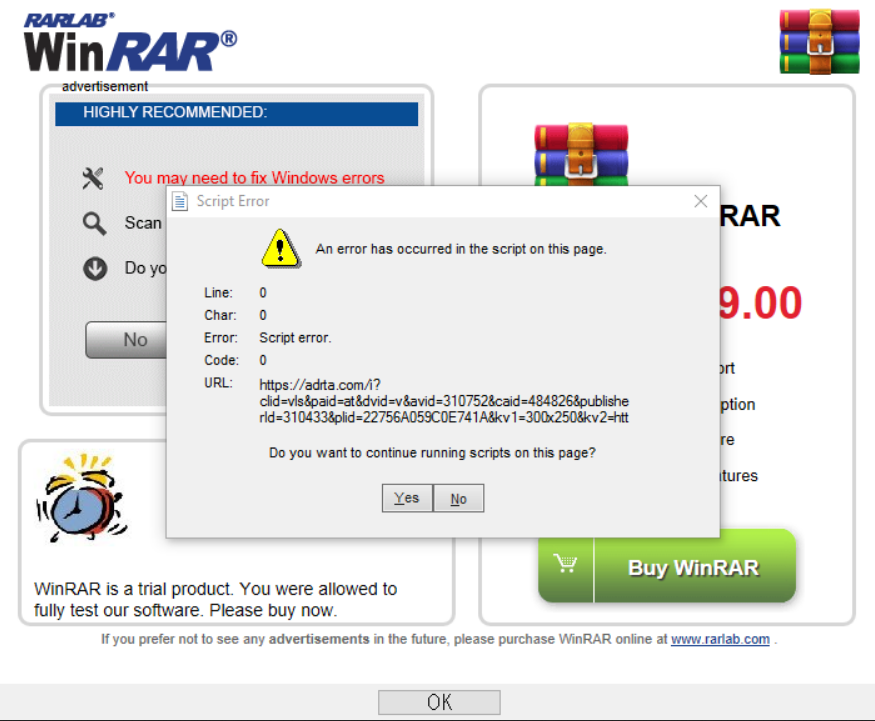
Установленное приложение пробыло в эксплуатации какое-то время, а потом вдруг стало выдавать ошибку JavaScript:


Это диалоговое окно Internet Explorer стало появляться при запуске WinRAR после окончания пробного периода, притом не всегда, через два раза на третий. Как оказалось, браузер при этом задействовал mshtml.dll — встроенный движок, в котором недавно была обнаружена и пропатчена уязвимость 0-day.

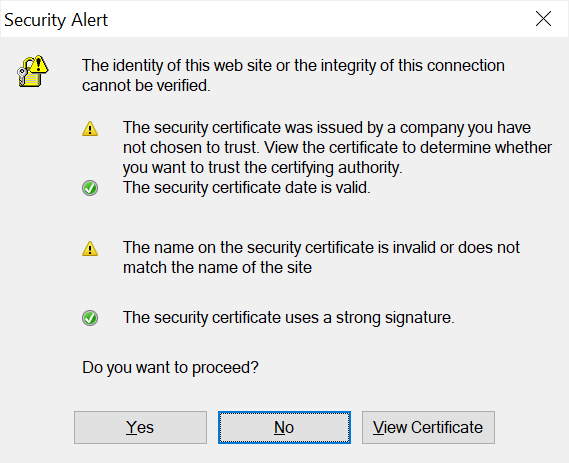
Чтобы понять, в чем проблема и как ее можно использовать, исследователи превратили свой инструмент тестирования Burp Suite в дефолтный прокси-сервер Windows — для перехвата трафика из браузера. Поскольку передача запросов происходит по HTTPS, пользователю WinRAR стало отображаться сообщение о ненадежности сертификата, который использует Burp.


Увидев такой алерт, многие пользователи, по словам экспертов, кликнут по кнопке «Да», чтобы получить нужный контент.

Попытка модификации сообщений, возвращаемых сервером, тоже оказалась успешной. Вместо того, чтобы каждый раз подставлять в ответ свой домен вместо дефолтного notifier.rarlab.com, исследователи заменили код ответа редиректором — ошибкой 301 Moved Permanently («запрошенный ресурс сменил местоположение»). В этом случае переброс на страницу с редиректом кешируется, и все запросы пользователя автоматически перенаправляются на узел, контролируемый атакующими.

Подобная MitM-атака, по словам аналитиков, полагается на ARP-спуфинг — подмену разрешения адресов, возможную при использовании сетевого протокола ARP. Дело в том, что этот древний протокол не предусматривает проверку подлинности запросов и ответов, и перехват широковещательного ARP-запроса можно использовать для создания ложного объекта распределенной вычислительной системы (путем подмены MAC-адреса узла в кеше). Атакующему надо лишь находиться в одной сети с жертвой, и ее IE автоматически отнесет вредоносный ресурс к зоне безопасности 1 (местной интрасети).

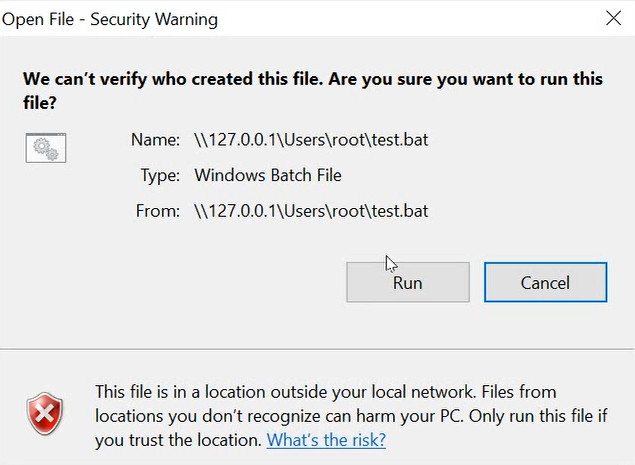
Исследование также показало, что CVE-2021-35052 можно использовать с разными целями. Так, экспериментаторам удалось с ее помощью получить данные локального узла, открыть на нем файлы по выбору, запустить калькулятор Windows. Большинство пробных атак завершились успехом, но многие спровоцировали предупреждение, требующее вмешательства пользователя.


Примечательно, что попытки открыть файлы с расширениями .docx, .pdf, .py и .rar систему безопасности не встревожили. В случае с rar-файлами открывается еще одна возможность — удаленное исполнение кода через уязвимость CVE-2018-20250, когда версия WinRAR ниже 5.70.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru