



Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

Киберпреступники обфусцируют около 26% вредоносного JavaScript-кода

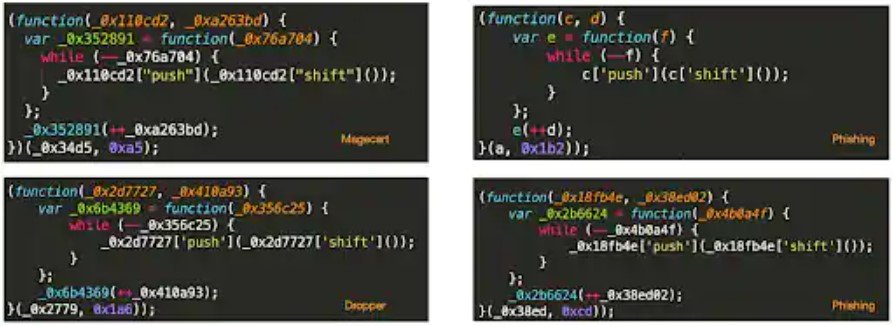
Исследователи в области кибербезопасности изучили более 10 тысяч образцов зловредов, написанных на JavaScript, чтобы выяснить, насколько часто злоумышленники маскируют вредоносный код. Оказалось, что обфускация применяется приблизительно в 26% случаев.

Такое намеренное «запутывание» кода призвано усложнить задачу ИБ-аналитиков, которые будут изучать семплы вредоносных скриптов. Более того, обфускация бонусом позволяет обойти отдельные защитные программы.

Добиться сложного для понимания кода можно несколькими способами: внедрить в скрипт неиспользуемый (мусорный) код, нетипично разделить или слить код или использовать паттерны шестнадцатеричной системы счисления.

Специалисты компании Akamai проанализировали 10 тысяч семплов вредоносного JavaScript-кода, среди которых были дропперы, элементы фишинговых страниц, а также инструменты для онлайн-мошенничества, Magecart-сниппеты, криптомайнеры и т. п.

В 26% этих образцов применялась та или иная форма обфускации, позволяющая злоумышленникам обойти детектирование антивирусными решениями. Код большей части изученных образцов был подозрительно похож, но это может быть следствием использования одинаковых упаковщиков.


Тем не менее эксперты обращают внимание на тот факт, что методы обфускации используются и на легитимных популярных сайтах. Например, 0,5% ресурсов, входящих в топ Alexa, также применяют обфускацию.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru