



Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Версия вредоносного криптомайнера, которая в 2020 году атаковала контейнеры Docker, теперь переключилась на облачные сервисы вроде Huawei Cloud. О новых кампаниях операторов майнера рассказали специалисты Trend Micro.

Обнаруженные недавно образцы вредоносной программы заточены под атаки исключительно на облачные среды. Более того, майнер теперь избавляется от других скриптов для криптоджекинга, если таковые присутствуют в заражённой системе.

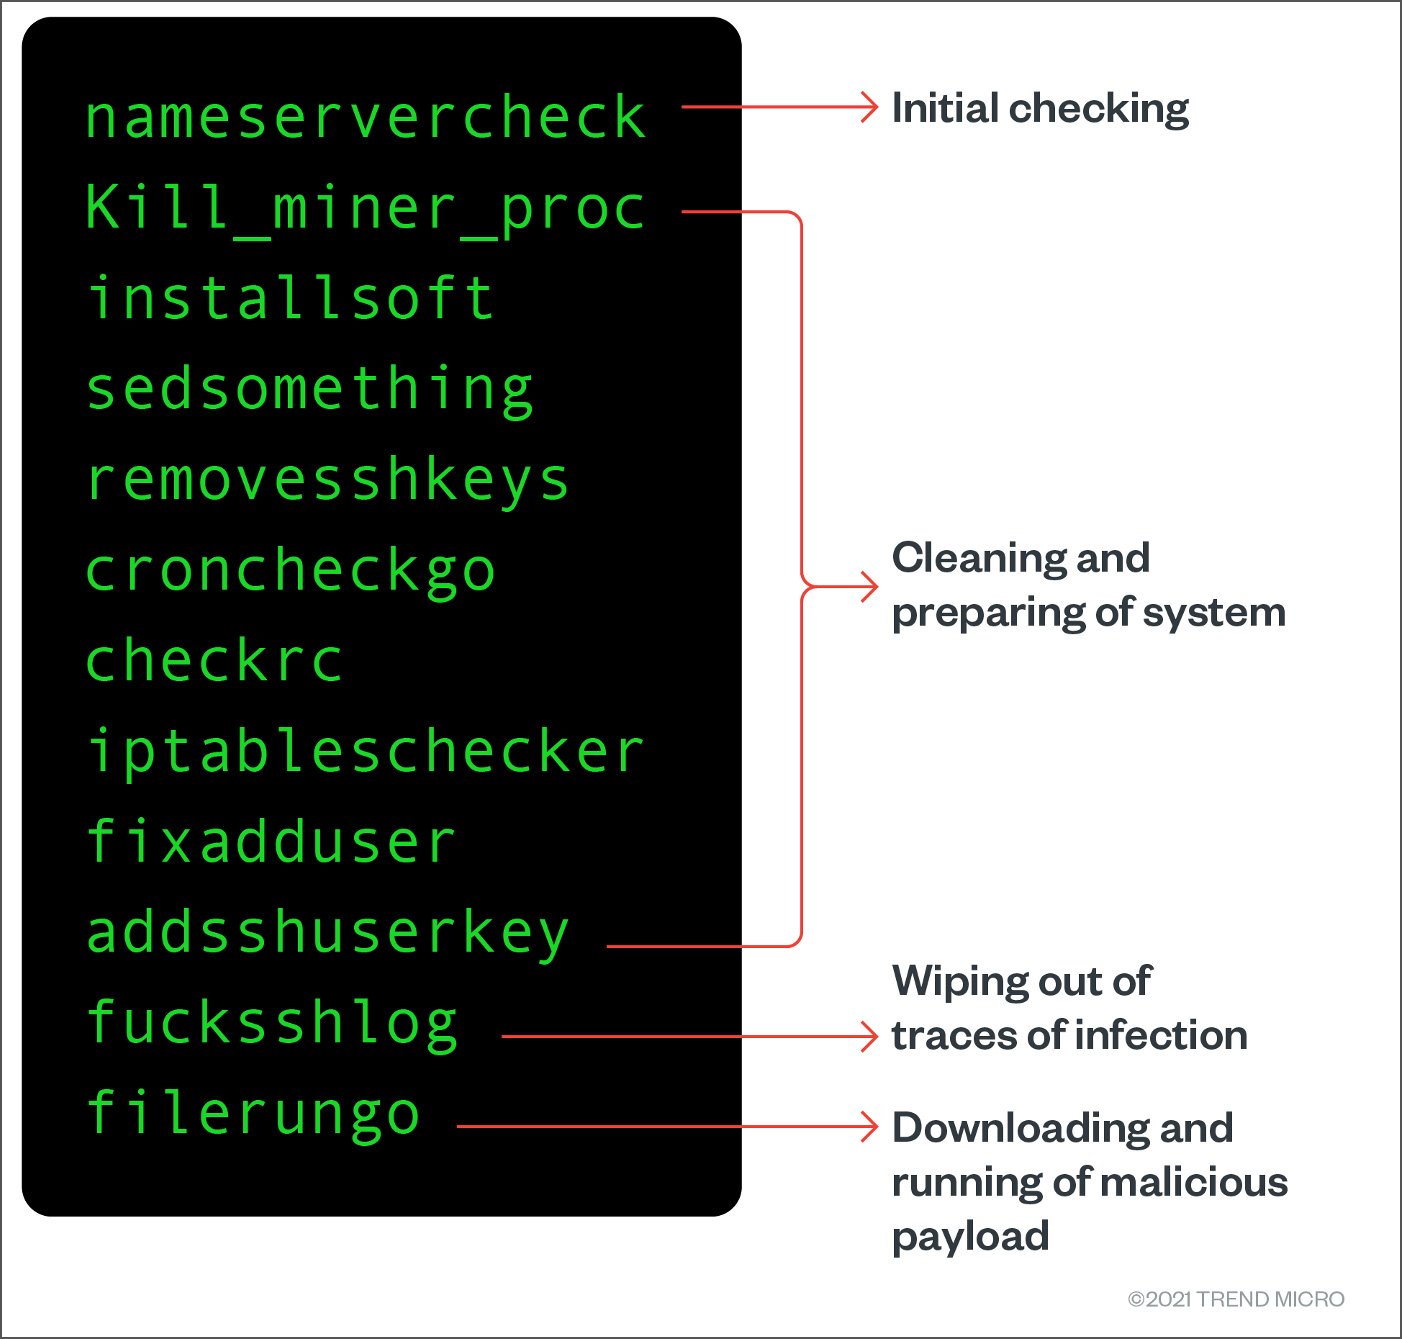
Попав в систему Linux, новые семплы вредоносного криптовалютного майнера начинают свою работу с проверки и удаления пользователей, которых создали аналогичные кампании конкурентов.


После этого, само собой, вредонос добавляет собственных пользователей, что является практически неотъемлемой частью любой операции криптоджекинга. Эти юзеры могут использовать sudo и получают root-доступ к устройству.

Для закрепления в системе злоумышленники используют собственный ключ ssh-RSA, что позволяет им менять файл конфигурации, отвечающий за права пользователей. Это значит, что конкуренты не смогут получить полный контроль над уже скомпрометированным девайсом.

Далее атакующие устанавливают прокси-сервис Tor, чтобы спрятать обмен информацией от различных сканеров. Как отметили специалисты Trend Micro, используемые злоумышленниками бинарники обфусцируются и упаковываются UPX.

Как правило, этот вредоносный майнер проникает в систему благодаря одному из следующих условий:

  • Слабые пароли SSH.
  • Уязвимость в  Oracle WebLogic Server (CVE-2020-14882).
  • Несанкционированный доступ или слабые пароли Redis.
  • Несанкционированный доступ или слабые пароли PostgreSQL.
  • Слабые пароли SQLServer.
  • Несанкционированный доступ или слабые пароли MongoDB.
  • Слабый пароль FTP.
Подпишитесь на новости

Т-Банк предупредил о сбое: у клиентов не проходят платежи и переводы

Нажать «Перевести» можно, а вот отправить деньги — уже не факт. Днём 3 ноября клиенты Т-Банка столкнулись с проблемами при проведении платежей и переводов. Банк разместил предупреждение о неполадках и сообщил, что работает над их устранением.

О проблемах клиенты кредитной организации рассказали «Интерфаксу».

При входе в онлайн-банк появляется сообщение:

«Платежи и переводы могут не работать — уже исправляем».

Таким образом, проблема подтверждается не только пользовательскими жалобами, но и уведомлением самого банка.

Причину сбоя, количество затронутых клиентов и сроки восстановления в сообщении не уточняют. О полной недоступности всех сервисов речь также не идёт: предупреждение касается именно платежей и переводов.

DETECTOR404 даёт такую картину:

RSS: Новости на портале Anti-Malware.ru