



Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Обновлённый криптомайнер атакует Huawei Cloud и других облачных провайдеров

Версия вредоносного криптомайнера, которая в 2020 году атаковала контейнеры Docker, теперь переключилась на облачные сервисы вроде Huawei Cloud. О новых кампаниях операторов майнера рассказали специалисты Trend Micro.

Обнаруженные недавно образцы вредоносной программы заточены под атаки исключительно на облачные среды. Более того, майнер теперь избавляется от других скриптов для криптоджекинга, если таковые присутствуют в заражённой системе.

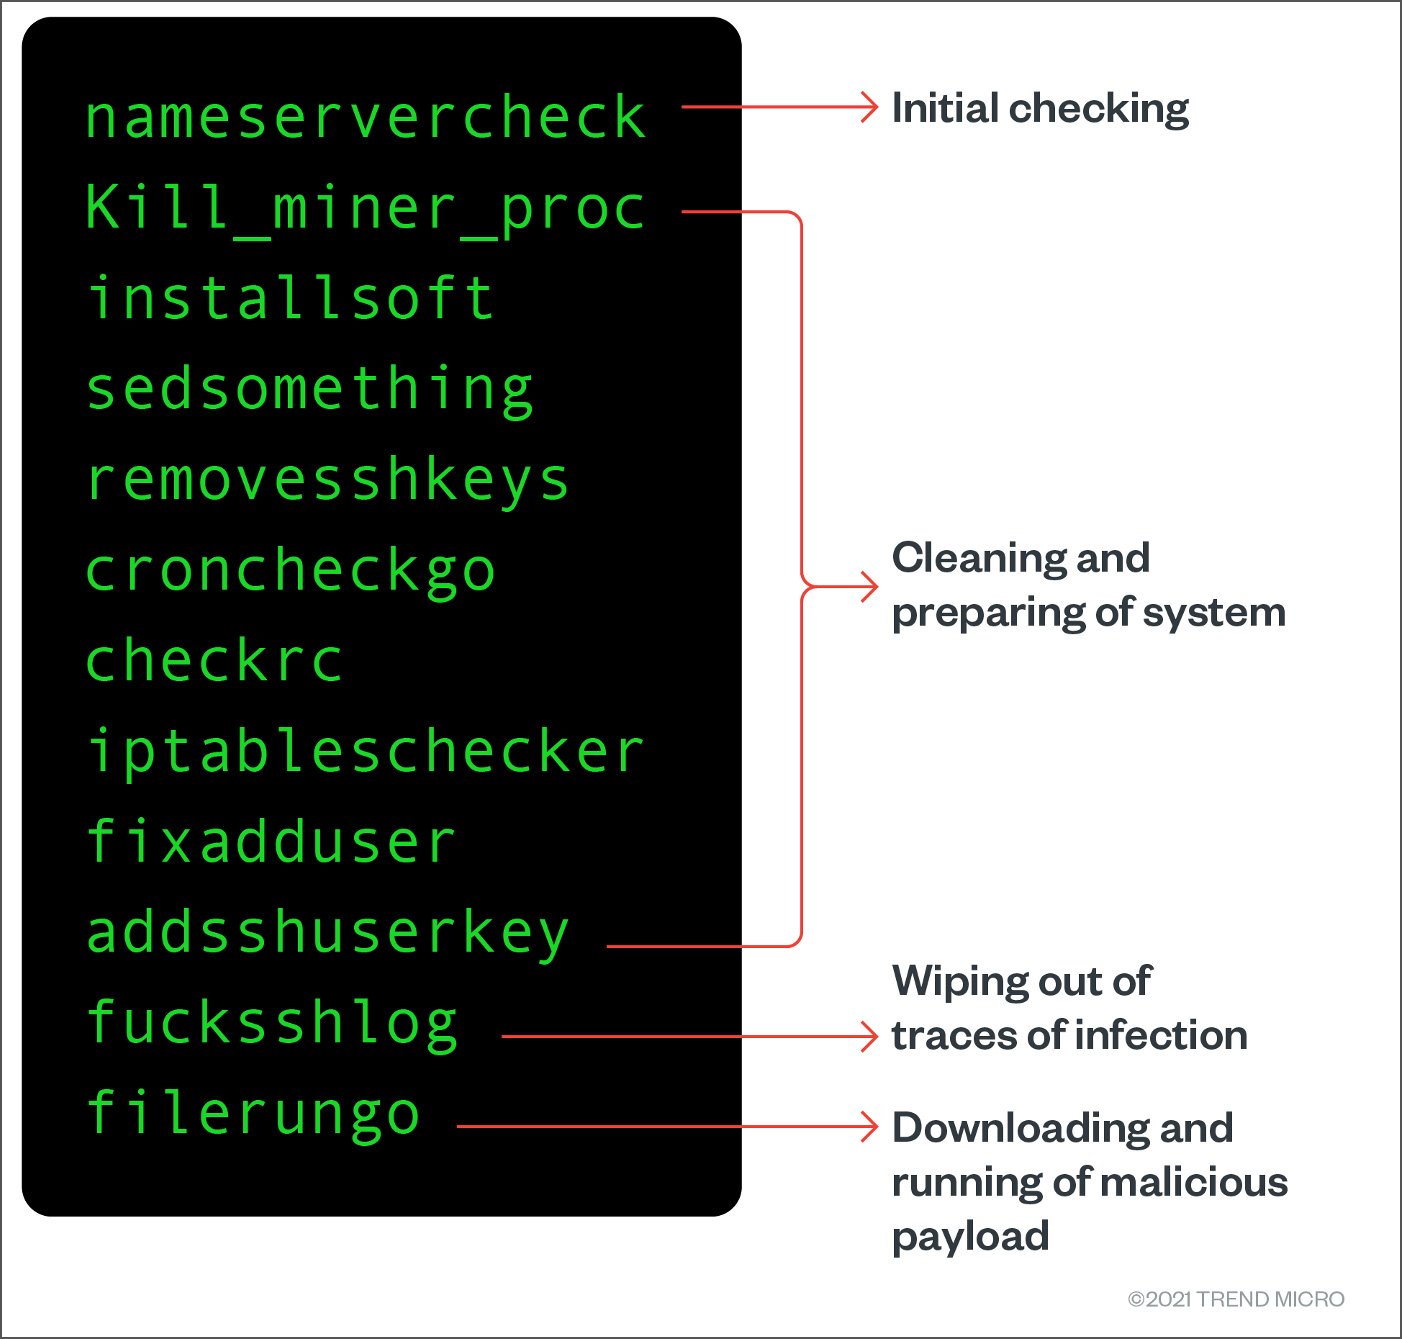
Попав в систему Linux, новые семплы вредоносного криптовалютного майнера начинают свою работу с проверки и удаления пользователей, которых создали аналогичные кампании конкурентов.


После этого, само собой, вредонос добавляет собственных пользователей, что является практически неотъемлемой частью любой операции криптоджекинга. Эти юзеры могут использовать sudo и получают root-доступ к устройству.

Для закрепления в системе злоумышленники используют собственный ключ ssh-RSA, что позволяет им менять файл конфигурации, отвечающий за права пользователей. Это значит, что конкуренты не смогут получить полный контроль над уже скомпрометированным девайсом.

Далее атакующие устанавливают прокси-сервис Tor, чтобы спрятать обмен информацией от различных сканеров. Как отметили специалисты Trend Micro, используемые злоумышленниками бинарники обфусцируются и упаковываются UPX.

Как правило, этот вредоносный майнер проникает в систему благодаря одному из следующих условий:

  • Слабые пароли SSH.
  • Уязвимость в  Oracle WebLogic Server (CVE-2020-14882).
  • Несанкционированный доступ или слабые пароли Redis.
  • Несанкционированный доступ или слабые пароли PostgreSQL.
  • Слабые пароли SQLServer.
  • Несанкционированный доступ или слабые пароли MongoDB.
  • Слабый пароль FTP.
Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru