



Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

Операторы шифровальщика Ryuk развертывают его в сети за 2,5 дня

В этом году преступная группа, ассоциируемая с Ryuk, решила ускорить процесс получения финансовой выгоды и стала заказывать взлом сетей. С той же целью злоумышленники отказались от схемы двойного шантажа — перестали воровать данные у жертв и угрожать публикацией в случае неуплаты выкупа.

Таковы результаты наблюдений компании Mandiant (собственность FireEye), которая идентифицирует данную группировку как FIN12. Новая тактика, по словам экспертов, позволила сократить время развертывания шифровальщика в целевой сети с 12,4 до 2,5 дней.

До марта 2020 года доставку Ryuk обеспечивал в основном Trickbot. В августе того же года операторы шифровальщика взяли тайм-аут, исчезнув с интернет-горизонта почти на четыре месяца, а затем в Mandiant заметили, что FIN12 начала разнообразить способы внедрения зловреда в сети.

Были зафиксированы случаи, когда ОПГ использовала ключи к рабочей среде Citrix. На хакерских форумах появились посты одного из участников FIN12, выражавшего готовность оформить заказ на доступ по RDP или VPN.

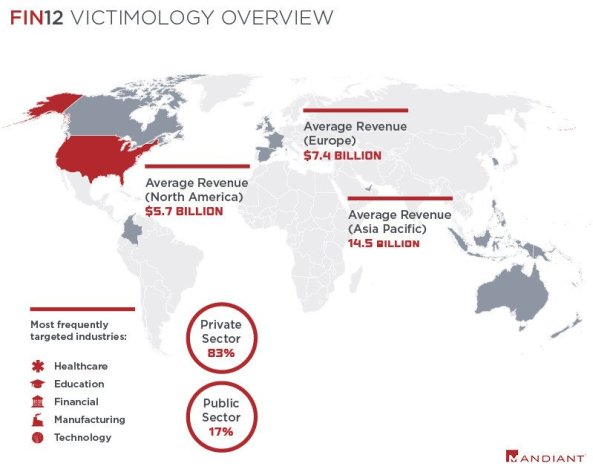
Эти операторы Ryuk также известны тем, что в отличие от многих коллег по цеху активно атакуют представителей сферы здравоохранения — на долю таких жертв, по оценке Mandiant, приходится около 20% успешных атак FIN12.

Мишени кибергруппы в основном расположены в Северной Америке (около 85% известных жертв), однако за последние два года география ее интересов заметно расширилась. В качестве объектов атаки злоумышленники обычно выбирают компании с доходом не менее $300 млн и требуют выкуп в размере от $1 млн до $25 миллионов.


В начале июня FIN12 вновь ушла на каникулы и с тех пор молчит. Поскольку столь длительное отсутствие для нее не редкость, эксперты ожидают, что в скором времени преступная группа возобновит свои операции.

Копия отчета Mandiant, составленного по результатам расследования деятельности FIN12, выложена (PDF) в загрузки на сайте компании.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru