



Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Расследуя кибератаки на организации аэрокосмического и телекоммуникационного секторов, специалисты по кибербезопасности обнаружили ранее никем не описанный вредонос. Эксперты предполагают, что этот зловред участвовал в операциях кибершпионов с 2018 года.

Вредоносная программа получила имя ShellClient. На деле это троян, открывающий злоумышленникам удалённый доступ к заражённому устройству. Поскольку ShellClient предназначается для сложных целевых атак, его основная задача — как можно более незаметно работать в системе.

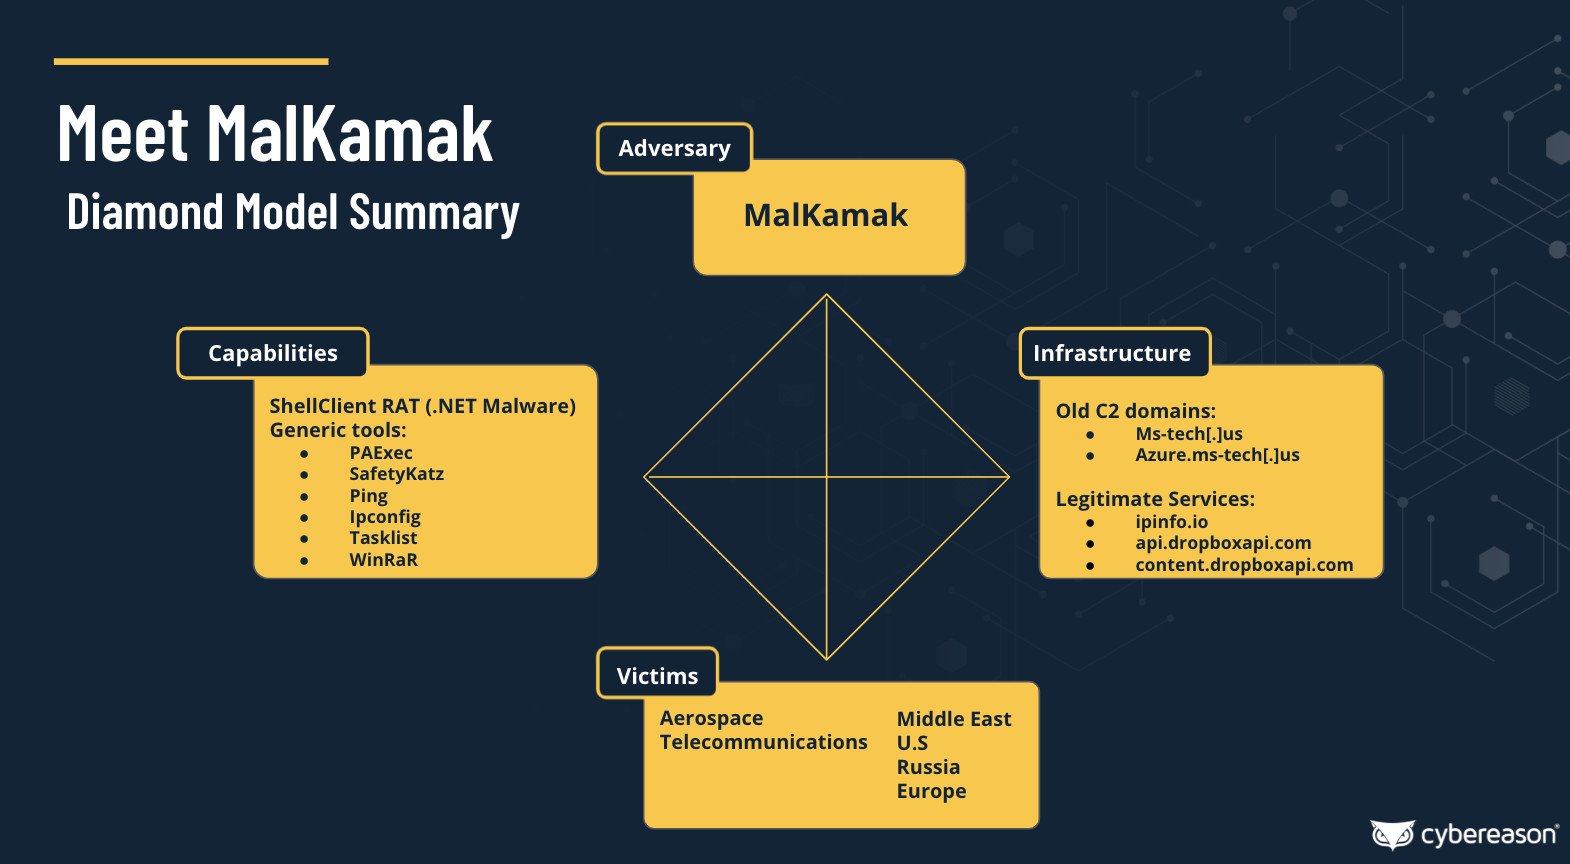
За операциями с использованием ShellClient стоит киберпреступная группировка, которой дали имя MalKamak. Судя по всему, эти злоумышленники стараются украсть конфиденциальные данные компаний из России, Европы и Среднего Востока.

После анализа вредоносной программы стало понятно, что она маскируется в системе под файл RuntimeBroker.exe, который принадлежит легитимному процессу операционной системы Windows. Этот процесс отвечает за управление разрешениями для приложений, загруженных из Microsoft Store.

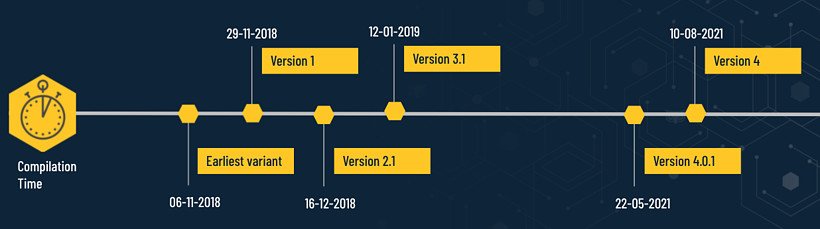
Обнаруженный образец датируется 22 мая 2021 года, а его версия носит номер 4.0.1. Исследователи полагают, что разработка вредоноса уходит корнями в 2018 год, когда из простого шелла киберпреступники умудрились сделать мощный шпионский инструмент.


По мере развития ShellClient наращивал функциональные возможности и переключался между различными протоколами и методами извлечения данных (FTP-клиент, Dropbox и т. п.).

Расследование Cybereason позволило связать активность киберпреступной группировки MalKamak с властями Ирана. Изучение семплов также показало, что троян может быть частью некоего секретного проекта спецслужб.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru