


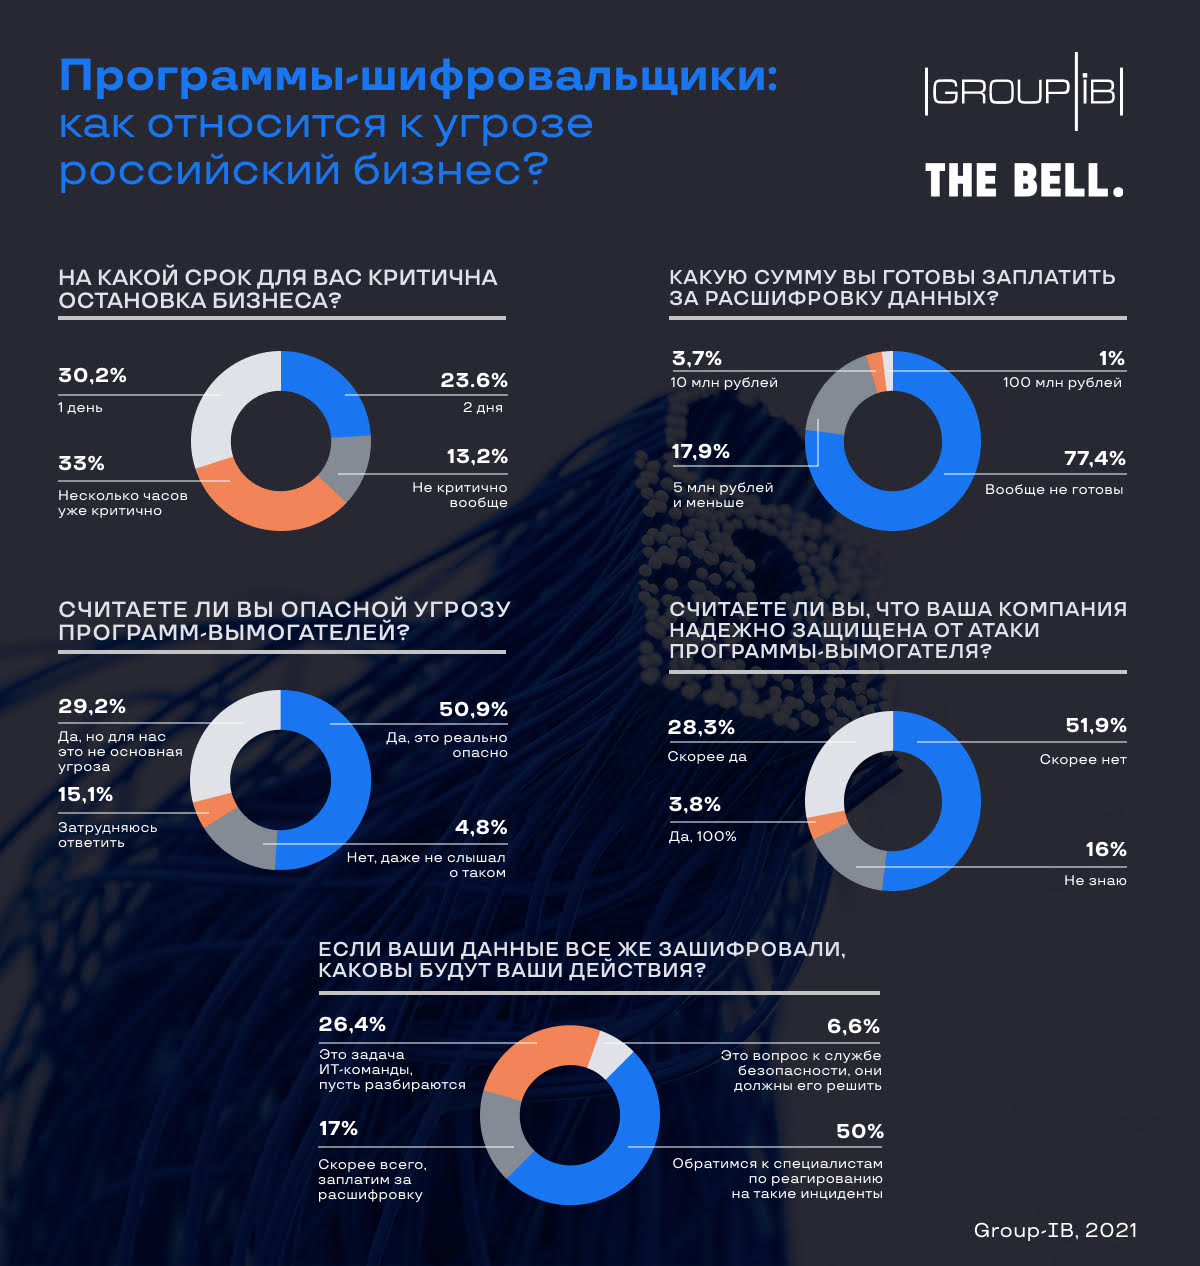

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77,4% российских предпринимателей не станут платить выкуп кибервымогателям, если их файлы зашифрует программа-вымогатель. Такую статистику представили исследователи из компании Group-IB, которая провела опрос среди бизнесменов из России.

При этом в ходе исследования также выяснилось, что больше половины (51,9%) опрошенных признают, что их организации не защищены от кибератак операторов шифровальщиков. А 27,4% предпринимателей уже сталкивались с подобными атаками.

59,4% респондентов пока не ощущали на себе действия киберпреступников, а 13% не в курсе, были ли вообще такие атаки на их компании. По мнению последних, этим вопросом должны заниматься ИТ-отделы и безопасники.

Чуть больше половины опрошенных — 50,9% — считают программы-вымогатели серьёзной угрозой, при этом 51,9% отметили, что их компании «скорее не защищены от операторов шифровальщиков».


В любом случае российским предпринимателям в первую очередь стоит обратить внимание на самый распространённый вектор атаки кибервымогателей — электронная почта. Именно имейл, по данным Group-IB, является точкой проникновения в 40-60% атак.

На этой неделе специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего фигурируют в атаках шифровальщиков. Также напомним, что ряд жертв REvil теперь могут бесплатно расшифровать свои файлы.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru