В системах со стационарными объектами защитить среду сетевого взаимодействия возможно без принципиальных затруднений (средства защиты для них существуют давно, накоплен значительный опыт их внедрения и эксплуатации, адаптации к особенностям систем). Но в системах с подвижными объектами ситуация усложняется: необходимо учитывать ряд специфических условий.
К системам с подвижными объектами относится, например, транспорт – самолеты, поезда, корабли, служебные машины. Основная цель защиты информации в КИИ, связанных с транспортом, и особенно, с пассажироперевозками, заключается в препятствовании несанкционированному вмешательству во взаимодействие ее объектов. Для защиты канала необходимо специальное средство, сконструированное с учетом специфических условий, характерных для систем с подвижными объектами – вибрационных воздействий и изменений температурных амплитуд.
Для защиты сетевого взаимодействия систем с подвижными объектами компанией ОКБ САПР был разработан специальный продукт – TrusT-in-Motion.
TrusT-in-Motion – это маршрутизатор, построенный на базе защищенного микрокомпьютера m-TrusT, обеспечивающий непрерывное защищенное сетевое взаимодействие в системах с подвижными объектами в условиях интенсивных вибрационных воздействий и экстремальных показателей температур.
Отличительными характеристиками маршрутизатора TrusT-in-Motion являются автоматическое включение устройства при подаче питания и наличие встроенного аппаратного блока неизвлекаемого ключа, что делает маршрутизатор пригодным для использования в средах, функционирующих без участия персонала.
Такая реализация не только позволяет не привлекать персонал к организации функционирования устройства (включению, подключению носителей ключей и пр.), но и повышает стойкость маршрутизатора к интенсивным внешним воздействиям (в отличии от токенов, смарт-карт и TMидентификаторов, которые ее снижают, так как на их функционирование, как правило, внешние воздействия оказывают ощутимое негативное влияние). Это очень важно для многих отдельных автоматизированных систем с подвижными объектами. Например, эти свойства определяют возможность применения маршрутизатора на беспилотных летательных аппаратах.
TrusT-in-Motion обеспечивает гибкое управление трафиком и криптографическую защиту сети. Архитектура маршрутизатора позволяет корректно функционировать, не опасаясь нарушения сетевого взаимодействия подвижных объектов системы.
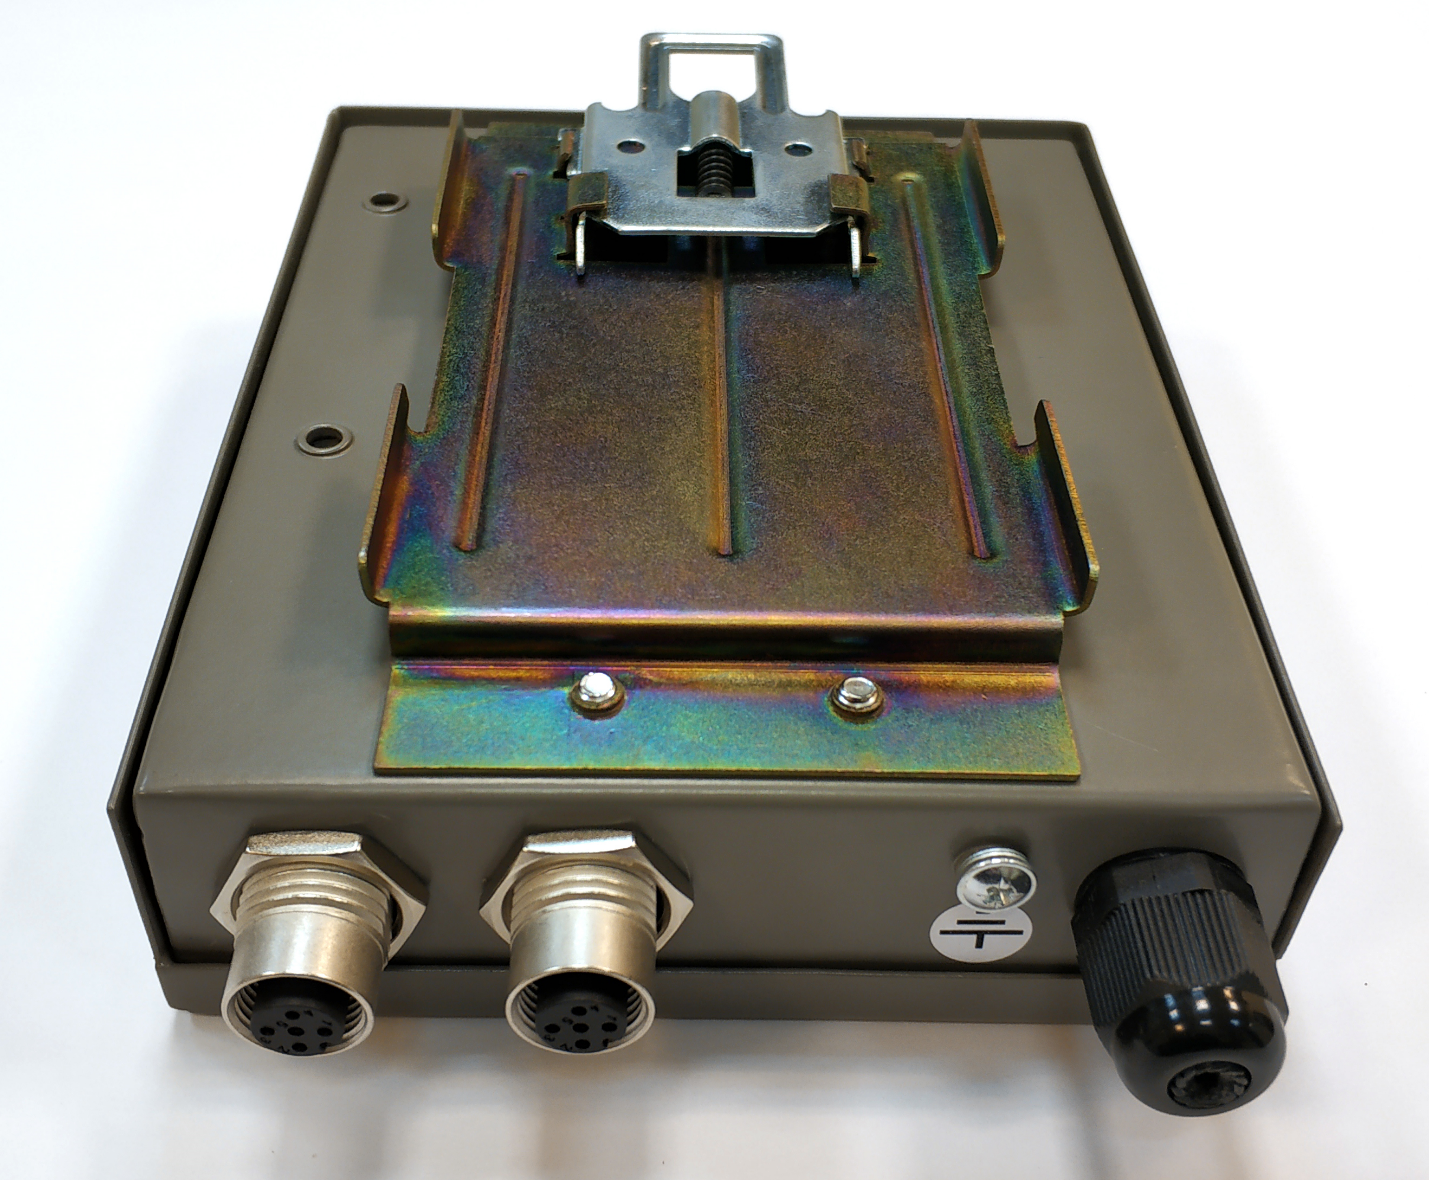
Маршрутизатор TrusT-in-Motion обеспечивает бесперебойное функционирование в условиях вибрационных воздействий и изменений температуры окружающей среды: прочный металлический корпус и крепление посредством din-рейки позволяет использовать TrusTinMotion на движущихся объектах в температурном режиме от -40 до +80 градусов Цельсия.
Принимая потоки данных, TrusT-in-Motion выполняет их анализ и распределение, обеспечивая защиту сети. Встроенный резидентный компонент безопасности создаёт доверенную среду функционирования криптографии.
Благодаря производительному процессору RockChip RK3399 маршрутизатор обеспечивает высокий уровень вычислительной мощности при относительно низком энергопотреблении (26Вт).
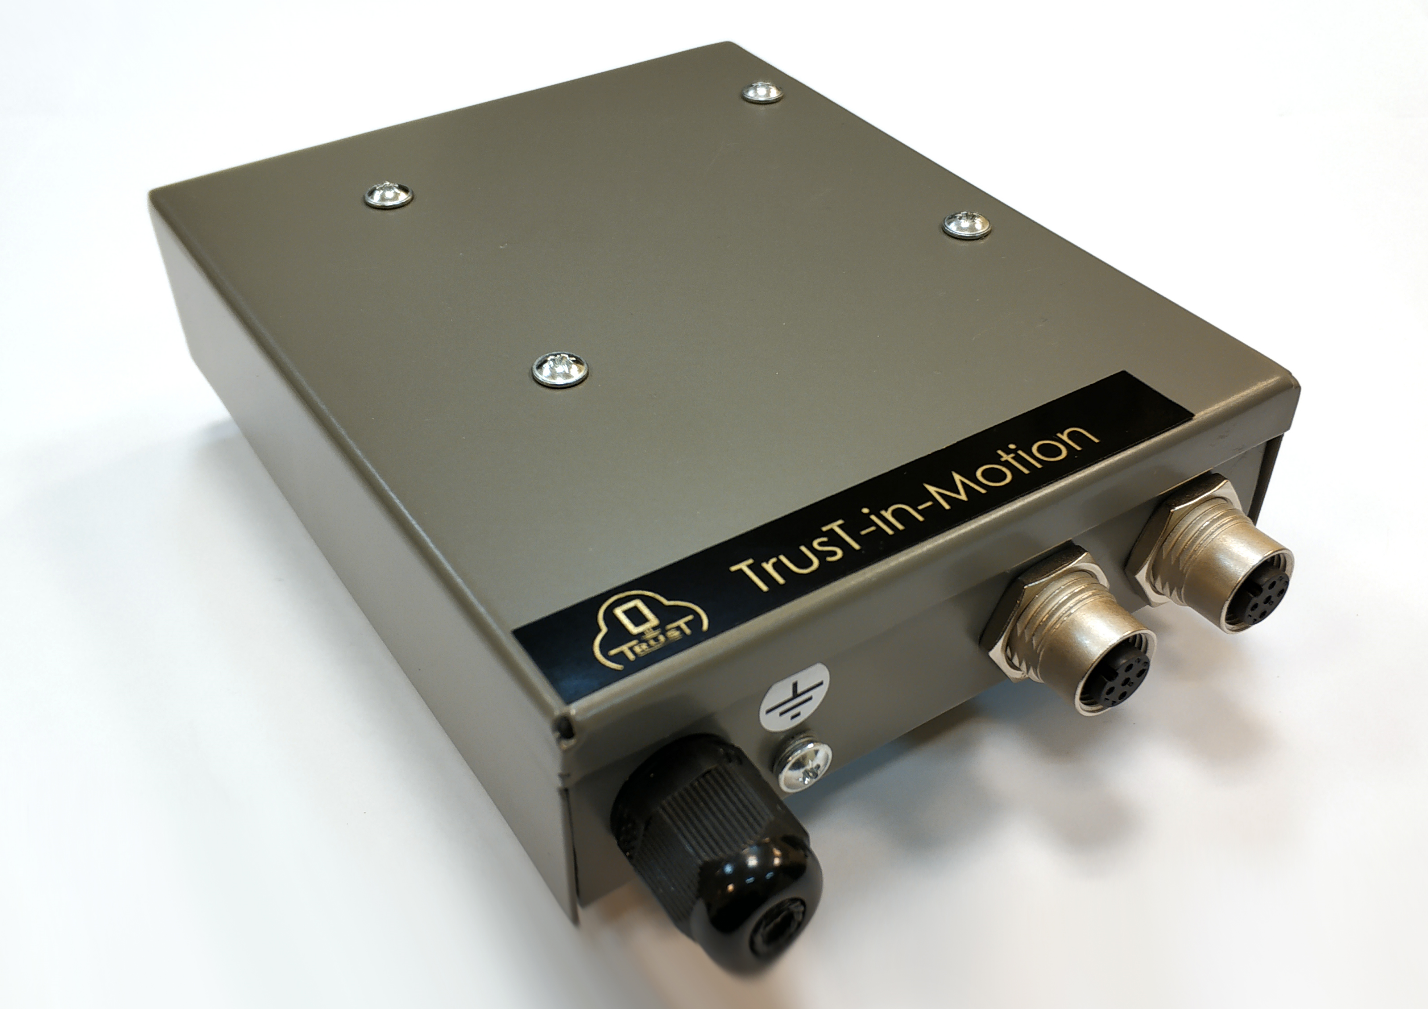
TrusT-in-Motion имеет небольшие габаритные размеры – 210 x 192 x 45 мм. На внешнем корпусе имеются сетевые разъемы и разъём внешнего питания от преобразователя постоянного тока 50В на 12В (кабель питания входит в комплект поставки).
На корпусе устройства на рисунках 1 и 2 имеются два сетевых разъема. Это одна из возможных реализаций устройства, выполненная по пожеланиям Заказчика.
Вместо портов Ethernet могут быть, например, USBпорты для USB-модема.