



Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

В деловой социальной сети LinkedIn нашли интересный изъян, позволяющий опубликовать вакансию от лица любой компании. Выявленный метод не требует верификации, а настоящему работодателю достаточно трудно избавиться от клона.

С помощью таких лазеек, которые разработчики почему-то до сих пор не учли, различные онлайн-мошенники получают возможность публиковать фейковые вакансии в злонамеренных целях.

Например, киберпреступники могут использовать социальную инженерию для сбора персональных данных и резюме. Соискатели, отправляющие эти сведения, считают, что они попадают в руки представителей легитимных компаний, хотя на деле их информацию могут продать или использовать в фишинговых атаках.

На проблему LinkedIn указал специалист компании Cyphere Гарман Синх. Поделившись с изданием BleepingComputer своей находкой, Синх отметил, что брешь действительно опасна.

«Любой может опубликовать вакансию от имени легитимного аккаунта LinkedIn. В итоге такое предложение не отличишь от резальных вакансий. Я лично проверил этот метод », — объясняет эксперт.

Некоторым такая «особенность» социальной сети уже может быть знакома, однако наверняка найдутся и те, кто слышит об этой лазейке впервые.


«Например, если уязвимой окажется официальная страница Google на площадке LinkedIn, мы сможем опубликовать вакансию от имени знаменитого интернет-гиганта. При этом также можно добавить отдельные параметры, которые будут редиректить соискателей на наш сайт, где их могут поджидать фишинговые приёмы и социальная инженерия», — продолжает Синх.

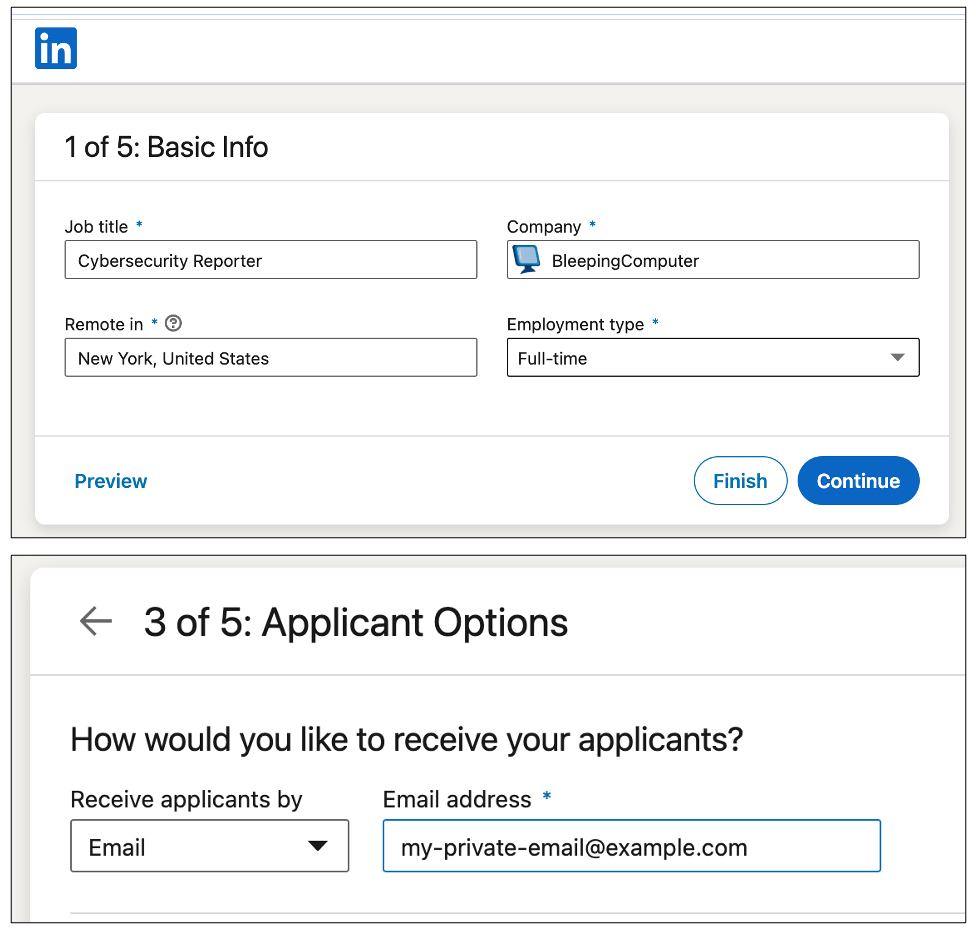
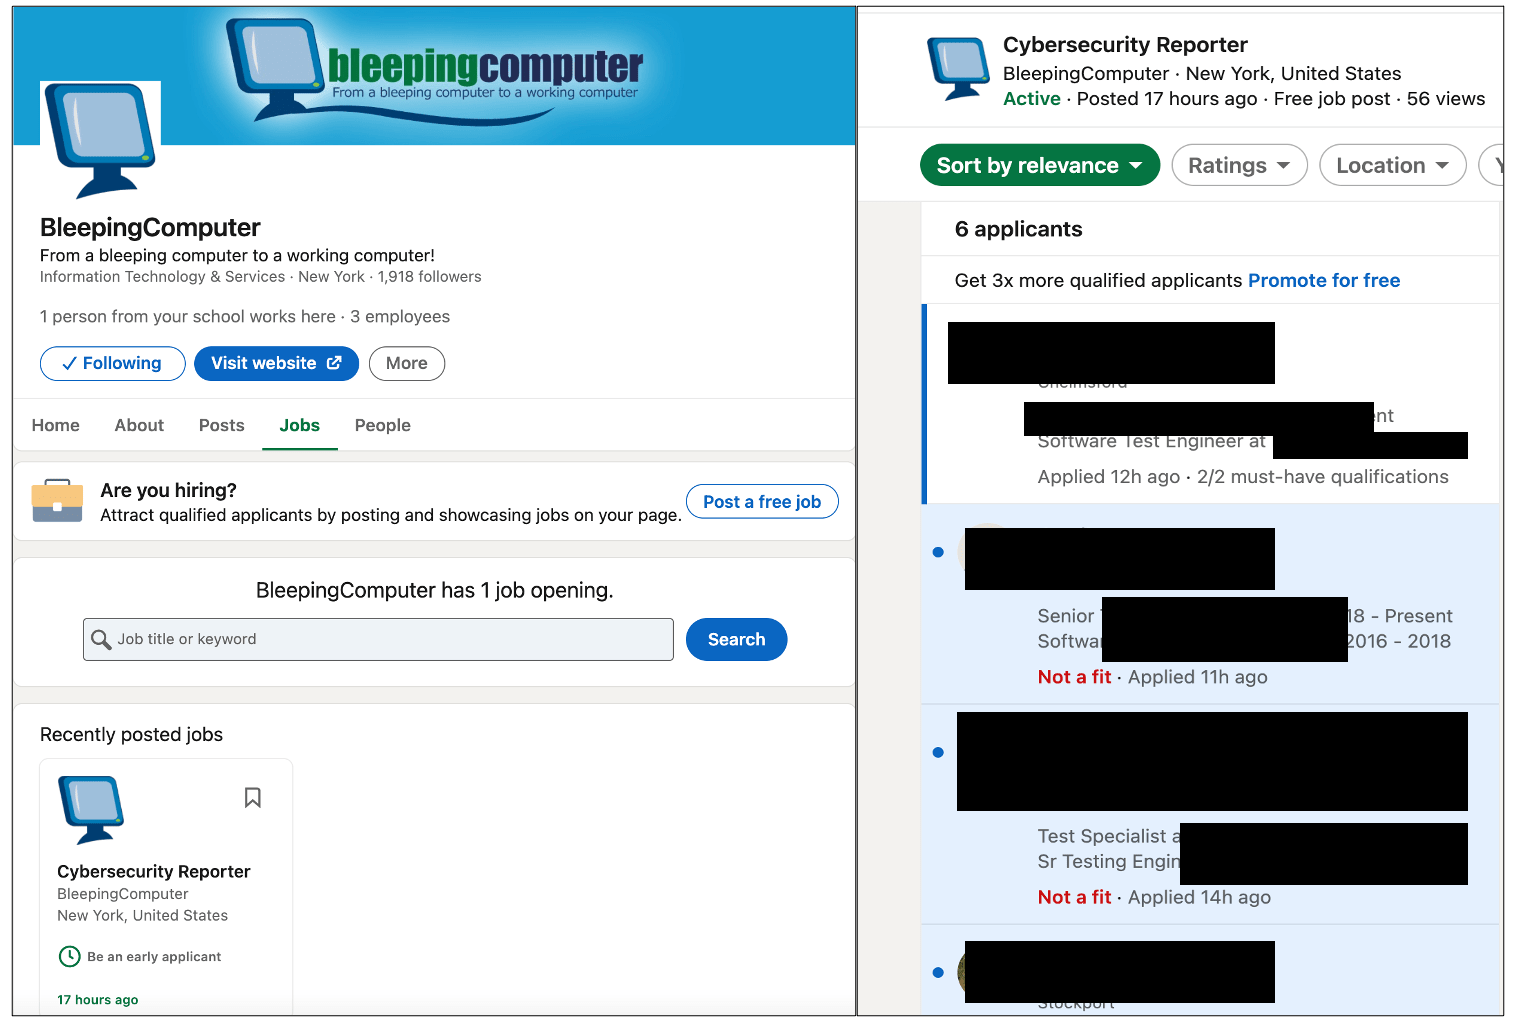
Сотрудники BleepingComputer решили проверить слова специалиста и пришли к выводу, что LinkedIn действительно позволяет создать вакансию от лица другой компании:

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru