



Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Онлайн-мошенники цинично разводят российских школьников, которые пытаются заработать лишнюю копейку на карманные расходы. О новой схеме злоумышленников рассказали представители Роскачества.

Как отмечает ведомство, мошенники специально развернули эту кампанию летом, поскольку школьники проводят много времени в социальных сетях.

Именно там их и будут поджидать злонамеренные игровые боты. В частности, Роскачество указало на такого бота в соцсети «ВКонтакте», предлагающего подросткам быстрый заработок за счёт добычи виртуальных алмазов. Злоумышленники утверждают, что школьники смогут обменять эти алмазы на реальные деньги.

Роскачество назвало имя опасного бота в «ВК» — GameBot, хотя стоит учитывать, что их имена меняются. Такому боту нужно заставить подростка пригласить друзей и оплатить некий VIP-доступ. После оплаты учётная запись пользователя просто блокировалась.

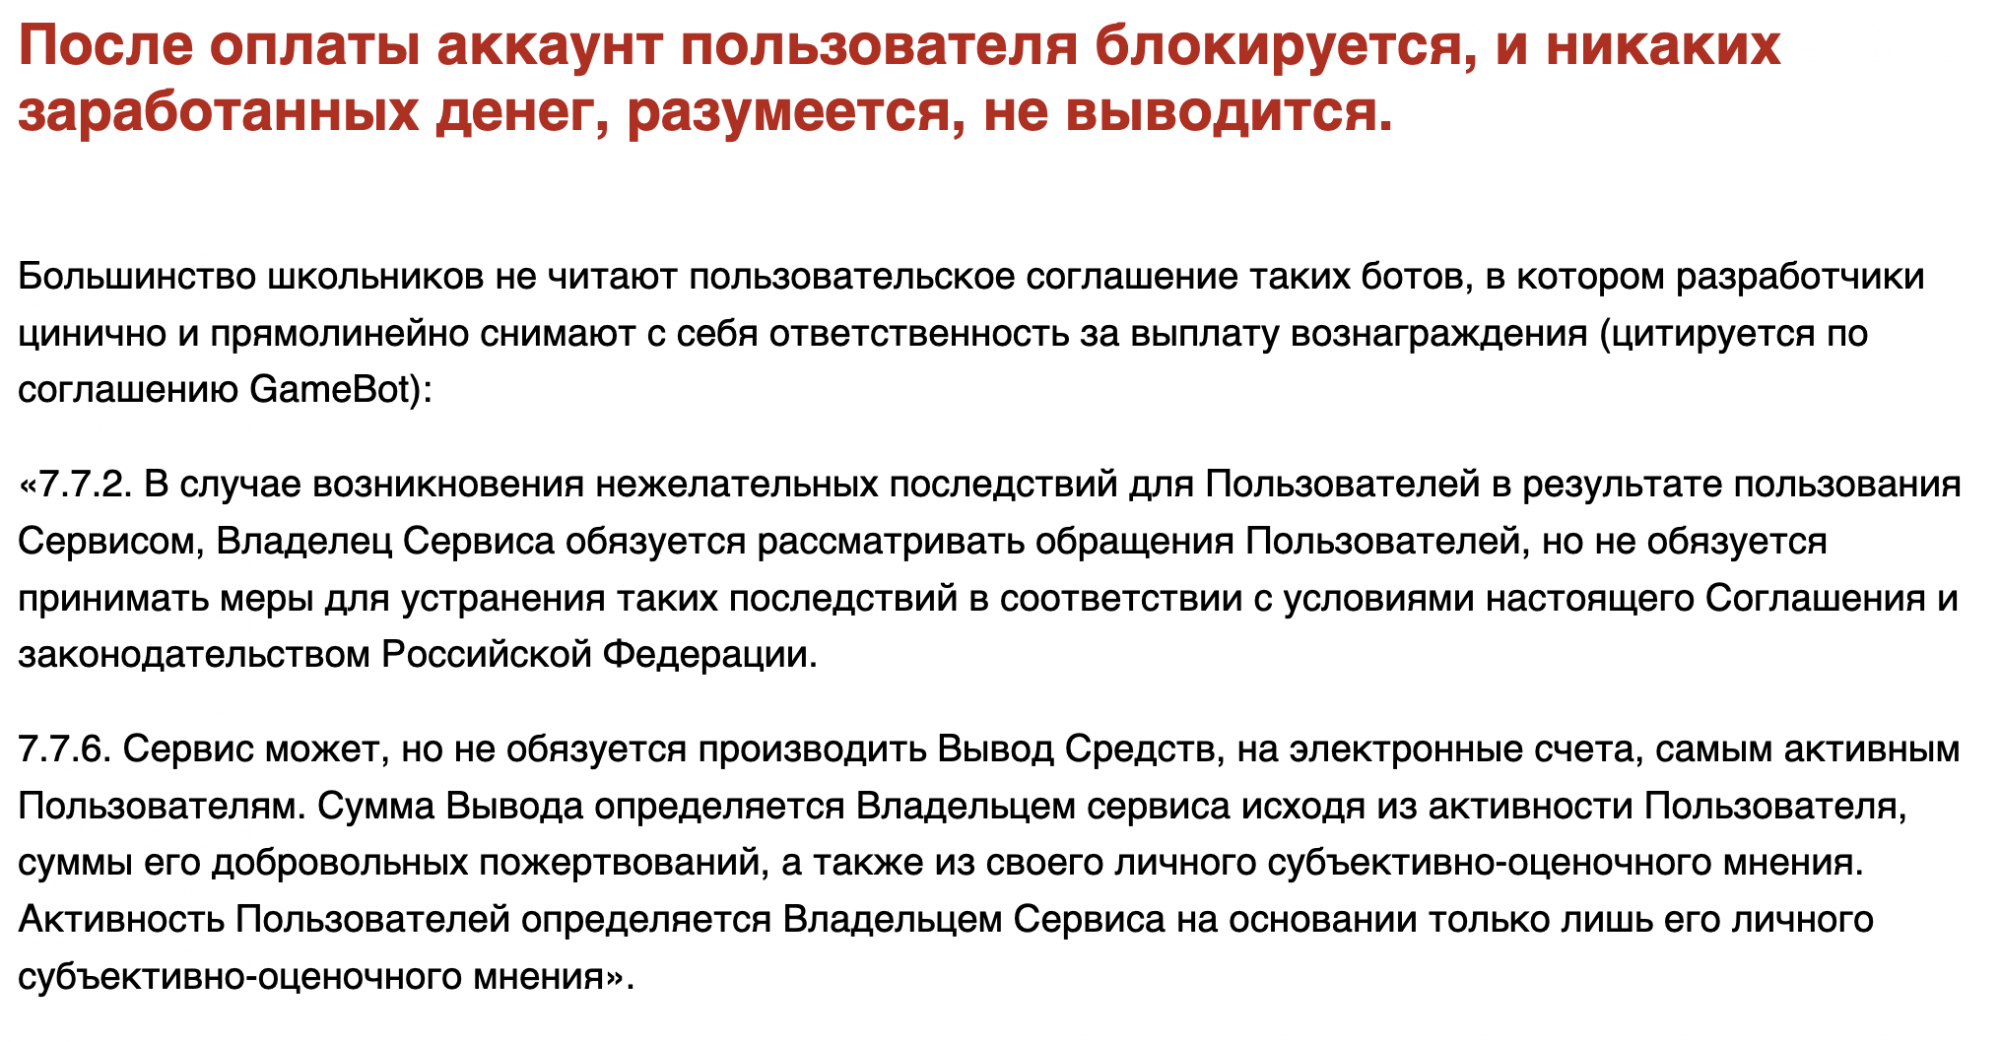
Также стоит обратить внимание на пользовательское соглашение, текст которого Роскачество приводит на своём сайте. Дело в том, что мошенники достаточно прямо снимают с себя ответственность за выплату обещанных юным пользователям денег. К сожалению, дети редко читают такие соглашения.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о новой атаке мошенников с помощью игровых ботов:

«Технического способа предотвратить такие ситуации пока не существует. Социальная сеть «ВКонтакте», как и любая другая, может нести в себе большое количество угроз и рисков — от потери денег до проблем с правоохранительными органами. В самой сети ВК все механизмы безопасности в основном направлены на предотвращение несанкционированного доступа к аккаунту, но не фильтрацию контента. Хотя отдельные усилия в этом направлении предпринимаются (порой не совсем удачные).

Лучшее, что можно сейчас предложить родителям — обучение азам компьютерной и финансовой грамотности своих детей с раннего возраста, благо материалов для разного уровня подготовки в сети предостаточно. Здорово, конечно, учиться на чужих ошибках, но с другой стороны – потеря небольшой суммы денег в ВК сегодня может стать прививкой от крупных финансовых ошибок в будущем».

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru