



Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Бот во ВКонтакте разводит российских школьников на деньги

Онлайн-мошенники цинично разводят российских школьников, которые пытаются заработать лишнюю копейку на карманные расходы. О новой схеме злоумышленников рассказали представители Роскачества.

Как отмечает ведомство, мошенники специально развернули эту кампанию летом, поскольку школьники проводят много времени в социальных сетях.

Именно там их и будут поджидать злонамеренные игровые боты. В частности, Роскачество указало на такого бота в соцсети «ВКонтакте», предлагающего подросткам быстрый заработок за счёт добычи виртуальных алмазов. Злоумышленники утверждают, что школьники смогут обменять эти алмазы на реальные деньги.

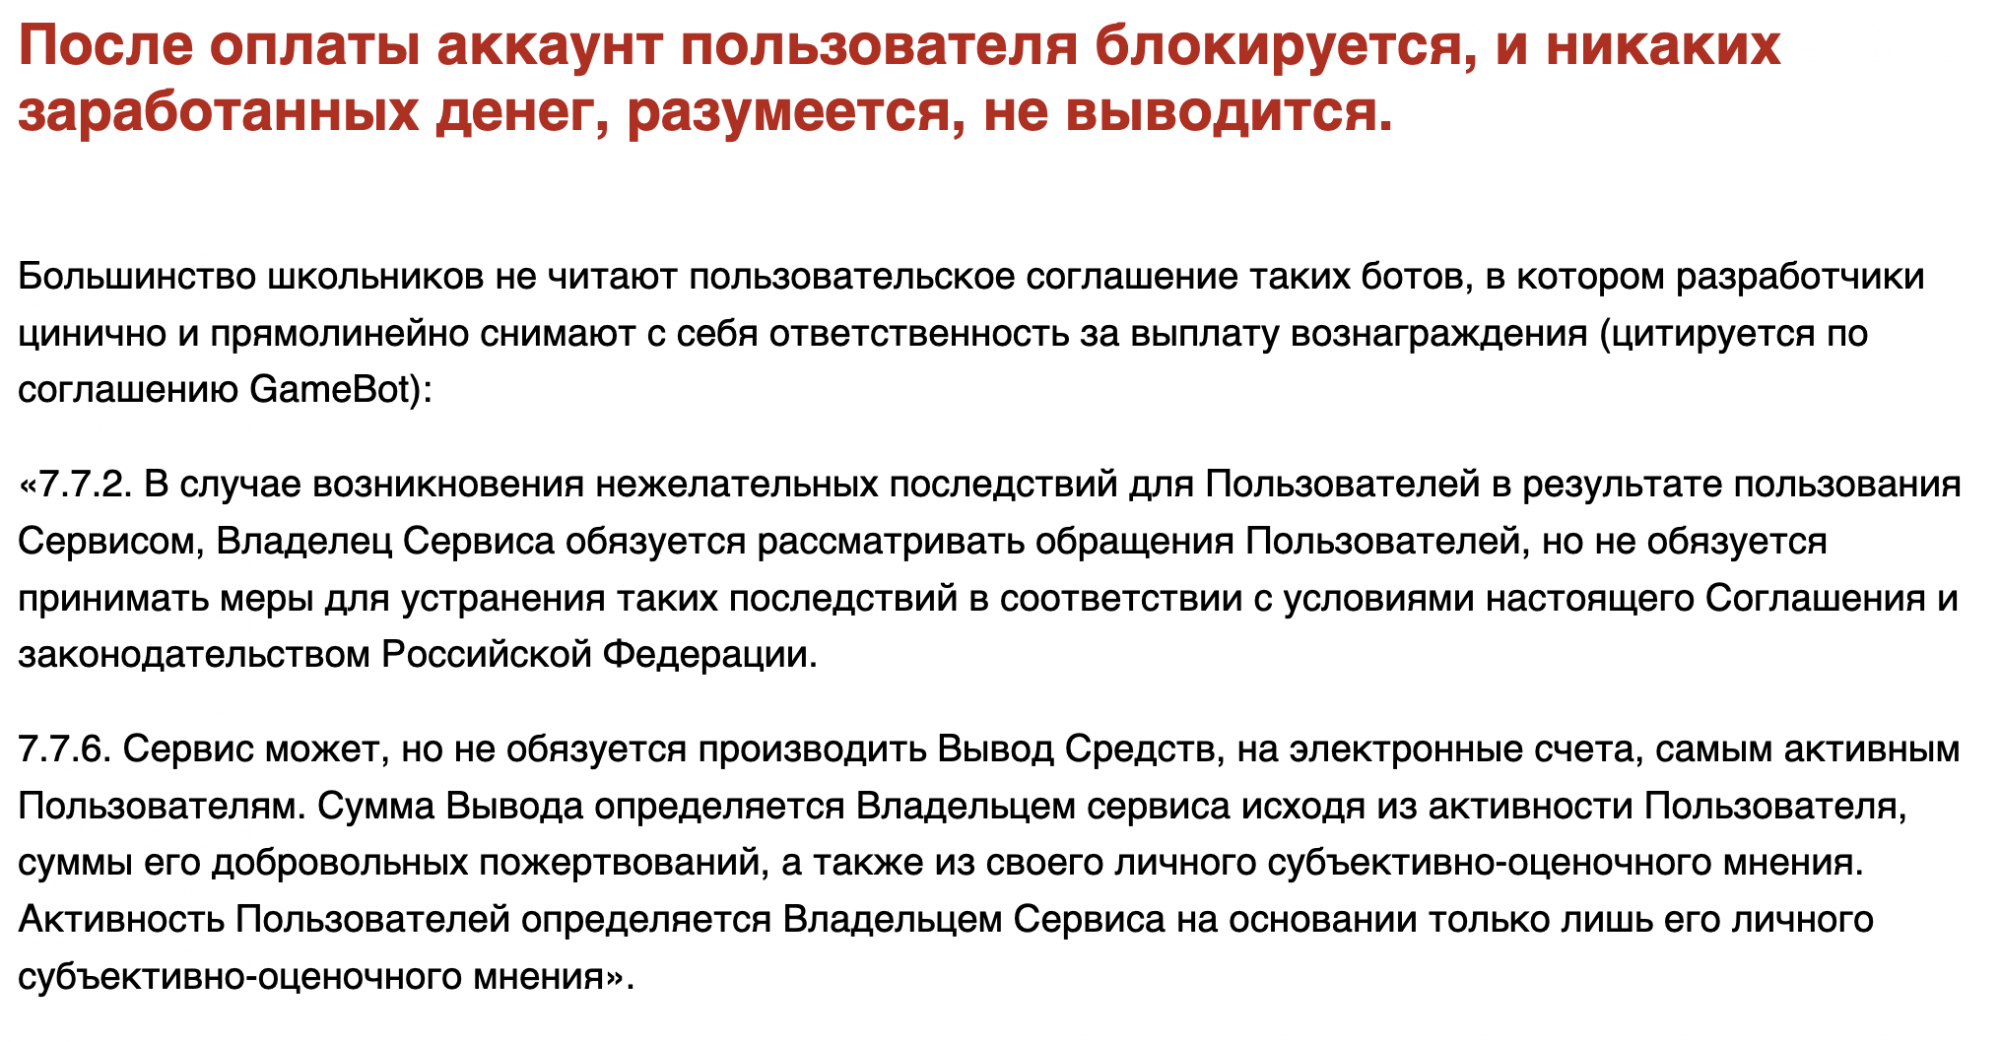
Роскачество назвало имя опасного бота в «ВК» — GameBot, хотя стоит учитывать, что их имена меняются. Такому боту нужно заставить подростка пригласить друзей и оплатить некий VIP-доступ. После оплаты учётная запись пользователя просто блокировалась.

Также стоит обратить внимание на пользовательское соглашение, текст которого Роскачество приводит на своём сайте. Дело в том, что мошенники достаточно прямо снимают с себя ответственность за выплату обещанных юным пользователям денег. К сожалению, дети редко читают такие соглашения.


Эксперт GIS, заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников рассказал о новой атаке мошенников с помощью игровых ботов:

«Технического способа предотвратить такие ситуации пока не существует. Социальная сеть «ВКонтакте», как и любая другая, может нести в себе большое количество угроз и рисков — от потери денег до проблем с правоохранительными органами. В самой сети ВК все механизмы безопасности в основном направлены на предотвращение несанкционированного доступа к аккаунту, но не фильтрацию контента. Хотя отдельные усилия в этом направлении предпринимаются (порой не совсем удачные).

Лучшее, что можно сейчас предложить родителям — обучение азам компьютерной и финансовой грамотности своих детей с раннего возраста, благо материалов для разного уровня подготовки в сети предостаточно. Здорово, конечно, учиться на чужих ошибках, но с другой стороны – потеря небольшой суммы денег в ВК сегодня может стать прививкой от крупных финансовых ошибок в будущем».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru