



Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Исследователи наткнулись на новый Android-троян, основная задача которого — взламывать аккаунты пользователей в Facebook и распространять с их помощью дезинформацию. С марта 2021 года и до настоящего момента вредоносу удалось скомпрометировать более десяти тысяч учётных записей, принадлежащих гражданам 144 стран.

Способ доставки вредоносного приложения до боли знаком экспертам — через фейковые приложения в Google Play Store и других магазинах. Троян получил имя «FlyTrap», ранее специалисты не наблюдали его в атаках.

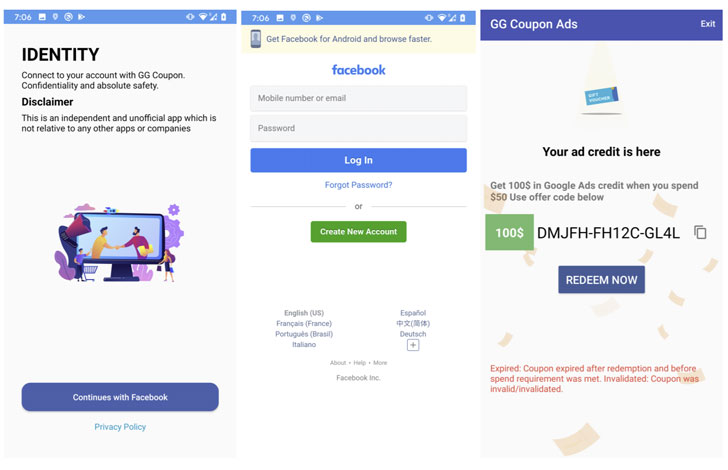
После анализа зловреда исследователи из Zimperium zLabs пришли к выводу, что он относится к семейству троянов, использующих социальную инженерию для взлома Facebook-аккаунтов. Согласно отчёту, операторы FlyTrap находятся во Вьетнаме.

Google уже успела удалить из Play Store девять приложений, распространяющих новый троян, однако в сторонних магазинах приложений их всё ещё можно свободно скачать. Список фейкового софта, к которому стоит относиться с осторожностью, выглядит так:

  • GG Voucher (com.luxcarad.cardid)
  • Vote European Football (com.gardenguides.plantingfree)
  • GG Coupon Ads (com.free_coupon.gg_free_coupon)
  • GG Voucher Ads (com.m_application.app_moi_6)
  • GG Voucher (com.free.voucher)
  • Chatfuel (com.ynsuper.chatfuel)
  • Net Coupon (com.free_coupon.net_coupon)
  • Net Coupon (com.movie.net_coupon)
  • EURO 2021 Official (com.euro2021)

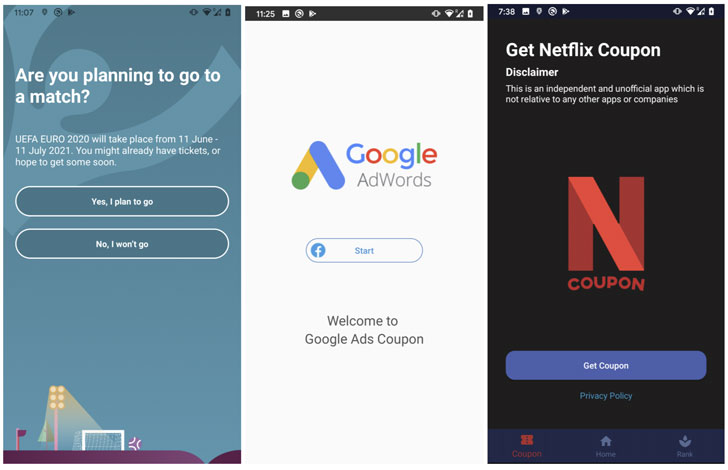
Авторы этих программ привлекают пользователей кодами и купонами для Netflix и Google AdWords, а также возможностью проголосовать за любимые команды и игроков на UEFA EURO 2020.


Троян FlyTrap разработан таким образом, чтобы после попадания в систему сразу выкрасть идентификатор жертвы в Facebook, местоположение, адрес электронной почты, IP-адрес, а также файлы cookies и токены. Для этого используется старая добрая инъекция JavaScript-кода.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru