



Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Операторы LockBit 2.0 вербуют инсайдеров для открытия доступа в сеть жертвы

Киберпреступная группа, управляющая программой-вымогателем LockBit 2.0, в настоящее время активно вербует инсайдеров, которые должны помочь злоумышленникам проникнуть в сеть организации и зашифровать её файлы. В качестве вознаграждения преступники предлагают таким инсайдерам миллионы долларов.

Многие операторы шифровальщиков работают по схеме «вымогатель как услуга». В центре этого принципа, как правило, стоит группа разработчиков, предлагающих свои вредоносные программы другим киберпреступникам. В результате прибыль от этих кампаний делят между собой девелоперы и сами атакующие.

Также вымогатели привыкли нанимать сторонних пентестеров для «прощупывания» сети жертвы, поскольку ломать каждую систему самим выходит гораздо сложнее. Но операторы LockBit 2.0 решили пойти ещё дальше.

Группировка просто исключила все промежуточные звенья и обращалась напрямую к сотрудникам организаций, представляющих для них интерес. Такие инсайдеры запросто могут предоставить злоумышленникам доступ в сеть компании, за что позже получат немалое вознаграждение.

Запуск новой кампании LockBit 2.0 произошёл в июне. На прошлой неделе стало известно, что обновлённая версия программы-вымогателя способна автоматизировать шифрование домена Windows, используя групповые политики.

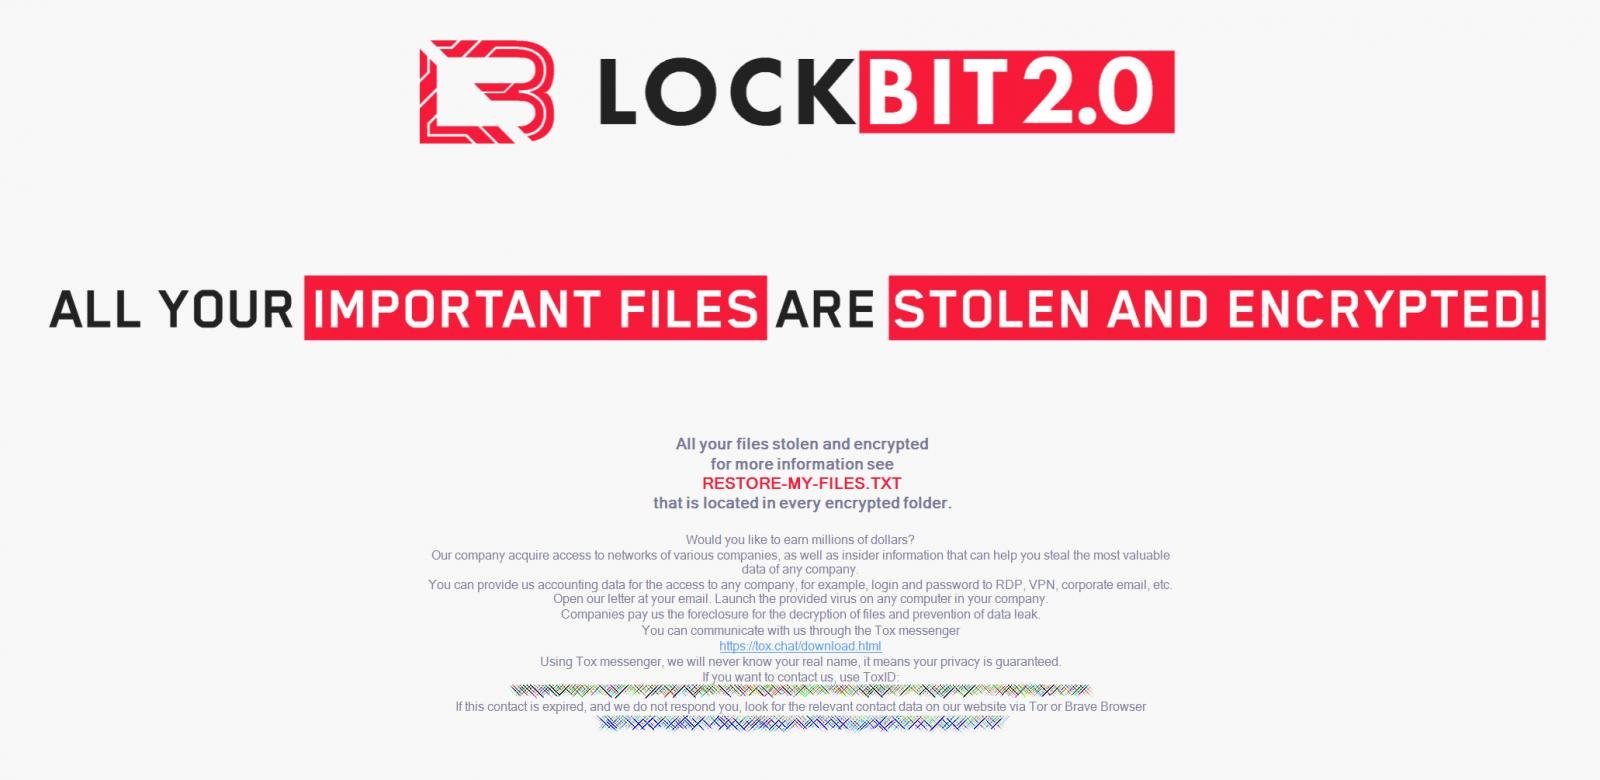
Киберпреступники также поменяли обои, которые шифровальщик устанавливает на поражённое устройство. Теперь там говорится о возможности заработать миллионы долларов. Для этого нужно выполнить задание инсайдера и предоставить злоумышленникам доступ в сеть компании.


Скорее всего, это послание адресовано сторонним ИТ-специалистам, которые будут разбираться с киберинцидентом. Если непорядочные специалисты захотят подзаработать, они теперь будут знать, куда обращаться.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru