



Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

Итоги пятилетки: пользователи No More Ransom сэкономили $900 миллионов

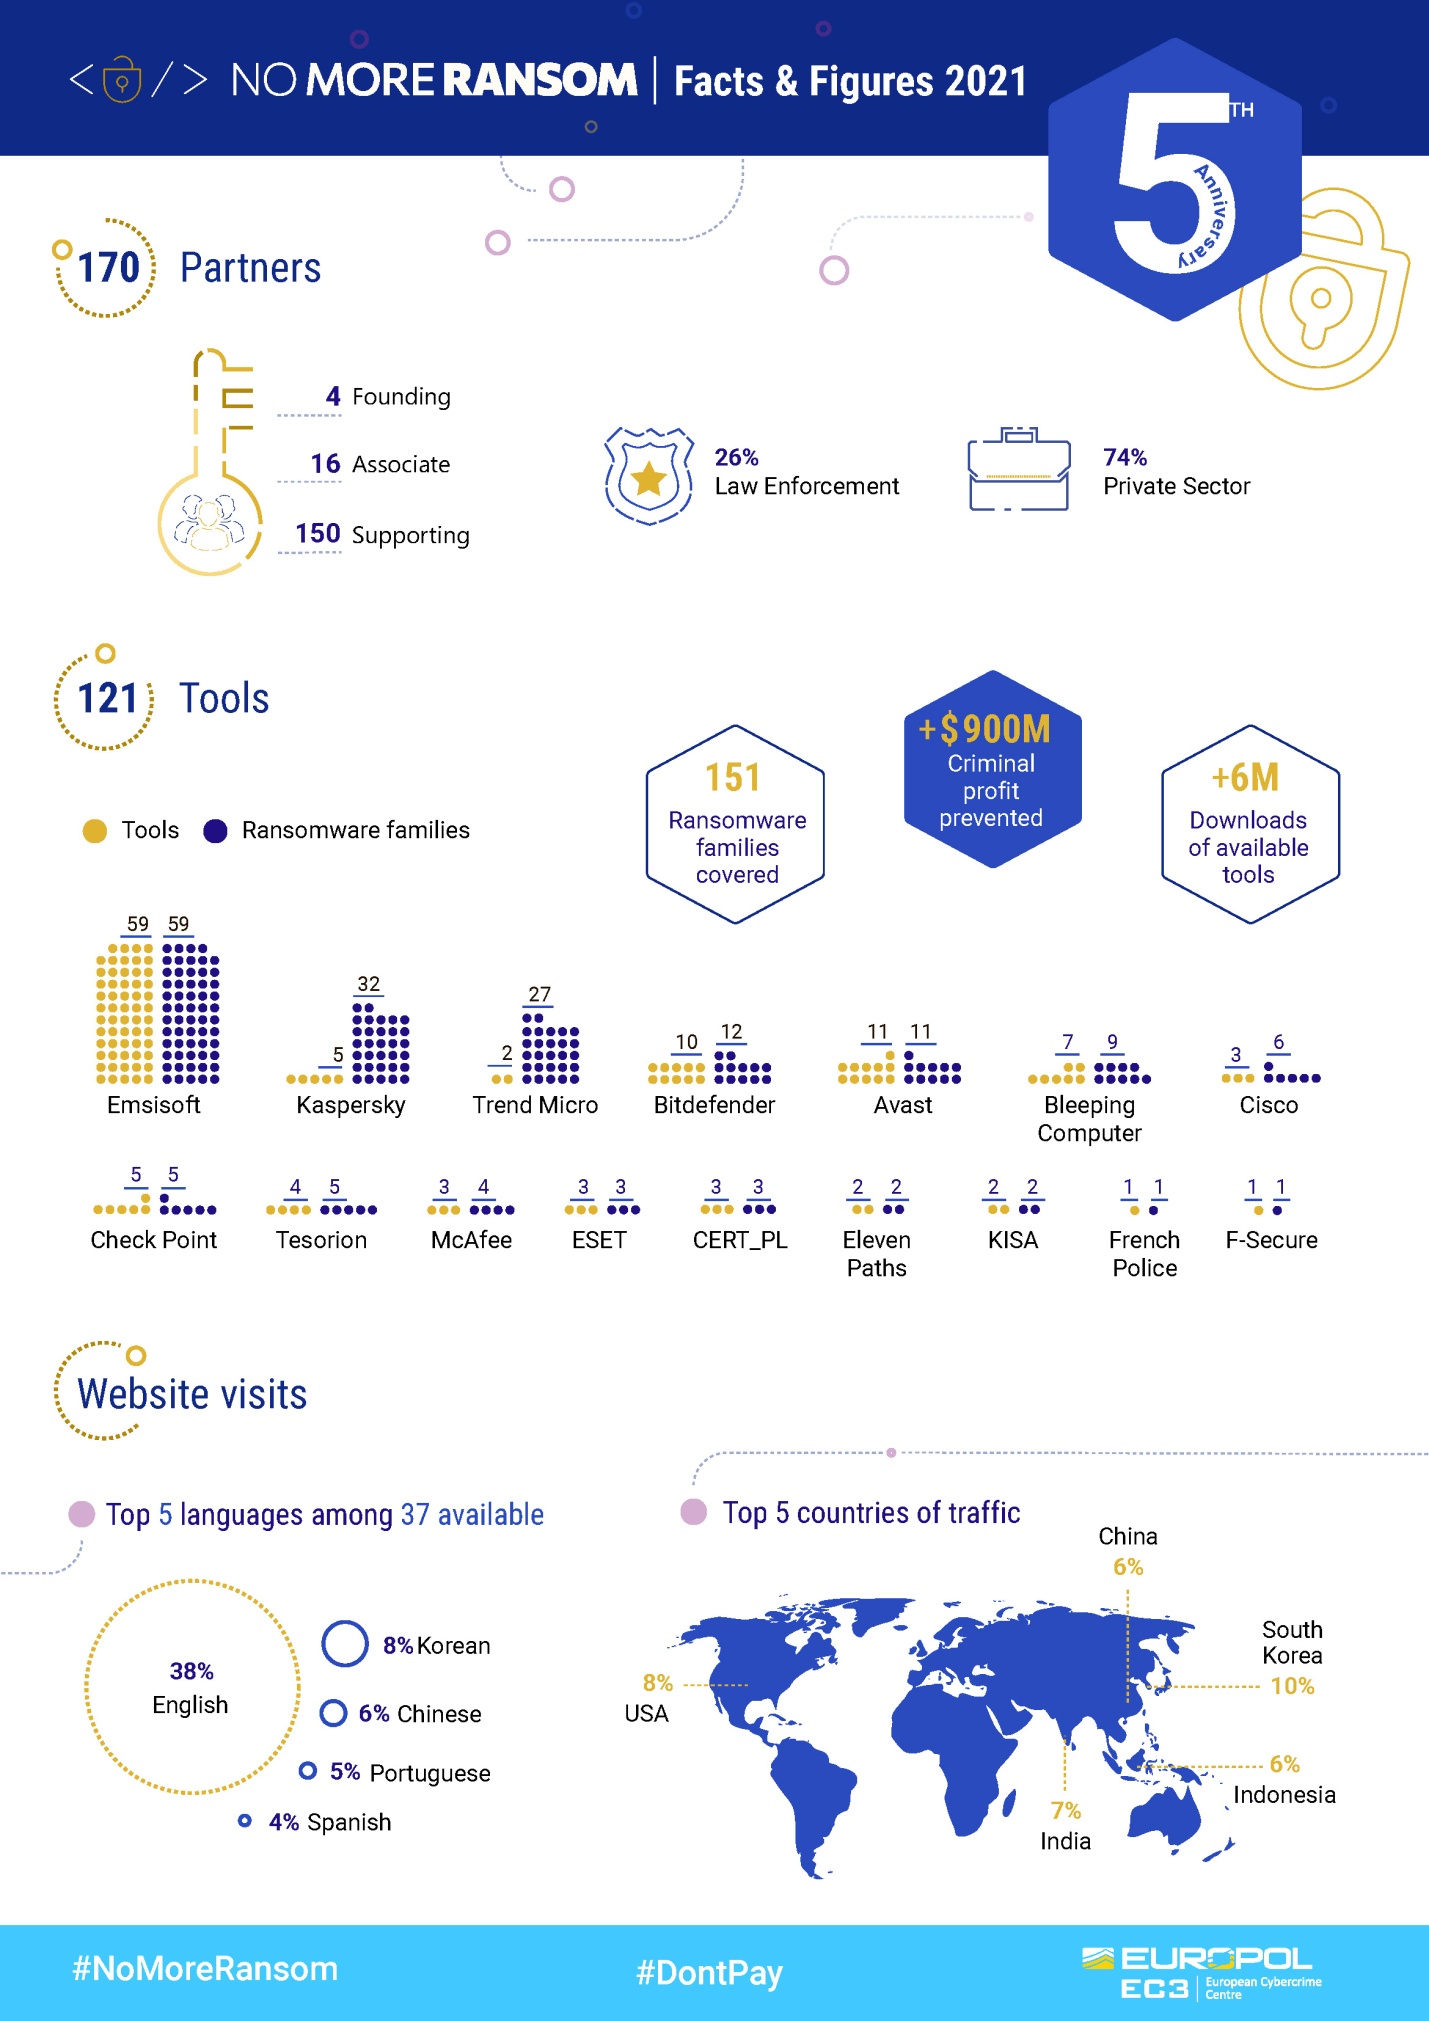
За пять лет своего существования ИБ-проект No More Ransom помог жертвам вымогательских программ суммарно сэкономить более $900 миллионов. В настоящее время портал предлагает более 120 бесплатных декрипторов для возврата файлов, зашифрованных представителями полутора сотен зловредных семейств.

За истекший срок число партнеров No More Ransom, запущенного по инициативе Европола, полиции Нидерландов, «Лаборатории Касперского» и McAfee, возросло до 170 организаций — ИБ-компаний, правоохранительных органов, академических институтов и проч. Созданными в рамках этого проекта инструментами расшифровки совокупно воспользовались более 6 млн раз.


Чтобы отметить пятилетний рубеж, участники проекта модернизировали сайт, сделав интерфейс более удобным для пользователей. На сервисе «Крипто-шериф», куда можно загружать файлы для идентификации зашифровавшего их зловреда, обновлена информация об этой угрозе.

Прежними остались лишь советы по защите от ransoware-атак:

  • регулярно делать резервные копии данных, чтобы их можно было восстановить в случае инцидента;
  • не кликать бездумно по ссылкам, не открывать вложения в письма из незнакомых источников;
  • своевременно обновлять приложения и операционные системы на всех устройствах;
  • автоматизировать процессы обнаружения уязвимостей и установки патчей в корпоративных сетях;
  • использовать эффективную многоуровневую защиту доступа к сети и RDP-сервисам;
  • не платить вымогателям, поощряя их к дальнейшим атакам.
Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru