



Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Microsoft выявила вредоносную спам-кампанию, использующую HTML smuggling

Исследователи из Microsoft уже несколько недель наблюдают спам-рассылки, целью которых является внедрение банковского трояна в системы, расположенные за файрволом. Для обхода защитных фильтров и песочниц злоумышленники используют технику HTML smuggling («контрабанда HTML»), позволяющую генерировать полезную нагрузку на лету на стороне клиента.

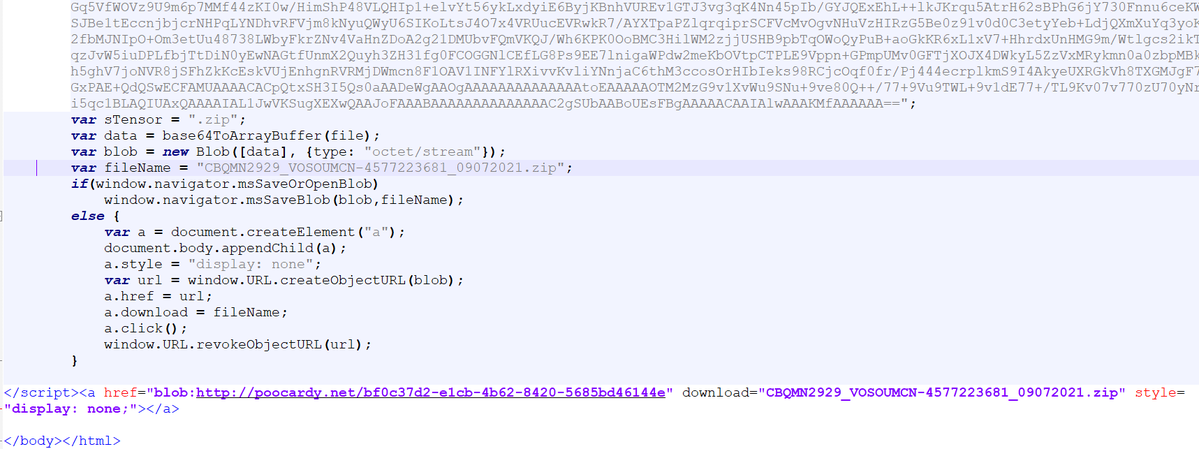
Спам-письма, распространяемые в рамках текущей кампании, содержат ссылку, которая выглядит вполне безобидно и не указывает на файл с подозрительным расширением вроде .exe, .doc, .msi и т. п. При ее активации в браузер жертвы загружаются встроенные в HTML-страницу компоненты, из которых формируется файл ZIP с JavaScript-кодом.

При запуске этот сценарий инициирует обращение к стороннему сайту для загрузки другого ZIP (с обманным расширением .png), содержащего две DLL-библиотеки и файл EXE. Одна из DLL и есть целевая полезная нагрузка — в данном случае банковский троян Casbaneiro (Metamorfo), ориентированный на клиентуру банков Латинской Америки.

Метод доставки вредоносного кода, известный как HTML smuggling, основан на использовании возможностей HTML5 и JavaScript. В частности, эта схема задействует два HTML-атрибута: href и download. Первый задаёт адрес документа, на который следует перейти, второй указывает браузеру на необходимость загрузки привязанного ресурса с последующим сохранением на диск.


По словам Microsoft, ее Defender для Office 365 сможет выявить подобную контрабанду вредоносного контента. Предупреждение экспертов адресовано тем, кто не является клиентом компании и не использует защитные решения для электронной почты.

Техника HTML smuggling не нова. Как отметил репортер The Record, наличие такой возможности исследователи доказали еще в середине 2010-х годов. В 2019-м ею воспользовались авторы банковского трояна Danabot; этот способ доставки вредоносного кода также засветился в прошлогодней спам-кампании криминальной группы, которую в Menlo Security именуют Duri.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru