


Sophos покупает Braintrace ради NDR-системы

Sophos покупает Braintrace ради NDR-системы

Sophos покупает Braintrace ради NDR-системы

Компания Sophos собирается приобрести стартап Braintrace, работающий сфере кибербезопасности и специализирующийся на детектировании подозрительных сетевых пакетов и паттернов. Условия и подробности сделки на данном этапе не разглашаются.

Стартапу Braintrace, который был основан в 2016-м году, удалось собрать 10 миллионов долларов за счёт финансирования и создать NDR-решение (network detection and response — анализ трафика внутри технологической сети), помогающее организациям контролировать сетевой трафик и выявлять подозрительную активность.

Специалисты Braintrace используют технологию удалённого захвата сетевых пакетов (RNCAP), которая позволяет проанализировать определённые сетевые паттерны, включая зашифрованный трафик. Преимущества технологии в том, что для анализа не требуется расшифровывать пакеты по принципу «Человек посередине» (man-in-the-middle).

Более того, система предоставляет возможность заглянуть в облачный трафик и поддерживает всех основных облачных провайдеров, включая AWS и Microsoft Azure.

Само собой, Sophos хочет интегрировать технологию Braintrace в свою адаптивную экосистему кибербезопасности, которая, напомним, выступает в качестве фундамента для всех продуктов и сервисов компании.

NDR-решение Braintrace также поможет Sophos собирать данные файрволов, прокси и VPN, что позволит выявлять в сетевом трафике присутствие вредоносных программ вроде TrickBot. Также подобный подход поможет вычислить атакующих, использующих Cobalt Strike в попытке зашифровать сети жертвы. Детали сделки можно прочесть здесь.

Червь в WeChat перепрыгивал между контактами через входящие звонки

Специалисты компании Calif разработали червя 0-click, способного захватить аккаунт WeChat через входящий звонок. Жертве не нужно отвечать, нажимать ссылку или вообще прикасаться к смартфону; достаточно, чтобы атакующий уже находился в списке контактов.

В демонстрации Android-смартфон позвонил на iPhone и угнал аккаунт, пока тот продолжал звонить.

Затем заражённый iPhone атаковал второй Android-смартфон. Так доверенный контакт превращался в следующего распространителя. Это почти классический сетевой червь, только вместо компьютеров в цепочке профили WeChat.

Ответ на звонок атаку не останавливал: пользователь слышал тишину, а эксплойт продолжал работать. Отклонение вызова прерывало конкретную попытку, но ничто не мешало позвонить повторно, например ночью.
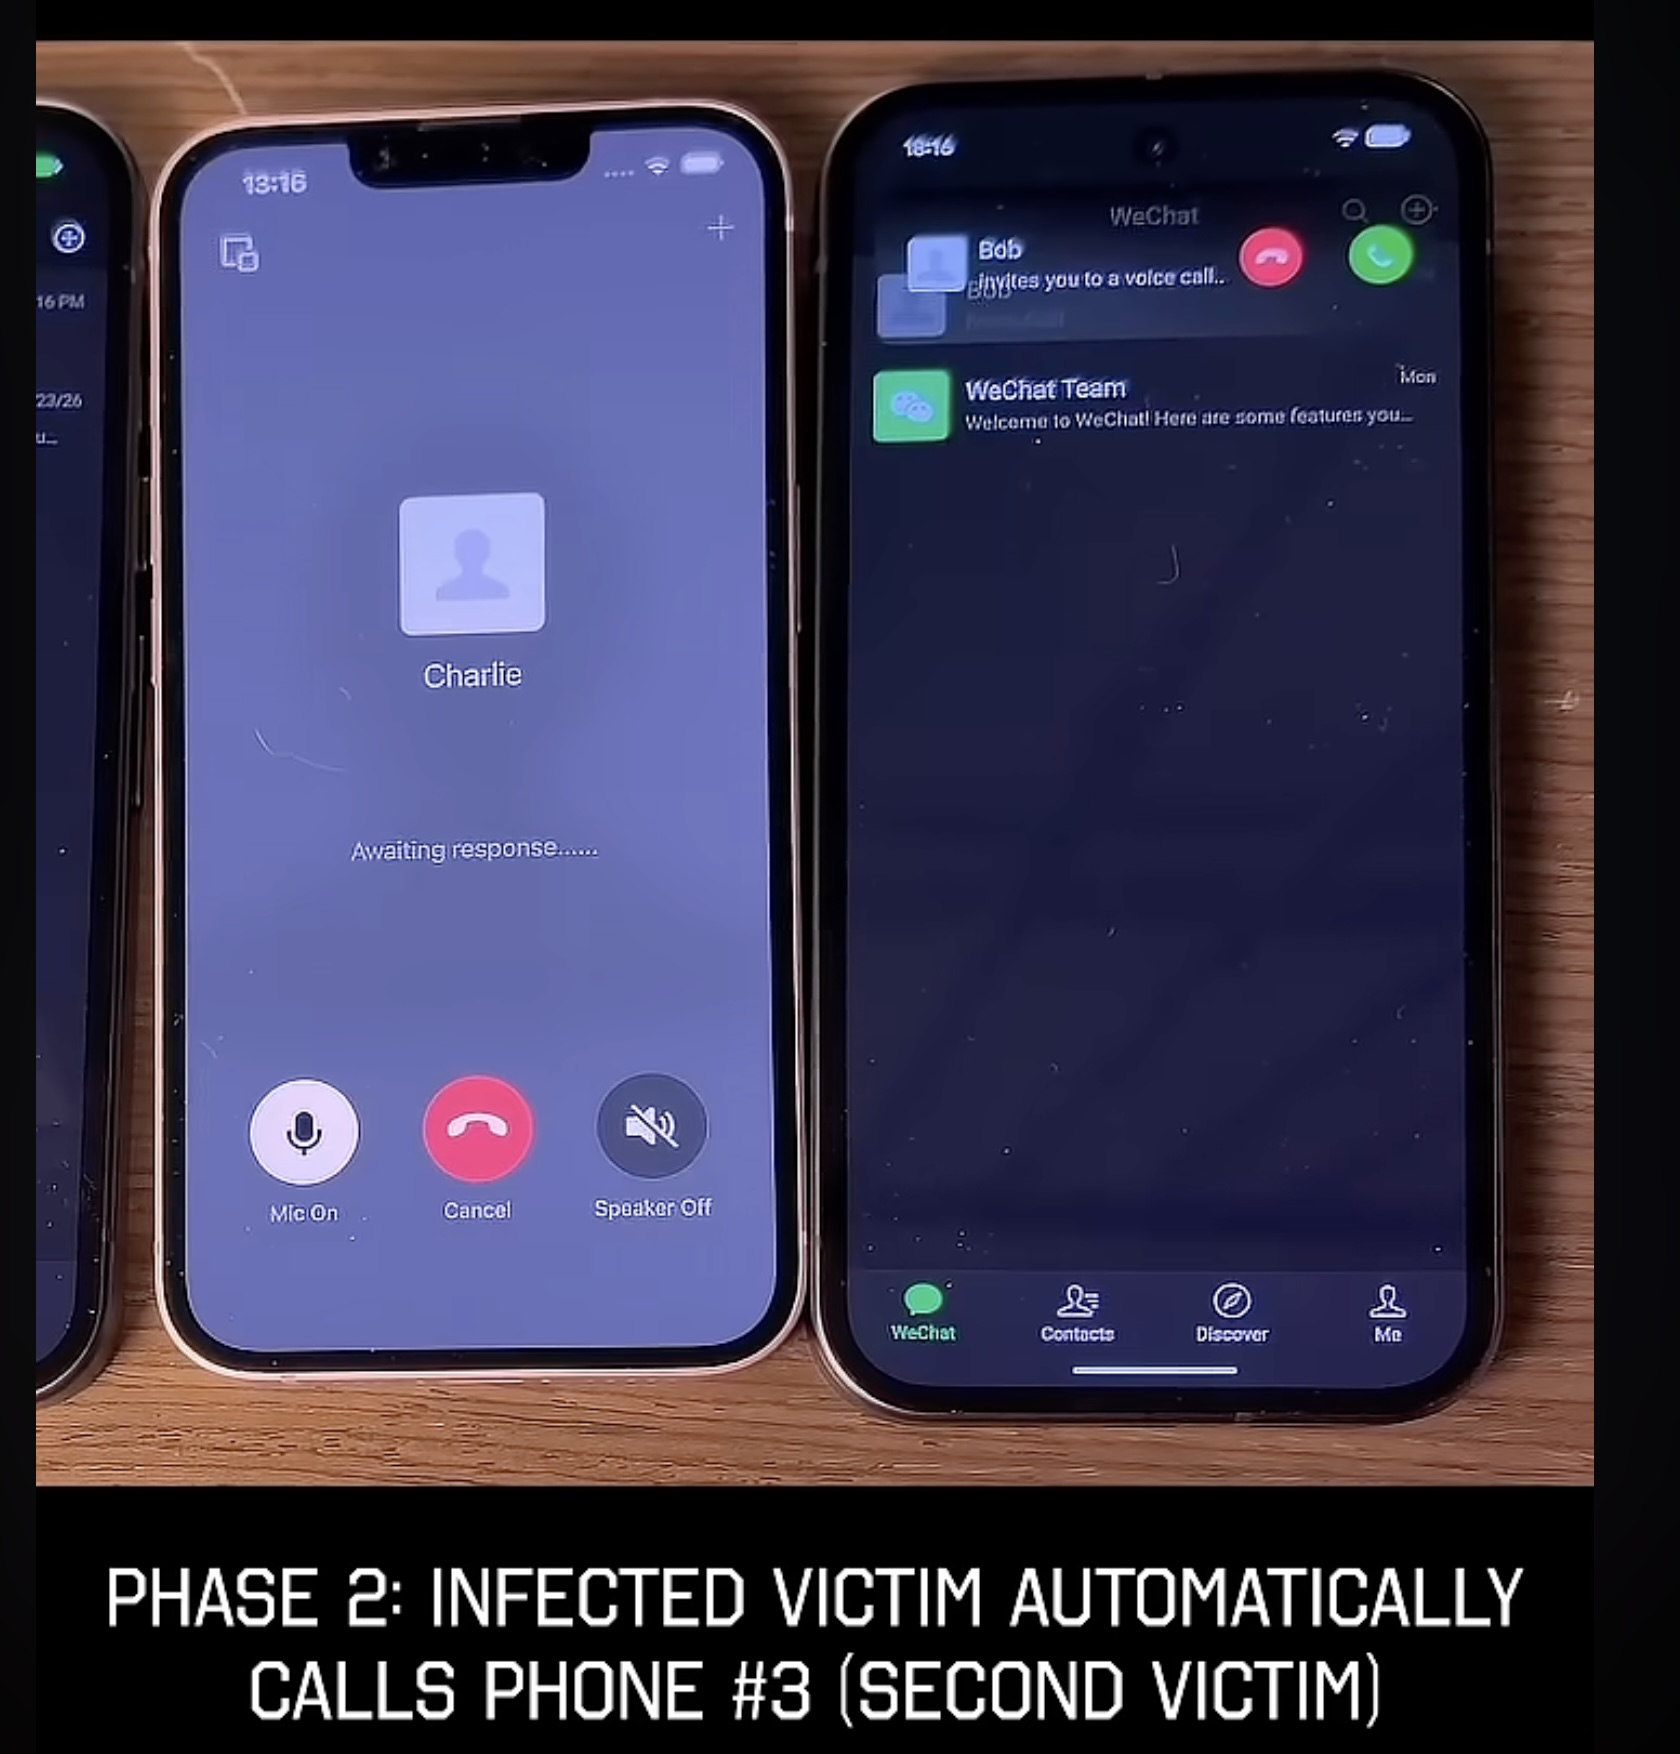

После взлома исследователи получили полный контроль над учётной записью: могли читать и отправлять сообщения, совершать звонки и действовать от имени владельца.

Сам смартфон при этом под контроль не переходил. Но для сервиса, объединяющего переписку, платежи, мини-приложения и 1,4 млрд активных пользователей, одного аккаунта уже вполне достаточно для большой головной боли.

Calif сообщила об уязвимости Tencent в июле. Компания выпустила обновления WeChat 8.0.77 для Android и 8.0.76 для iOS, а 28 августа исследователи подтвердили, что эксплойт заблокирован на серверной стороне для всех пользователей. Устанавливать патч для этой блокировки не требуется, хотя обновить приложение всё равно стоит.

Реальных атак не обнаружено, CVE и бюллетеня Tencent пока нет. Технические детали Calif придерживает до конференции. По словам команды, найти уязвимость и создать первый эксплойт помог ИИ.

RSS: Новости на портале Anti-Malware.ru