



Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Инфраструктура REvil ушла в офлайн, у экспертов появились вопросы

Со вчерашнего дня, 13 июля, все сайты и бэкенд-инфраструктура REvil недоступны. На настоящий момент причины неизвестны; не исключено, что это сознательный шаг операторов шифровальщика, слишком сильно засветившихся в последних масштабных атаках.

Согласно твиту Алана Лиски (Alan Liska) из Recorded Future, используемые REvil серверы разом отключились в ночь на вторник — примерно в 1:00 EST (8:00 по Москве). На следующий день администрация русскоязычного хакерского форума XSS заблокировала аккаунт участника Unknown, взявшего на себя роль официального представителя REvil-группировки.

Попытки получить доступ к сайту, созданному в сети Tor для контроля платежей жертв зловреда, в настоящее время выдают ошибку «onion-сайт не найден, обратитесь к администратору». Публичный чат-портал REvil для переговоров о сумме выкупа (decoder[.]re) больше не резолвится — по всей видимости, кто-то удалил соответствующие DNS-записи или отключил бэкенд-серверы.

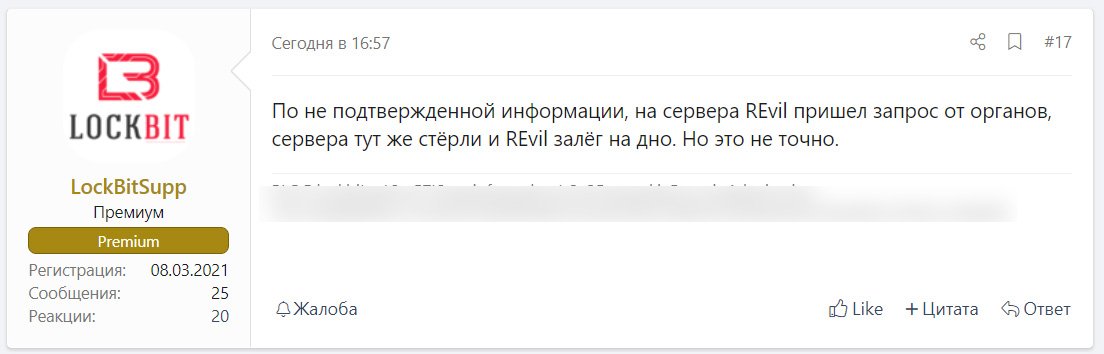
Конкурирующая группировка, стоящая за LockBit, опубликовала на XSS пост, высказав предположение, что REvil самовольно ушел в тень, не дожидаясь карательных мер со стороны правоохранительных органов.


После громкой атаки на Kaseya, от которой пострадали около 60 MSP-провайдеров и более 1,5 тыс. бизнес-структур в семи странах, США и Россия, пользуясь поводом, вступили в переговоры на самом высоком уровне. При этом Джо Байден уже дал понять: если Путин не примет меры для обуздания киберпреступников, базирующихся в его стране, США сами перейдут к активным действиям.

Примечательно, что, подогревая истерию, вызванную очередной масштабной атакой REvil, англоязычные СМИ не видят различия между russian-based и russian-speaking. В итоге на Западе многие уверены: это очередные происки «русских хакеров», — несмотря на то, что Россия тоже пострадала от атаки на Kaseya.

На настоящий момент доподлинно неизвестно, почему молчат серверы REvil — по техническим причинам, из-за опасений операторов зловреда или в результате карательной акции со стороны властей. Первое наименее вероятно, считают в Recorded Future: бывали случаи, когда тот или иной сайт шифровальщика выпадал из доступа, но чтобы все одновременно — такого никто еще не видел.

Официальных заявлений от властей пока нет, да и домены в случае силовой операции сменили бы владельца, а этого не произошло. Лиска полагает, что стоящая за REvil группировка просто свернула операции, чтобы больше не светиться, — по примеру владельцев DarkSide and Babuk.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru