



Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новая техника заражения, выявленная аналитиками из McAfee, использует безобидный документ Microsoft Word для создания на лету зловредного макроса и отключения предупреждений системы безопасности, способных помешать его запуску. В настоящее время эта схема используется для скрытной доставки через спам вредоносной программы ZLoader.

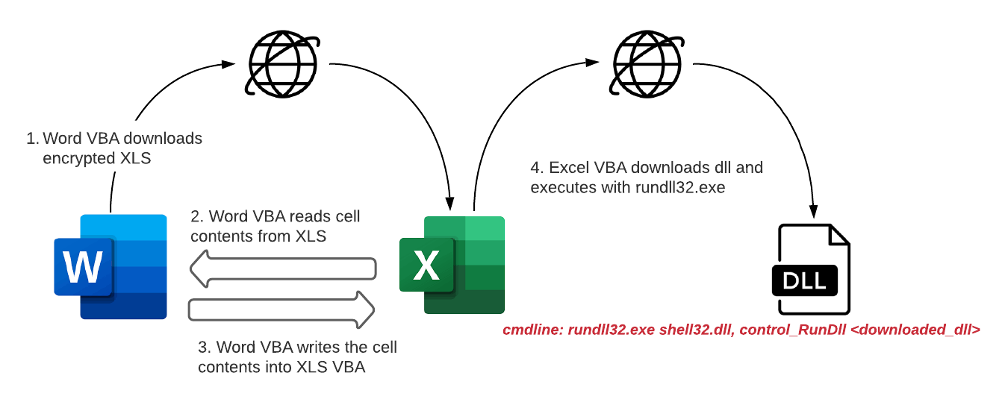
Согласно блог-записи McAfee, цепочка заражения в данном случае запускается привычным образом — при открытии вложенного в письмо документа Word. Однако распространяемый в спаме документ, против ожидания, не содержит вредоносного кода, хотя для просмотра пользователя просят включить макрос.

При запуске этот VBA-код загружает с удаленного сервера запароленный файл Microsoft Excel, считывает содержимое ячеек таблицы и создает новый макрос для xls-файла, записывая содержимое ячеек как функции. После этого в системном реестре создается запись Disable Excel Macro Warning («Отключить предупреждения о макросах в Excel») и вызываются вредоносные функции — для загрузки целевой dll-библиотеки (ZLoader). Запуск полезной нагрузки на исполнение осуществляется с помощью rundll32.exe.


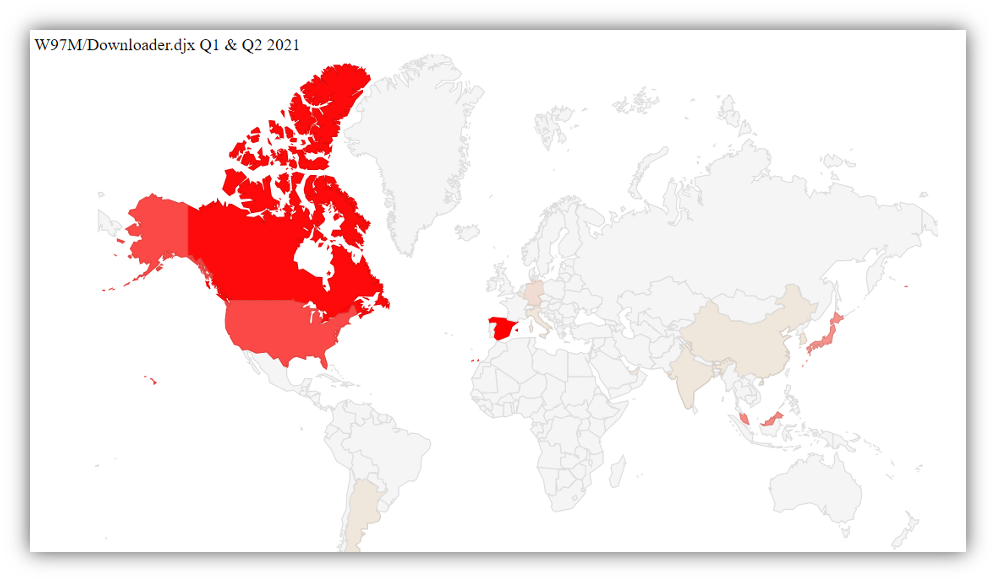
Заражения ZLoader с использованием новой схемы доставки обнаружены в США, Канаде, Испании, Японии и Малайзии.


В приложениях Microsoft Office запуск макросов по умолчанию отключен. Во избежание неприятностей исследователи советуют активировать такое содержимое только в документах, полученных из надежных источников.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru