



Криптобиржа Binance помогла задержать операторов вымогателя Clop

Криптобиржа Binance помогла задержать операторов вымогателя Clop

Криптобиржа Binance помогла задержать операторов вымогателя Clop

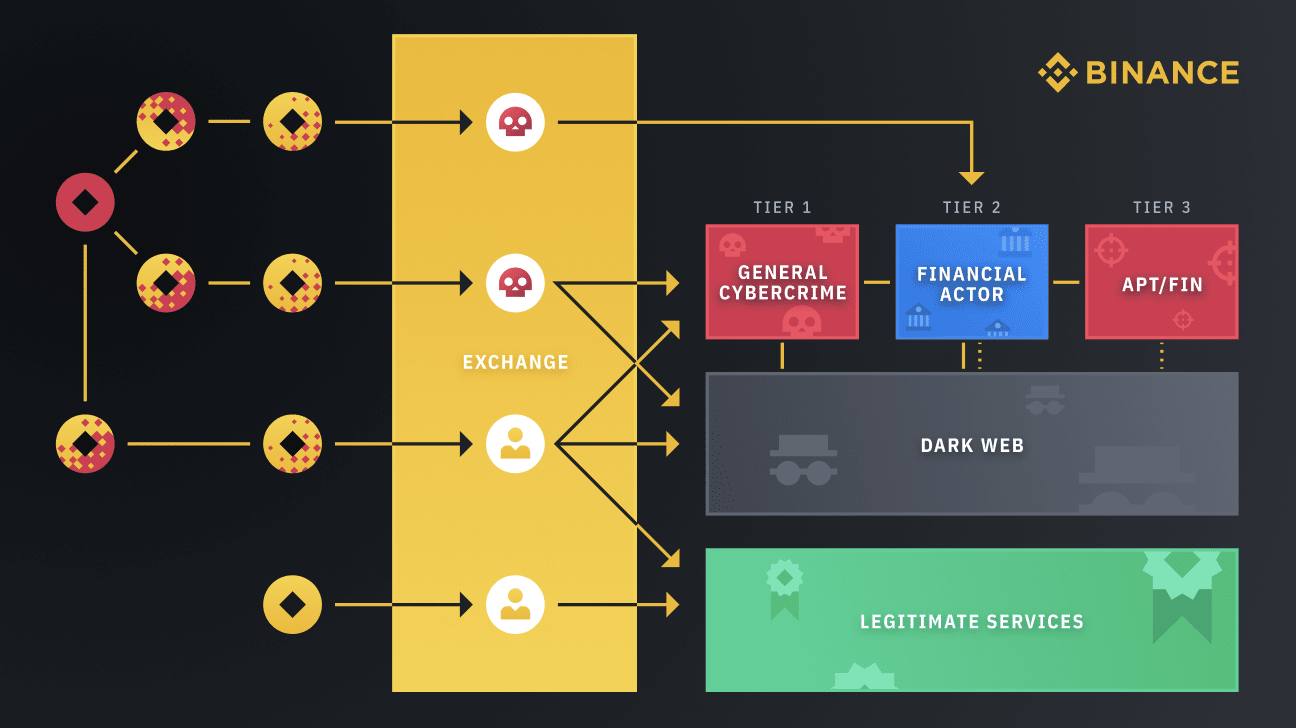
Знаменитая криптовалютная биржа Binance, как оказалось, сыграла значительную роль в недавнем аресте участников киберпреступной группировки, распространяющей программу-вымогатель Clop. В частности, представители криптобиржи помогли идентифицировать и задержать подозреваемых.

Сама Binance, называющая операторов Clop FANCYCAT, утверждает, что киберпреступники отмывали деньги, добытые не только в ходе атак шифровальщика, но и посредством другой нелегальной деятельности.

В своём блоге Binance объяснила, что команда безопасников, входящая в штат биржи, внесла свой вклад в международное расследование, которое в результате привело к задержанию членов группы, использующих Clop в кибератаках.

Как выяснили правоохранительные органы Украины, злоумышленникам удалось нанести финансовые потери в размере $500 миллионов. Чтобы отмыть полученные средства, преступники прибегали к помощи криптовалютных бирж.


«Этих злоумышленников привлекают ликвидность авторитетных бирж, разнообразные предложения цифровых активов, а также хорошо разработанные API», — пишут представители Binance.

Более того, криптобиржа выяснила, что группировка FANCYCAT стоит не только за отмыванием денег, связанных с атаками Clop, но и замешана в похожей активности в случае с Petya и другими вредоносными операциями. Именно эта информация помогла правоохранителям выйти на преступников.

Напомним, что на днях в Сети появилась новая порция украденных конфиденциальных данных, принадлежащих, судя по всему, новой жертве Clop. Это может говорить о том, что даже после задержания операции по распространению шифровальщика продолжаются.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru